

攻击者如何 7 次试图躲避标记
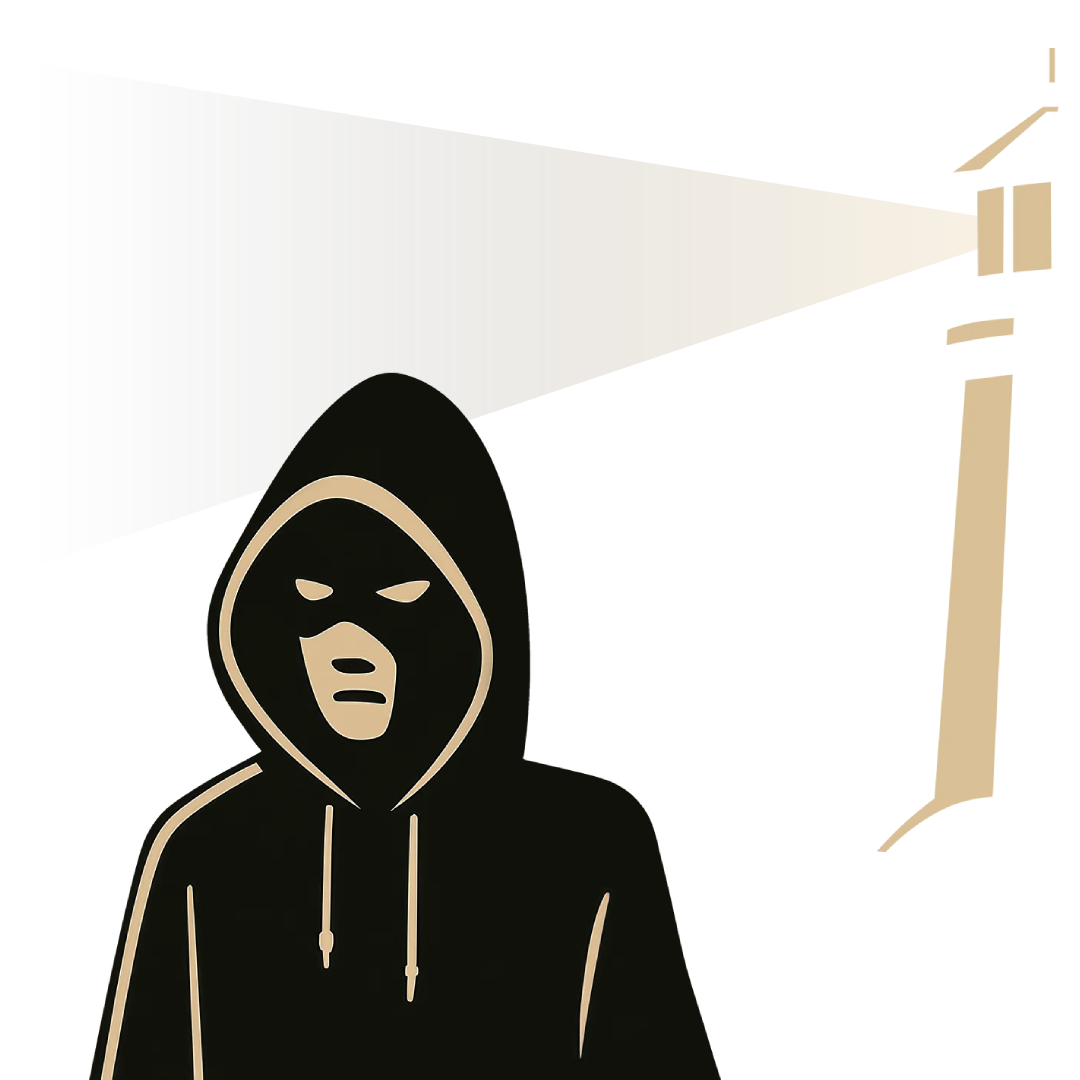
一个挖矿客户端、一条被泄露的助记词,以及一起 25 万美元的盗窃。起初,这个案子看起来相当普通。但它很快就变成了一场攻击者与我们调查员之间的赛跑。
我们立即把攻击者的地址标记为被盗资金,向整个生态系统中的交易所和服务发出了明确的信号。
作为回应,攻击者开始把资金经由多个中心化和去中心化(DEX)服务加以输送,试图打断追踪线索、把标记洗掉。
每当资金在一个新地址上浮现,我们便再次为它打上标记,恢复对被盗资产的完整可见性。在 48 小时内,这样的情形发生了七次:
七次逃脱尝试,七次反制。
结果,很大一部分资金被封锁,追回流程也随之启动。
结论:即便攻击者主动试图规避监控,实时标记也能让被盗资金在流动中被追踪,并在它们消失之前将其拦下。
热门文章
- 调查 Drift 漏洞黑客将 1.09 亿美元 ETH 转入 Tornado Cash 混币器
- 新闻 2026年第三季度加密货币事件损失达11.8亿美元,主要源于供应商漏洞
- 调查 CryptoBilis 硬件钱包盗窃案估损9300万美元至9450万美元
- 调查 弗吉尼亚男子在40年刑期后没收1.01亿美元比特币
- 文章 加密货币被盗后该怎么办
- 调查 Zano 通过回滚链历史阻止了 3690 万枚假代币
- 欺诈手法 第三方适配器漏洞导致Safe钱包损失305,000美元
- 调查 OFAC因利用加密货币进行4000万美元ATM джекпотинга对10人实施制裁
- 欺诈手法 假GIWA桥从DYORSWAP用户手中窃取200万美元以太坊
- 文章 开放权重 AI 如何帮助黑客发现代码漏洞