


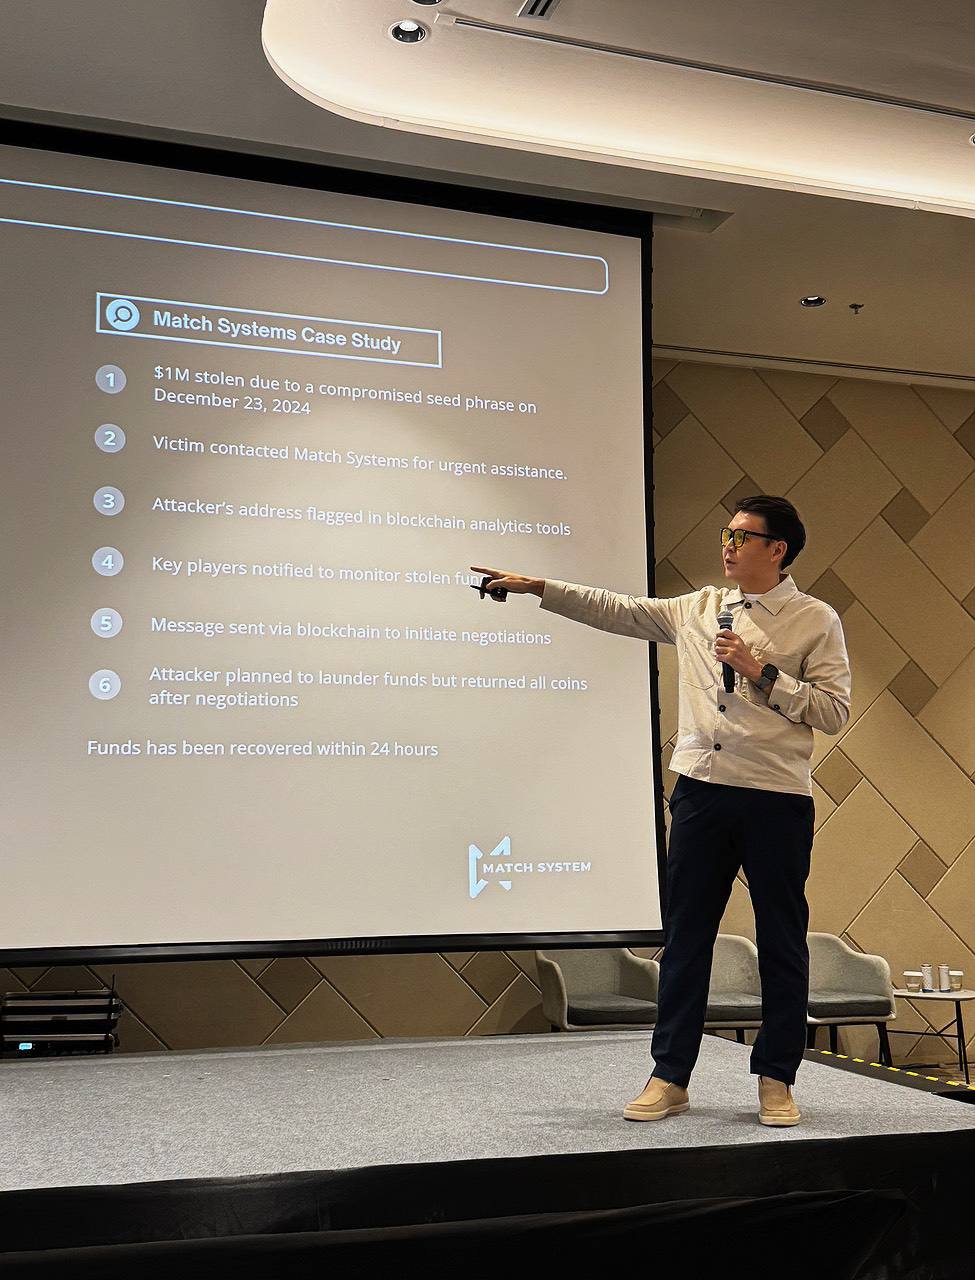
我们的专家 Dmitrii Sandzhiev 剖析了最常见的加密盗窃手法,并解释了为何——即便黑客已经转移了资金——也并非一切都无可挽回。
💡 核心要点:
- 谁的风险最大? —— 从普通用户到大型公司
- 骗子如何作案? —— 网络钓鱼、DeFi 被黑、交易所攻击
- 被盗资产能追回吗? —— 来自调查的真实案例
📌 案例研究:
粉尘攻击(Dust Attack) —— 骗子向钱包发送「粉尘」(小额交易),诱骗受害者在不知情的情况下转走数百万。
一位用户损失了 6,800 万美元,但得益于一次周密的调查,资金在短短 5 天内便被追回。
💬 想要一份最常见骗局的剖析吗?留言告诉我们,我们会在下一篇里加以讲解!
热门文章
- 调查 OFAC因利用加密货币进行4000万美元ATM джекпотинга对10人实施制裁
- 欺诈手法 假GIWA桥从DYORSWAP用户手中窃取200万美元以太坊
- 文章 开放权重 AI 如何帮助黑客发现代码漏洞
- 调查 iOS 应用 FomoPeek 通过内核漏洞窃取了 57.9 万美元 USDT
- 新闻 Bitget确认遭黑客攻击,涉及3.516亿美元
- 调查 AI 如何改变针对加密服务的攻击
- 新闻 Bitget疑遭黑客攻击:据报涉及1.7亿美元
- 调查 白帽黑客利用 Liquid Network 漏洞窃取 3.2 亿美元 BTC
- 调查 Symbiosis在比特币跨链桥攻击后追回15 BTC
- 调查 Blockstream在3.2亿美元Liquid被黑事件中拒绝支付赎金