


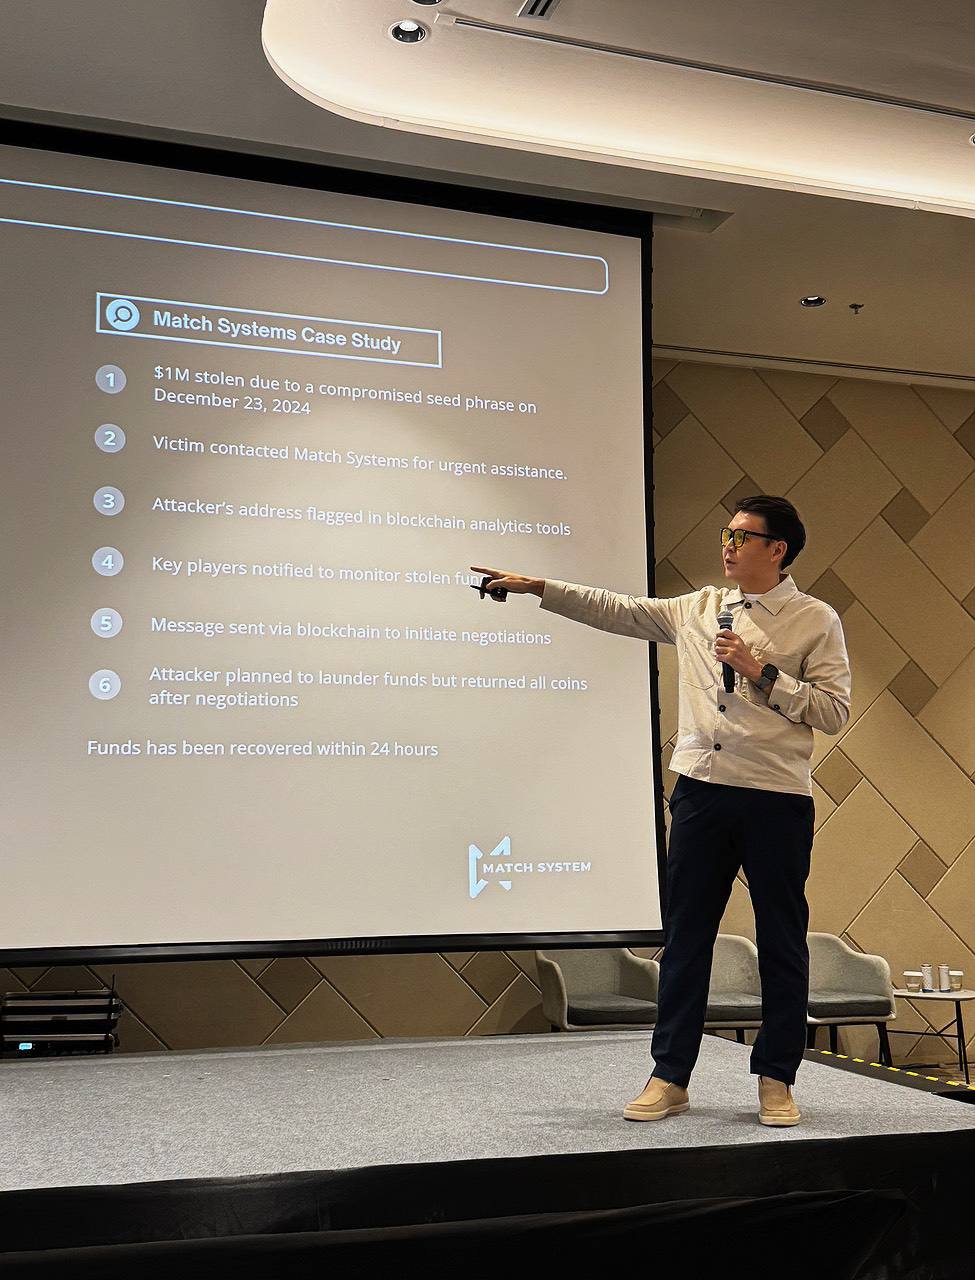
Notre expert Dmitrii Sandzhiev a décortiqué les schémas de vol de crypto les plus courants et a expliqué pourquoi tout n'est pas perdu — même si les hackers ont déjà déplacé les fonds.
💡 Points clés :
- Qui est le plus exposé ? – Des utilisateurs ordinaires aux grandes entreprises
- Comment opèrent les escrocs ? – Phishing, piratages de DeFi, attaques de plateformes
- Les actifs volés peuvent-ils être récupérés ? – Des cas réels tirés d'enquêtes
📌 Étude de cas :
Dust Attack – Les escrocs envoient de la « poussière » (petites transactions) vers un portefeuille, trompant la victime pour qu'elle transfère des millions sans le savoir.
Un utilisateur a perdu 68 M$, mais grâce à une enquête minutieuse, les fonds ont été récupérés en seulement 5 jours.
💬 Vous voulez un décryptage des arnaques les plus courantes ? Laissez un commentaire et nous les traiterons dans le prochain post !
Populaires
- Investigations L’OFAC sanctionne 10 personnes pour 40 M$ de jackpotting d’ATM via crypto
- Schémas de fraude Faux pont GIWA vole 2M$ en Ether aux utilisateurs de DYORSWAP
- Articles Comment l’IA à poids ouverts aide à trouver des vulnérabilités
- Investigations L’application iOS FomoPeek a volé 579 000 USDT via des exploits du noyau
- Actualités Bitget confirme un piratage de 351,6 millions de dollars
- Investigations Comment l’IA transforme les attaques contre les services crypto
- Actualités Bitget : un possible piratage de 170 millions de dollars signalé
- Investigations Des hackers white-hat exploitent une faille du Liquid Network pour dérober 320 millions $ en BTC
- Investigations Symbiosis récupère 15 BTC après l'exploit du pont Bitcoin
- Investigations Blockstream rejette la demande de rançon après le piratage de Liquid à hauteur de 320 M$