


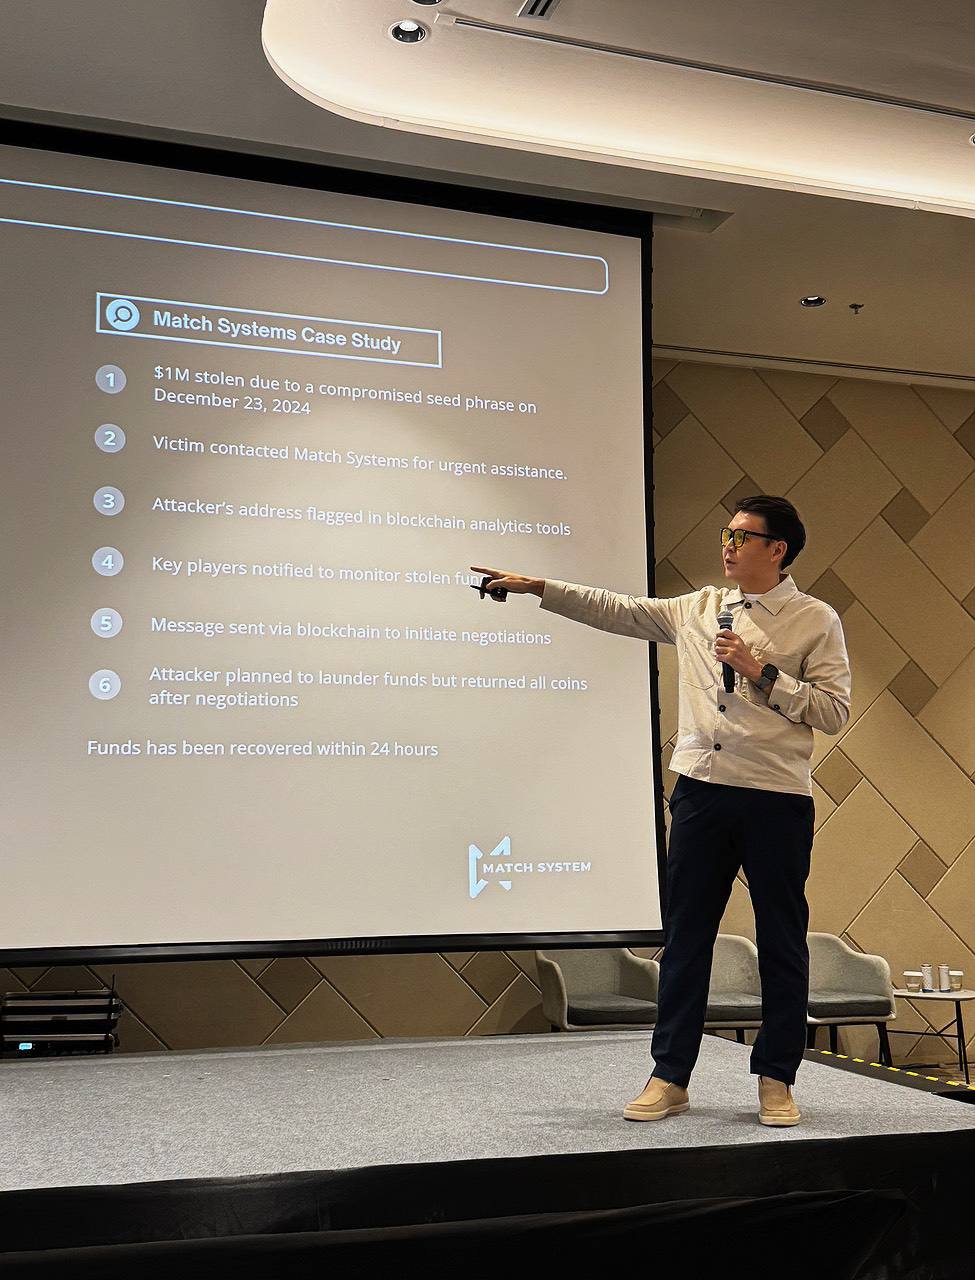
Nuestro experto Dmitrii Sandzhiev desglosó los esquemas de robo de cripto más comunes y explicó por qué no todo está perdido, incluso si los hackers ya han movido los fondos.
💡 Ideas clave:
- ¿Quién corre más riesgo? – Desde usuarios corrientes hasta grandes empresas
- ¿Cómo operan los estafadores? – Phishing, hackeos de DeFi, ataques a exchanges
- ¿Se pueden recuperar los activos robados? – Casos reales de investigaciones
📌 Caso práctico:
Dust Attack – Los estafadores envían «polvo» (pequeñas transacciones) a un monedero, engañando a la víctima para que transfiera millones sin saberlo.
Un usuario perdió 68 M$, pero gracias a una investigación minuciosa, los fondos se recuperaron en solo 5 días.
💬 ¿Quieres un desglose de las estafas más comunes? ¡Deja un comentario y las cubriremos en la próxima publicación!
Populares
- Investigaciones TraitorTrader de Corea del Norte detrás del hackeo de $6.3 mil millones a Binance
- Investigaciones BitMart pierde $391,000 en medio de desafíos de personal y seguridad
- Investigaciones zkLink sufre una pérdida de $783,000 debido a un exploit de mensajes cross-chain
- Noticias El FBI vincula el robo a Binance con Corea del Norte
- Noticias Chainalysis revela acceso a datos de clientes
- Noticias Binance dice haber reservado US$6.340 millones tras el hackeo
- Investigaciones Chainalysis utiliza IA para rastrear $387M robados de Bitget
- Noticias Binance estima un incidente de seguridad de US$6.300 millones
- Investigaciones El hacker del puente Cysic envió $744K a Tornado Cash tras recibir una recompensa del 10%
- Investigaciones Hackers del exploit de Drift movieron 109 millones de dólares en ETH al mezclador Tornado Cash