


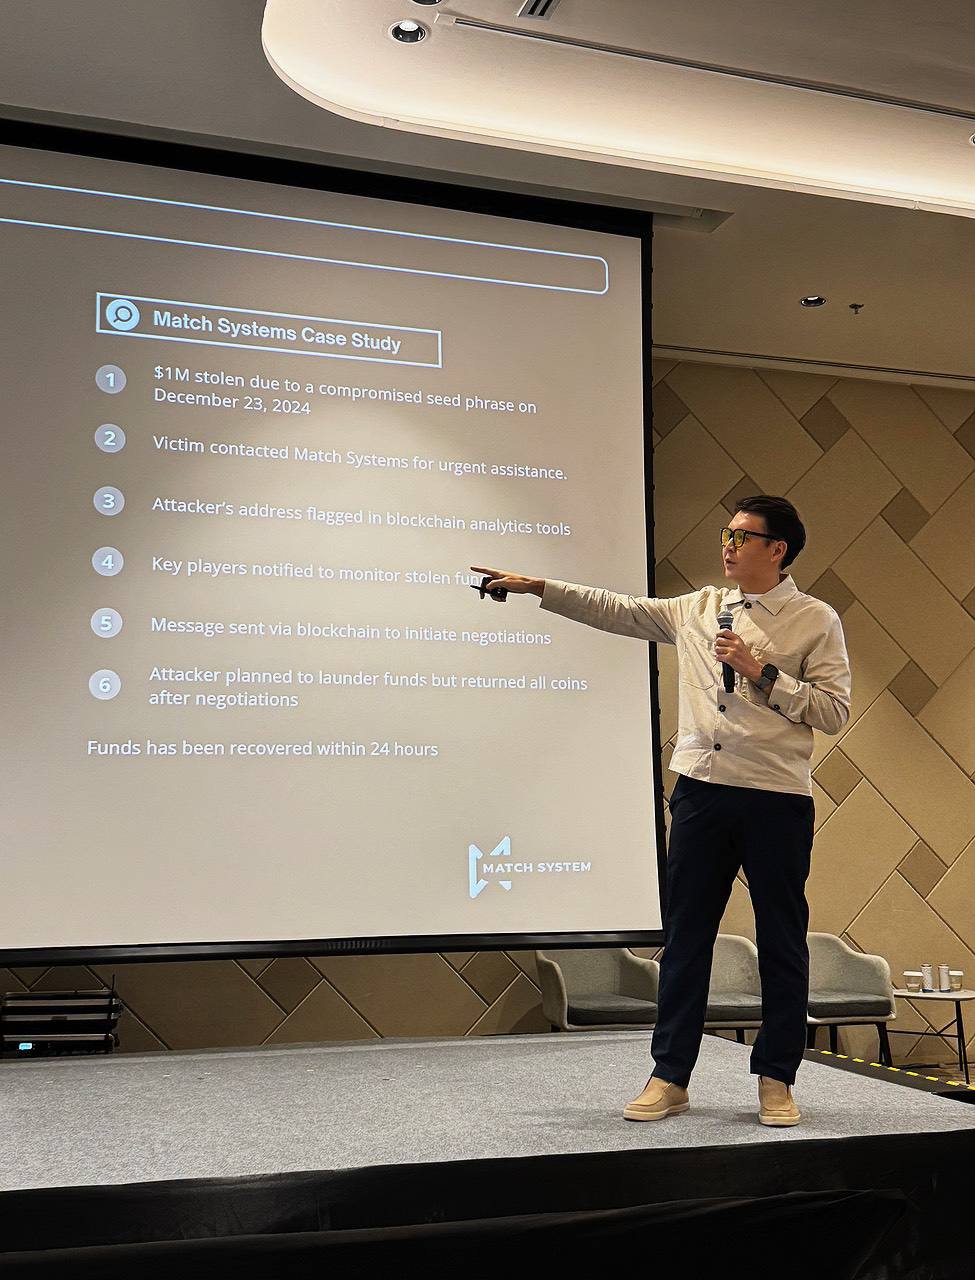
قدّم خبيرنا دميتري ساندجيف تحليلًا لأكثر مخططات سرقة العملات المشفّرة شيوعًا وأوضح لماذا لم يضِع كل شيء — حتى لو كان المخترقون قد حرّكوا الأموال بالفعل.
💡 أبرز الرؤى:
- من الأكثر عرضةً للخطر؟ – من المستخدمين العاديين إلى الشركات الكبرى
- كيف يعمل المحتالون؟ – التصيّد، واختراقات DeFi، والهجمات على منصات التداول
- هل يمكن استرداد الأصول المسروقة؟ – حالات واقعية من التحقيقات
📌 دراسة حالة:
هجوم الغبار (Dust Attack) – يرسل المحتالون “غبارًا” (معاملات صغيرة) إلى محفظة، خادعين الضحية لتحويل الملايين دون علمه.
خسر أحد المستخدمين 68 مليون دولار، لكن بفضل تحقيق دقيق، استُردّت الأموال في 5 أيام فقط.
💬 هل تريد تحليلًا لأكثر عمليات الاحتيال شيوعًا؟ اترك تعليقًا، وسنتناولها في المنشور القادم!
الأكثر رواجًا
- التحقيقات مجموعة TraitorTrader الكورية الشمالية وراء اختراق Binance بقيمة 6.3 مليار دولار
- التحقيقات بيت مارت تخسر 391,000 دولار وسط تحديات التوظيف والأمن
- التحقيقات خسارة zkLink بقيمة 783,000 دولار بسبب استغلال رسالة عبر السلاسل
- الأخبار FBI ينسب سرقة أصول Binance إلى كوريا الشمالية
- الأخبار Chainalysis تكشف وصولاً غير مصرح به إلى بيانات عملاء
- الأخبار Binance تعلن تخصيص 6.34 مليارات دولار بعد الاختراق
- التحقيقات تشيناليسيس تستخدم الذكاء الاصطناعي لتتبع 387 مليون دولار مسروقة من بيتجت
- الأخبار Binance تقدّر حجم حادث أمني بنحو 6.3 مليارات دولار
- التحقيقات هاكر جسر Cysic حوّل 744 ألف دولار إلى Tornado Cash بعد مكافأة 10%
- التحقيقات هاكرز استغلال Drift نقلوا 109 مليون دولار من ETH إلى خلاط Tornado Cash