


推动仿冒网站和账号下线
向域名注册商、托管服务商及平台提交投诉,附上钓鱼或品牌冒用证据,并跟进处理结果。
外部威胁监测与响应
仿冒网站、Telegram 诈骗、账户凭据泄露、GitHub 密钥、暗网信息及勒索团伙发布的内容,由一项服务统一覆盖。
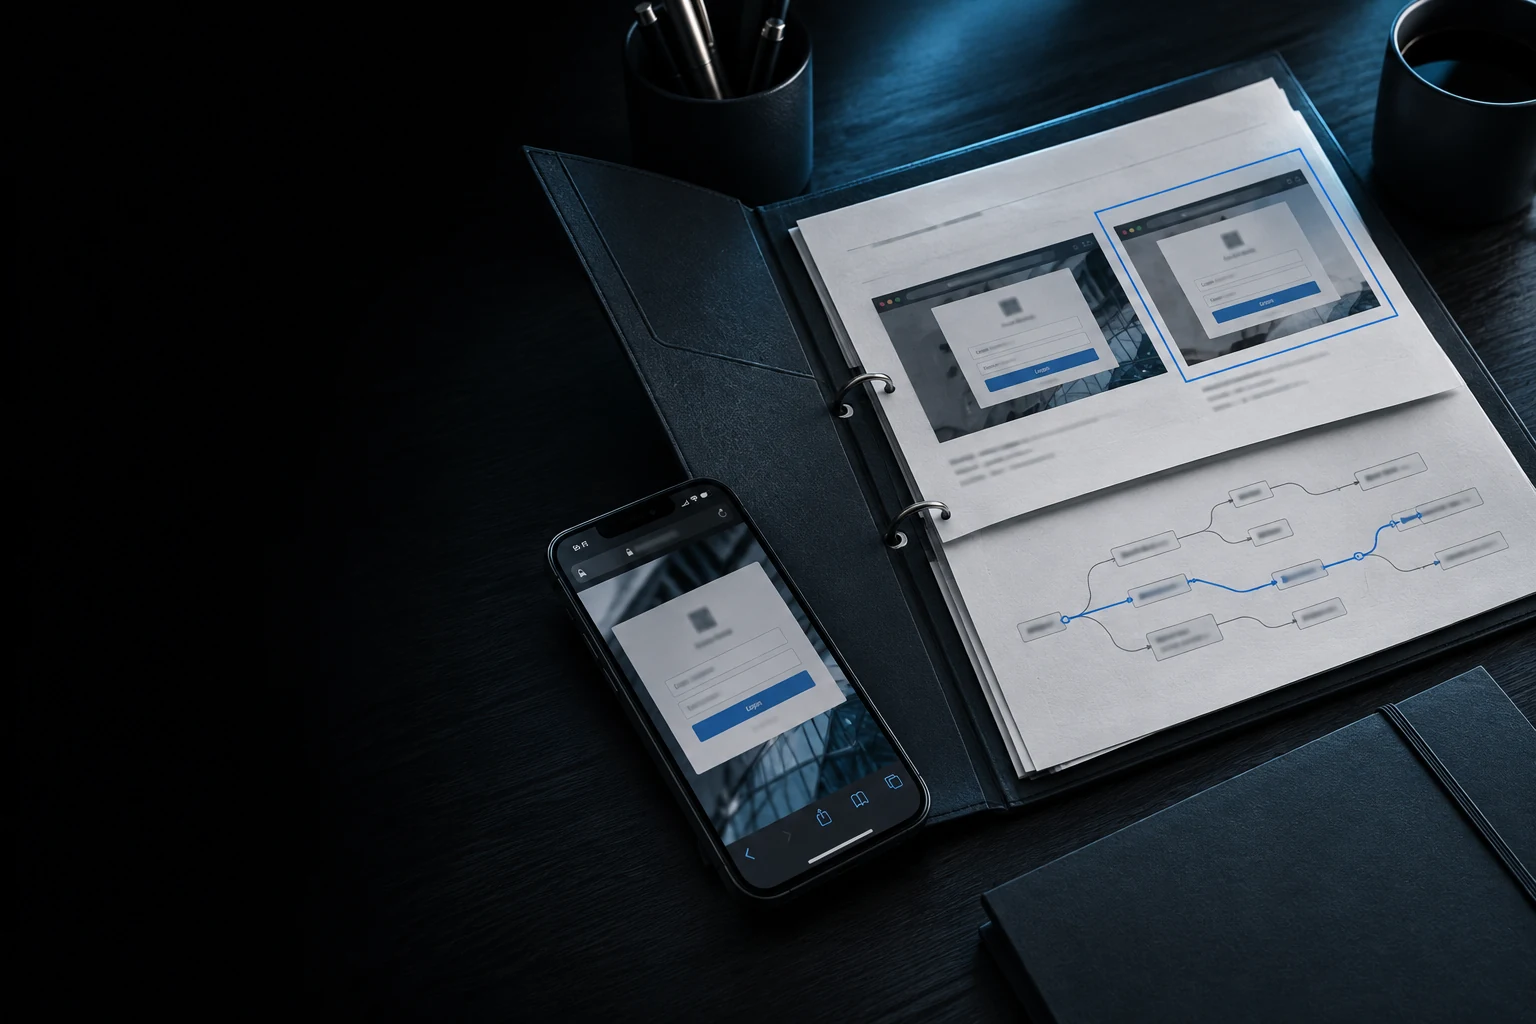
监测针对品牌、员工及公司资产的威胁。

冒用品牌、窃取账户凭据、助记词或加密资产的网站。

冒充公司的频道、机器人及客服账号。

接收被盗资金的地址,以及盗取加密资产的恶意脚本。

员工账户凭据泄露,以及设备感染窃密恶意软件的迹象。

GitHub、GitLab 公开代码库中暴露的 API 密钥、配置和其他机密信息。

勒索团伙针对公司的发布内容,以及声称出售或公开公司数据的信息。
分析师核实威胁与贵公司的关联并收集证据,随后由团队采取行动。
向域名注册商、托管服务商及平台提交投诉,附上钓鱼或品牌冒用证据,并跟进处理结果。

将已确认的诈骗地址加入 Match Systems AML 数据库,监测转账并追踪被盗资金。

识别受影响的账户、密钥及代码库,为贵团队列明优先事项:重置凭据、吊销密钥并检查设备感染情况。
关联地址与转账,追踪被盗资金流向,为冻结申请准备证据。
核实钱包与诈骗活动的关联。

将已确认的地址及其威胁关联记录到 AML 数据库。
跟踪后续资金转移及关联地址。
准备证据,协助向具备冻结能力的服务商与发行方提交申请。
是否封禁或冻结资产,由相关服务商或发行方决定。

已确认的威胁、相关证据及已启动的处置行动。

查看发现记录、关联地址、已提交的请求和当前处理状态。
汇总当月识别的威胁、已执行的措施及确认的结果。
每项行动都有明确状态
清楚了解发现了什么、向谁提交了请求,以及处理结果。
需要公司及产品名称、官方域名和账号。检测泄露还需邮件域名、工作服务及代码库信息。启动前将明确防护对象、团队联系人及响应流程。
分析师先核实发现。对钓鱼行为提交投诉,在 AML 数据库中标记诈骗钱包,并追踪资金以协助冻结。若发生泄露,则确认受影响的账户凭据并向贵团队提供具体处置措施。
监测基于外部来源,不需要密码或内部网络访问权限。部分来源可能要求验证域名所有权。
我们提交投诉、收集证据、追踪资金并跟进请求。是否关闭资源或冻结资产,由域名注册商、平台、服务商或发行方决定。我们记录其答复及后续步骤。
分析师核实发现后发送通知,随后更新响应进展。检查频率因来源而异;重复信息会合并,避免给团队带来过多干扰。