


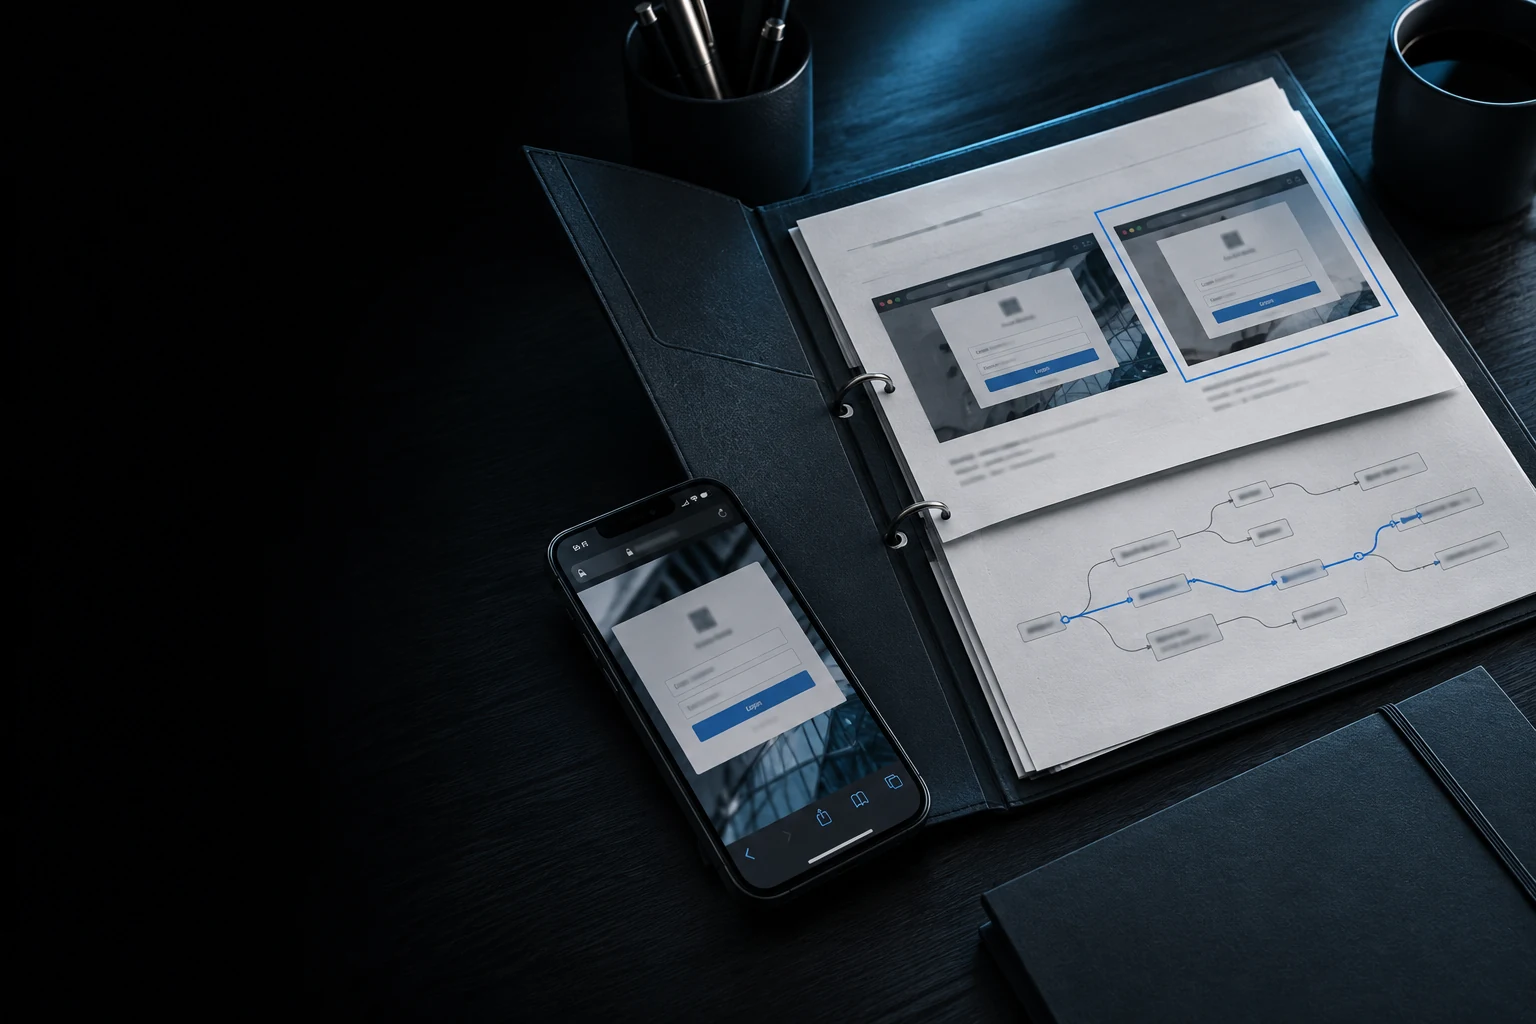
Gestionamos la retirada de sitios y cuentas falsos
Enviamos denuncias a registradores, proveedores de alojamiento y plataformas, con pruebas del phishing o la suplantación de marca, y damos seguimiento a su resolución.
MONITOREO DE AMENAZAS EXTERNAS Y RESPUESTA
Sitios falsos, estafas en Telegram, accesos filtrados, claves en GitHub, dark web y publicaciones de grupos de ransomware: en un servicio.
Vigilamos amenazas a su marca, empleados y activos.

Sitios que suplantan su marca para robar credenciales, frases semilla o criptoactivos.

Canales, bots y cuentas de soporte que se hacen pasar por su empresa.

Direcciones que reciben fondos robados y scripts que vacían billeteras.

Credenciales de empleados filtradas e indicios de malware que roba datos en sus dispositivos.

Claves API, configuraciones y otros secretos en repositorios públicos de GitHub y GitLab.

Publicaciones de grupos de ransomware y anuncios de venta o divulgación de datos de su empresa.
Un analista comprueba el vínculo con su empresa y reúne pruebas. Después, nuestro equipo actúa.
Enviamos denuncias a registradores, proveedores de alojamiento y plataformas, con pruebas del phishing o la suplantación de marca, y damos seguimiento a su resolución.

Añadimos las direcciones fraudulentas confirmadas a la base AML de Match Systems, monitorizamos transferencias y rastreamos fondos robados.

Identificamos cuentas, claves y repositorios afectados y priorizamos las acciones de su equipo: cambiar credenciales, revocar claves y revisar los dispositivos.
Relacionamos direcciones y transferencias, seguimos los fondos robados y preparamos pruebas para solicitar su bloqueo.
Determinamos el vínculo entre la billetera y la estafa.

Registramos la dirección confirmada y su relación con la amenaza en nuestra base AML.
Seguimos los movimientos posteriores y las direcciones relacionadas.
Preparamos pruebas y acompañamos las solicitudes a servicios y emisores que pueden bloquear activos.
El servicio o emisor correspondiente decide si bloquea o congela los activos.

La amenaza confirmada, las pruebas y las acciones ya iniciadas.

Hallazgos, direcciones vinculadas, solicitudes enviadas y estado de las actuaciones.
Amenazas detectadas, acciones realizadas y resultados confirmados del mes.
Un estado claro para cada acción
Vea qué encontramos, a quién nos dirigimos y qué resultado obtuvimos.
Los nombres de su empresa y productos, dominios y cuentas oficiales. Para detectar filtraciones, añadimos dominios de correo, servicios de trabajo y repositorios. Antes de empezar acordamos el alcance, los contactos y el procedimiento de respuesta.
Un analista verifica el hallazgo. Denunciamos el phishing, marcamos billeteras fraudulentas en nuestra base AML y rastreamos fondos para solicitar su bloqueo. Ante filtraciones, identificamos los accesos afectados y proponemos medidas concretas a su equipo.
El monitoreo utiliza fuentes externas. No necesitamos contraseñas ni acceso a su red interna. Algunas fuentes pueden requerir verificar el dominio.
Presentamos denuncias, reunimos pruebas, rastreamos fondos y hacemos seguimiento. El registrador, la plataforma, el servicio o el emisor decide si retira el recurso o bloquea los activos. Registramos sus respuestas y los siguientes pasos.
Tras la revisión del hallazgo por un analista, con actualizaciones sobre la respuesta. La frecuencia de comprobación depende de la fuente; agrupamos duplicados para no saturar a su equipo.
Acordamos qué monitorizar, cómo responder y cómo mantener informado a su equipo.
Escríbanos por Telegram