


Faire retirer les sites et comptes frauduleux
Nous adressons des signalements aux registraires, hébergeurs et plateformes, avec les preuves de phishing ou d’usurpation de marque, et suivons leur traitement.
SURVEILLANCE DES MENACES EXTERNES ET RÉPONSE
Faux sites, arnaques sur Telegram, accès divulgués, clés sur GitHub, dark web et publications de groupes de rançongiciel : un seul service.
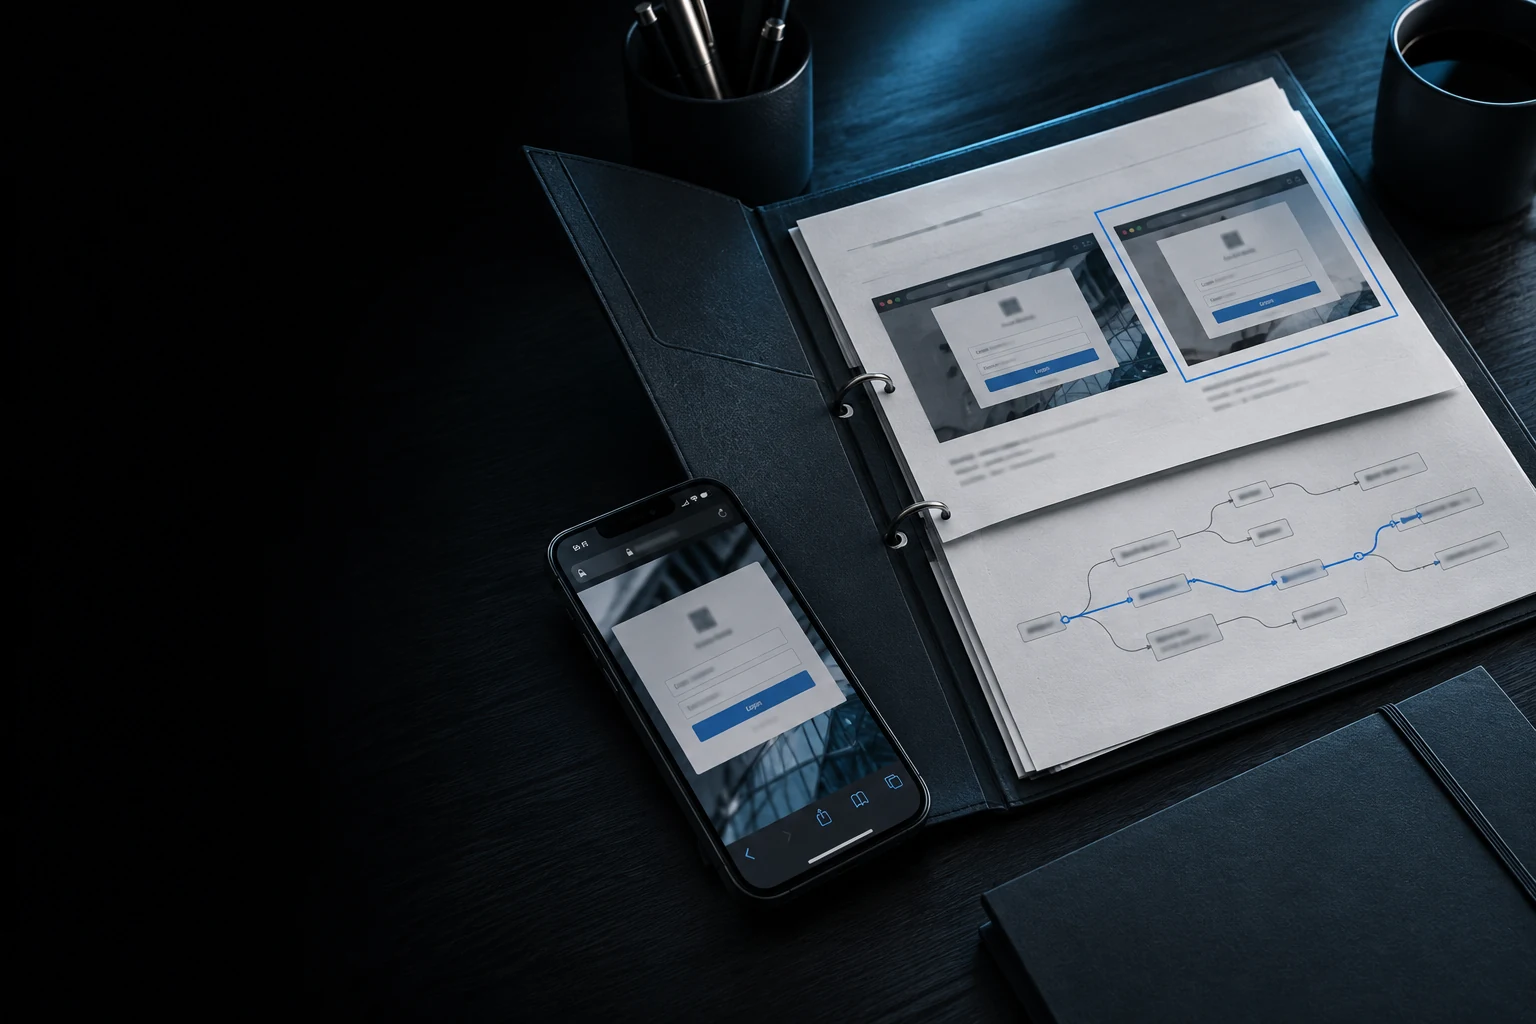
Nous surveillons les menaces visant votre marque, vos collaborateurs et vos actifs.

Des sites qui usurpent votre marque pour voler des accès, des phrases de récupération ou des cryptoactifs.

De faux canaux, bots et comptes d’assistance se faisant passer pour votre entreprise.

Des adresses recevant les fonds volés et des scripts qui siphonnent les cryptoactifs.

Des accès de collaborateurs divulgués et des signes d’infection par des logiciels voleurs de données.

Des clés API, configurations et autres secrets exposés dans des dépôts publics GitHub et GitLab.

Des publications de groupes de rançongiciels annonçant la vente ou la divulgation de vos données.
Un analyste vérifie le lien avec votre entreprise et rassemble les preuves. Notre équipe passe ensuite à l’action.
Nous adressons des signalements aux registraires, hébergeurs et plateformes, avec les preuves de phishing ou d’usurpation de marque, et suivons leur traitement.

Nous ajoutons les adresses frauduleuses confirmées à la base AML de Match Systems, surveillons les transferts et traçons les fonds volés.

Nous identifions les comptes, clés et dépôts touchés et priorisons les actions de votre équipe : réinitialiser les accès, révoquer les clés et rechercher des infections sur les appareils.
Nous relions les adresses et les transferts, suivons les fonds volés et préparons les preuves nécessaires aux demandes de gel.
Établir le lien entre l’adresse et la fraude.

Enregistrer l’adresse confirmée et son lien avec la menace dans notre base AML.
Suivre les mouvements ultérieurs et les adresses liées.
Préparer les preuves et accompagner les demandes auprès des services et émetteurs pouvant geler les actifs.
La décision de bloquer ou de geler les actifs appartient au service ou à l’émetteur concerné.

La menace confirmée, les preuves et les actions déjà engagées.

Les découvertes, adresses liées, demandes envoyées et l’état d’avancement.
Les menaces identifiées, les actions menées et les résultats confirmés du mois.
Un statut clair pour chaque action
Vous savez ce que nous avons trouvé, qui nous avons saisi et quel résultat nous avons obtenu.
Les noms de votre entreprise et de vos produits, vos domaines et comptes officiels. Pour les fuites, nous ajoutons les domaines de messagerie, outils de travail et dépôts. Nous convenons au préalable du périmètre, des contacts et de la procédure de réponse.
Un analyste vérifie la découverte. Nous signalons le phishing, marquons les adresses frauduleuses dans notre base AML et suivons les fonds en vue de leur gel. En cas de fuite, nous identifions les accès touchés et transmettons des mesures concrètes à votre équipe.
La surveillance s’appuie sur des sources externes. Aucun mot de passe ni accès au réseau interne n’est nécessaire. Certaines sources peuvent exiger une vérification du domaine.
Nous envoyons les signalements, réunissons les preuves, traçons les fonds et suivons les demandes. Le registraire, la plateforme, le service ou l’émetteur décide du retrait ou du gel. Nous consignons ses réponses et les prochaines étapes.
Après vérification par un analyste, puis au fil de la réponse. La fréquence de vérification dépend de la source ; nous regroupons les doublons pour ne pas surcharger votre équipe.
Nous définissons le périmètre, les modalités d’intervention et les échanges avec votre équipe.
Écrivez-nous sur Telegram