


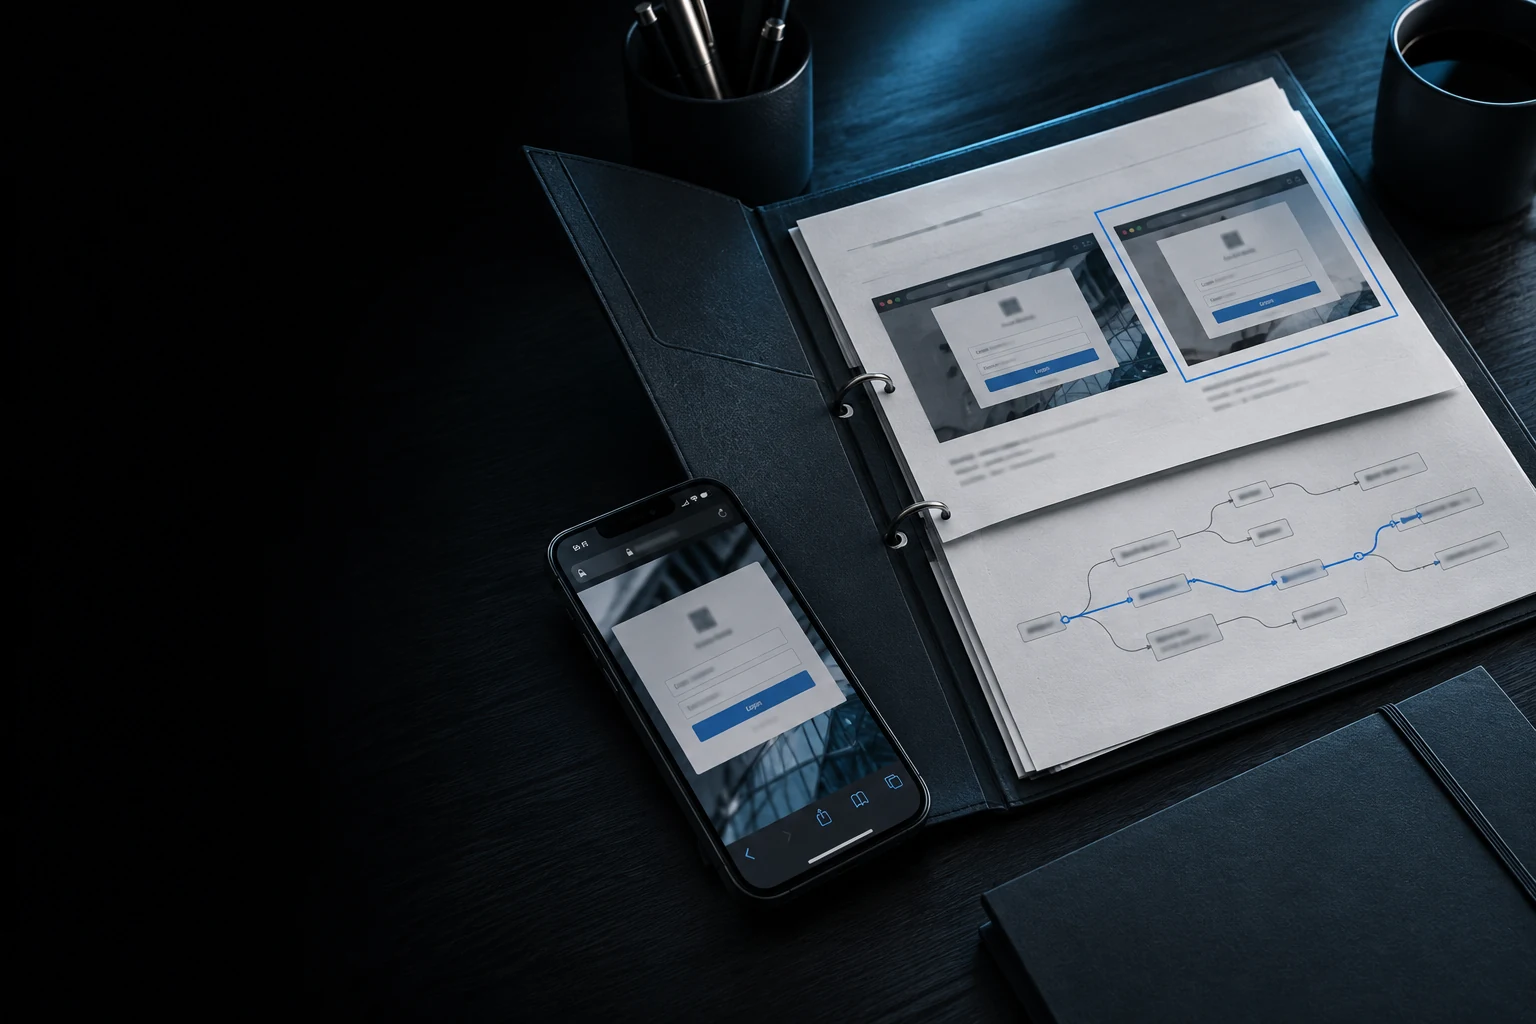
Добиваемся отключения подделок
Направляем жалобы регистраторам, хостингам и площадкам. Прикладываем доказательства фишинга или подмены бренда и отслеживаем результат обращения.
МОНИТОРИНГ ВНЕШНИХ УГРОЗ И РЕАГИРОВАНИЕ
Сайты-двойники, скам в Telegram, утечки доступов, ключи на GitHub, даркнет и публикации вымогателей — в одном сервисе.
Следим за угрозами бренду, сотрудникам и активам компании.

Подделки под ваш бренд: формы кражи доступов, сид-фраз и криптоактивов.

Поддельные каналы, боты и аккаунты поддержки от имени вашей компании.

Адреса для сбора похищенных средств и скрипты списания криптоактивов.

Утёкшие учётные записи сотрудников и признаки заражения устройств стилерами.

API-ключи, конфигурации и другие секреты в открытых репозиториях GitHub и GitLab.

Публикации вымогателей о компании и заявления о продаже или раскрытии её данных.
Аналитик проверяет связь с вашей компанией и собирает доказательства. Затем команда приступает к работе.
Направляем жалобы регистраторам, хостингам и площадкам. Прикладываем доказательства фишинга или подмены бренда и отслеживаем результат обращения.

Вносим подтверждённые адреса мошенников в AML-базу Match Systems. Запускаем мониторинг переводов и трассировку похищенных средств.

Определяем затронутые учётные записи, ключи и репозитории. Передаём вашей команде приоритетные действия: сменить доступы, отозвать ключи и проверить устройства на заражение.
Связываем адреса и переводы, отслеживаем движение похищенных средств и готовим основания для обращения.
Устанавливаем связь кошелька с мошеннической схемой.

Добавляем подтверждённый адрес и его связь с угрозой в AML-базу.
Отслеживаем дальнейшее движение средств и связанные адреса.
Готовим доказательства и сопровождаем обращения к сервисам и эмитентам.
Решение о блокировке или заморозке принимает соответствующий сервис или эмитент.

Подтверждённая угроза, доказательства и действия, которые уже запущены.

Находки, связанные адреса, направленные обращения и текущий статус работы.
Выявленные угрозы, выполненные действия и подтверждённые результаты за месяц.
Каждое действие — с понятным статусом
Показываем, что обнаружили, куда обратились и какой результат получили.
Названия компании и продуктов, официальные домены и аккаунты. Для проверки утечек — почтовые домены, рабочие сервисы и репозитории. До старта согласуем объекты защиты, контакты команды и порядок реагирования.
Аналитик проверяет находку. По фишингу направляем жалобы площадкам и провайдерам. Кошельки мошенников размечаем в AML-базе и отслеживаем средства для блокировки. При утечке определяем затронутые доступы и передаём вашей команде конкретные меры.
Мониторинг ведётся по внешним источникам. Пароли и доступ к внутренней сети не нужны. Для отдельных источников может потребоваться подтверждение домена.
Мы направляем жалобы, собираем доказательства, трассируем средства и сопровождаем обращения. Решение об отключении ресурса или заморозке активов принимает регистратор, площадка, сервис или эмитент. Фиксируем ответы и дальнейшие шаги.
После проверки находки аналитиком. Затем сообщаем о ходе реагирования. Частота проверки зависит от источника; повторы объединяем, чтобы не перегружать вашу команду.
Согласуем объекты мониторинга, порядок реагирования и связь с вашей командой.
Написать в Telegram