


تقرير توضيحي
مثالالوصول إلى مستندات عميل آخر
يمكن لمستخدم فتح مستند يخص عميلًا آخر.
- الأدلة
- فتح حساب اختباري مستنداً يخص مستخدماً اختبارياً آخر.
- الأثر
- قد يقرأ مستخدم غير مخوّل بيانات عميل.
- المعالجة
- التحقق من صلاحية الوصول إلى المورد عند كل طلب.
اختبارات هجوم بمساعدة الذكاء الاصطناعي
نجري هجمات محكومة على منتجك، ونتحقق من الثغرات، ونوضح ما يحتاج إلى إصلاح.
زاد نشاط المهاجمين الذين يستخدمون الذكاء الاصطناعي بأكثر من 80% على أساس سنوي.
نتفق على النطاق وصلاحيات الوصول والشروط قبل بدء الاختبار.
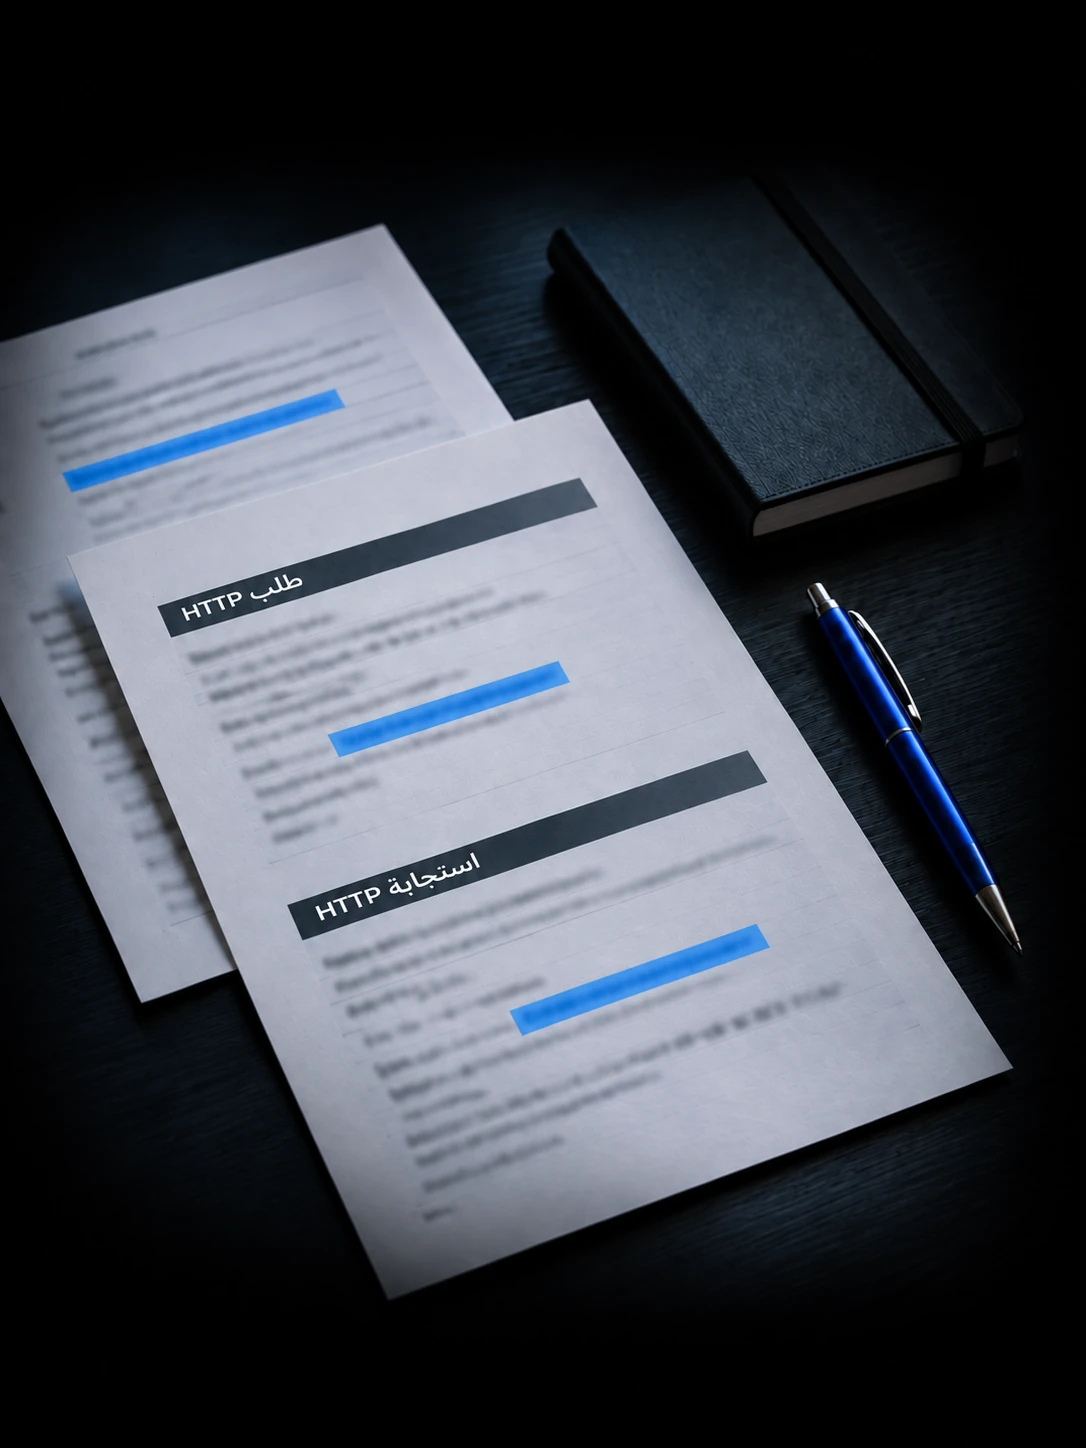
مخرجات التقييم
لكل مشكلة: كيف تحققنا منها، وما أثرها المحتمل، وكيف تُصلح.

الآثار وأولويات المعالجة

شروط ظهور الخلل والحلول العملية

نطاق التقييم والأدلة الداعمة
يمكن لمستخدم فتح مستند يخص عميلًا آخر.
يوضح هذا المثال بنية التقرير، ولا يعرض نتائج عميل حقيقي.
نطاق التقييم
اختاروا الشيفرة أو التطبيق أو الشبكة الداخلية، ويمكن الجمع بينها.
نبحث عن أخطاء قد تفتح طريقاً للمهاجم.
مستودع الشيفرة أو الجزء المعني منها.

نفحص تسجيل الدخول والصلاحيات وقيود التطبيق.
عنوان التطبيق وحسابات الاختبار.

نفحص إلى أين يمكن الوصول باستخدام حساب مخترق.
جزء متفق عليه من الشبكة وصلاحيات الوصول الأولية.
سيناريوهات الهجوم
نختبر المسار من الدخول الأولي إلى الأثر المحتمل.

ما هو مكشوف على الإنترنت

هل يمكن تجاوز القيود؟

ما قد يكشفه الاختراق

الوصول الأولي المتفق عليه

هل يمكن توسيع نطاق الوصول؟
بيانات وخدمات حساسة
التحقق من النتائج
يساعد الذكاء الاصطناعي في إيجاد نقاط الضعف، ونتحقق من نجاح الهجوم.

نبحث عن نقاط ضعف في الشيفرة أو التطبيق أو الشبكة المحددة.
نعيد تنفيذ السيناريو ضمن الحدود المتفق عليها ونسجل النتيجة.
نوثق الأدلة وحدود الاختبار وترتيبًا عمليًا للمعالجة.
نتيجة الفحص الآلي وحدها لا تثبت وجود ثغرة قابلة للاستغلال. يوضح التقرير حالة التحقق وحدوده.
خطوات العمل
نتفق أولاً على الإجراءات، ثم نسلّم التقرير ونراجع الإصلاحات معكم.

الهدف والإصدار والوصول والإجراءات المسموح بها.

ننفذ الهجمات المتفق عليها بمساعدة الذكاء الاصطناعي ونوثق الأدلة.

نسلم التقرير ونناقش أولويات المعالجة.

تُحدَّد إعادة الفحص ضمن نطاق يُتفق عليه بشكل منفصل.
يوثق هذا المستند العمل المنجز، ولا يثبت خلو النظام من جميع الثغرات.
النطاق والأسعار
أسعار ابتدائية لتقدير الميزانية. نتفق على السعر النهائي قبل بدء العمل.
الشيفرة المصدريةابتداءً من 1,500 دولارالتطبيق وواجهة APIابتداءً من 3,500 دولارالبنية التحتيةابتداءً من 6,500 دولارتقرير وتوصيات للمعالجة ومراجعة النتائج
الأسعار بالدولار الأمريكي. نؤكد التكلفة بعد تحديد الحدود والحجم والتعقيد. ويُتفق على إعادة الاختبار بصورة منفصلة.
أسئلة وأجوبة
صلاحيات الوصول والمواعيد وشروط الاختبار.
نختبر سيناريوهات هجوم متفقًا عليها، ونسجل شروطها والسلوك المرصود وآثارها. يساعد الذكاء الاصطناعي على تطوير الفرضيات، ويميز التقرير النتائج المتحقق منها عن المؤشرات غير المؤكدة.
قبل بدء العمل، نتفق على الأهداف والإجراءات المسموح بها ونافذة الاختبار وجهات الاتصال المسؤولة وشروط الإيقاف. وتشمل المنهجية المتفق عليها أدوات الذكاء الاصطناعي المحددة وكيفية استخدامها.
يجب الاتفاق على معالجة البيانات والأدوات المسموح بها وأي معالجة خارجية قبل مشاركة المواد. وضح القيود عند مناقشة النطاق، فاتفاقية السرية وحدها لا تحدد الشروط التقنية للمعالجة.
تحصل على سجل للنطاق والسيناريوهات المختبرة والملاحظات والقيود. وعدم تأكيد ثغرات ضمن ذلك النطاق لا يضمن أمان النظام بأكمله.
تتطلب مراجعة الشيفرة الوصول إلى المصادر المتفق عليها. ويمكن بدء اختبارات التطبيقات والاختبارات الخارجية دون شيفرة مصدرية. نحدد المنهج والحسابات وصلاحيات الوصول المطلوبة عند الاتفاق على النطاق.
فقط ضمن حدود ونافذة اختبار معتمدتين صراحةً. نتفق على الإجراءات المستثناة وجهات الاتصال المسؤولة وشروط الإيقاف. ونفضل بيئة اختبار إذا كانت تمثل السلوك المطلوب تقييمه.
يكفي وصف عام في الطلب الأول. وقبل استلام المواد، نتفق على السرية وقنوات النقل والوصول وأدوات الذكاء الاصطناعي المسموح بها وشروط معالجة البيانات.
لا يمكن لأي تقييم ضمان غياب جميع الثغرات. يحدد التقرير الهدف والإصدار اللذين تم اختبارهما، والنطاق، والأدلة، والقيود.
يشمل التقييم توصيات للمعالجة. أما التنفيذ وإعادة الاختبار فلهما نطاق منفصل نتفق فيه على المسؤوليات والنتائج المختارة والإصدار المحدث.
نقدر المدة بعد مراجعة الهدف والحجم والوصول والعمق المطلوب. اذكر موعد الإطلاق أو الموعد النهائي في الطلب حتى نتمكن من تقييم إمكانية الالتزام به.
اتركوا بيانات التواصل. سنناقش احتياجاتكم ونحدد نطاق الاختبار وتكلفته.