


2022 年 8 月,美国财政部海外资产控制办公室(OFAC)做了一件前所未有的事:制裁软件。不是某个人,也不是某家公司,而是一组自治的、无人拥有的智能合约——Tornado Cash。2025 年 3 月,这些合约又被悄然移出名单。这段封闭的窗口——整整 957 天、679 万个以太坊区块、10.7 亿笔交易——成为国家试图制裁一段无需许可(permissionless)代码时会发生什么的第一份完整且不可篡改的记录。
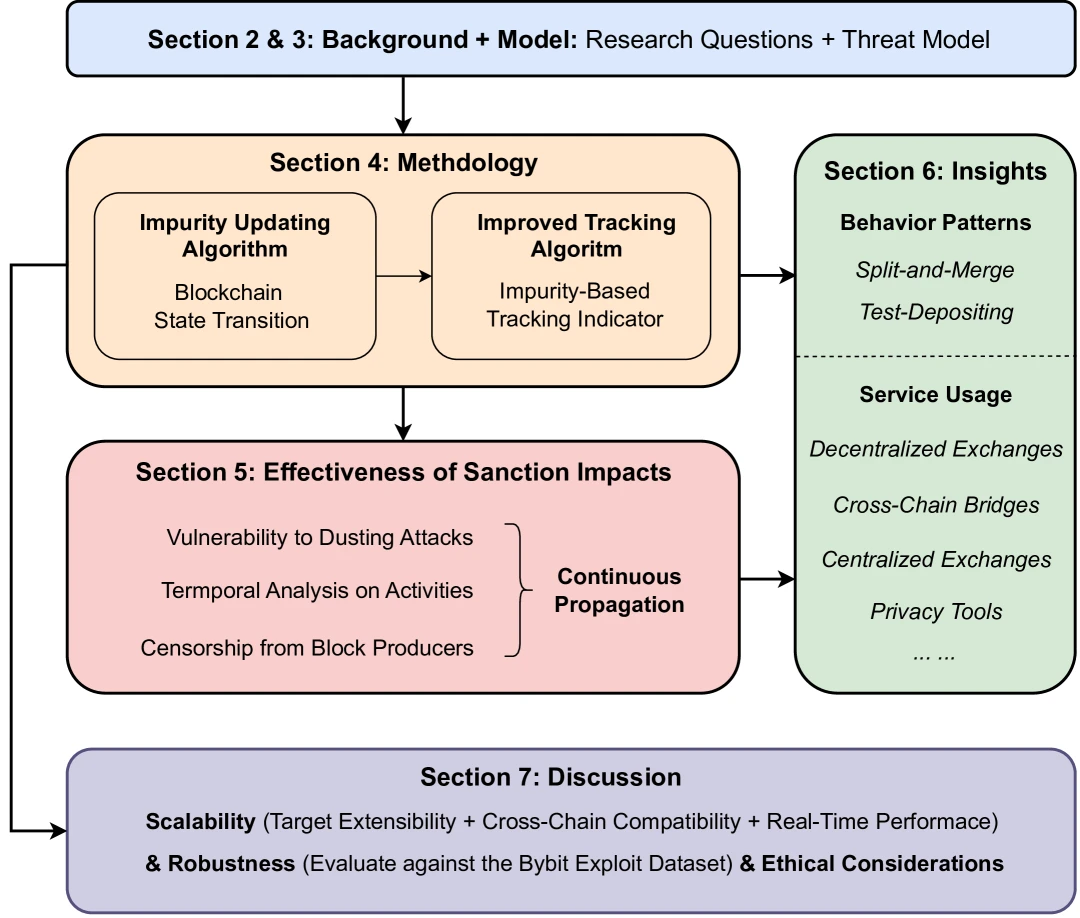
伯明翰大学与悉尼大学的团队(Liu、Ryan、Zhou 和 Berrang)从头到尾测量了这段窗口,并将结果发表于论文 《Evasion Under Blockchain Sanctions》(arXiv:2507.11721)。他们的发现是每个合规团队都应认真面对的悖论:制裁同时既成功又失败。Tornado Cash 的普通使用量暴跌超过 70%。与此同时,制裁本应遏制的犯罪分子几乎毫无收敛——在此后 78% 的以太坊重大黑客事件中,他们仍通过同一批合约洗钱。本文将完整梳理这项研究:方法、数学、链上证据,以及这一切对以审查加密资产为业的人意味着什么。
OFAC 究竟把什么列入了名单
这次指定涵盖 170 个以太坊地址,在制裁时它们合计持有 499,769 ETH——约 9.83 亿美元。Tornado Cash 是重心所在:它占该初始余额的 44%,而到观察期结束时,占剩余余额的 99%。剔除 Tornado Cash,OFAC 加密名单的其余部分不过是舍入误差。到 2025 年 3 月,随着资金转移到新地址并经过混淆,被制裁的这一组已缩水至 145,579 ETH(约 2.86 亿美元)。
其难度是结构性的。Tornado Cash 不是可以冻结的钱包。它是一组固定面额的混币池:你存入 0.1、1、10 或 100 ETH,随后将同一面额提取到一个全新地址,一份零知识证明取代了存款与取款之间的任何关联。没有可以传唤的运营者,也没有可以扣押的金库。Tornado Cash 总共被用于洗钱超过 70 亿美元,其中包括朝鲜 Lazarus 组织盗取的逾 4.55 亿美元。制裁它,与其说像冻结一个银行账户,不如说像宣布某段公共道路禁止通行,然后指望车流就此停止。
核心思想:从黑名单到 impurity 评分
该研究的核心方法论贡献,是抛弃「是/否」二元黑名单,代之以一种关于地址有多「脏」的连续度量。作者定义了一个 impurity(污染量)——地址余额中可追溯至被制裁来源的部分——并据此得出一个介于 0 与 1 之间的 impurity 评分:
φ(s, addr) = ℐ(s, addr)ℋ(s, addr)此处 ℋ 是地址余额,ℐ 是其中被污染的部分。评分 φ = 0 表示与被制裁资金无可追溯的关联;φ = 1 表示整个余额都可回溯至它们。其精妙之处在于,这与基于账户模型的区块链既有的运作方式直接契合——impurity 被视作地址状态的又一属性,逐块更新。当资金离开某地址时,其 impurity 按比例减少;当资金进入时,接收方按比例继承:
ℐ(si+1, addrto) = ℐ(si, addrto) + ⌈ arecv · ℐ(si, addrfrom)ℋ(si, addrfrom) ⌉由于更新是增量式的——它在每个区块被处理时依托以太坊的状态转移函数——因此能够实时运行。在普通硬件上,该算法在 0.07 ± 0.03 秒内更新每个新区块,并维持每秒 1,500 笔以上的交易处理量,从容超过以太坊自身的吞吐。正是这一速度,将一项取证上的新奇之物,变成合规部门可以真正实时运行的东西。
一张图里的悖论:使用量崩塌,犯罪没有
头条数字看起来像一场干净利落的胜利。将制裁后的 957 天与之前等长的一段时间相比,每一项指标都急剧下降。
| 指标 | 动作 | 制裁前 | 制裁后 | 变化 |
|---|---|---|---|---|
| 交易笔数 | 存入 | 150,403 | 42,753 | −71.57% |
| 交易笔数 | 提取 | 139,404 | 44,283 | −68.23% |
| 独立地址 | 存入 | 39,397 | 9,175 | −76.71% |
| 独立地址 | 提取 | 58,567 | 20,734 | −64.60% |
| 交易量(ETH) | 存入 | 3.49M | 1.01M | −71.03% |
| 交易量(ETH) | 提取 | 3.27M | 1.08M | −66.80% |
在指定当天,出现了明显的夺路而逃——这是该工具历史上单日提取量最大的一天,普通用户在不确定性中撤出资金(即下图的「P」峰)。
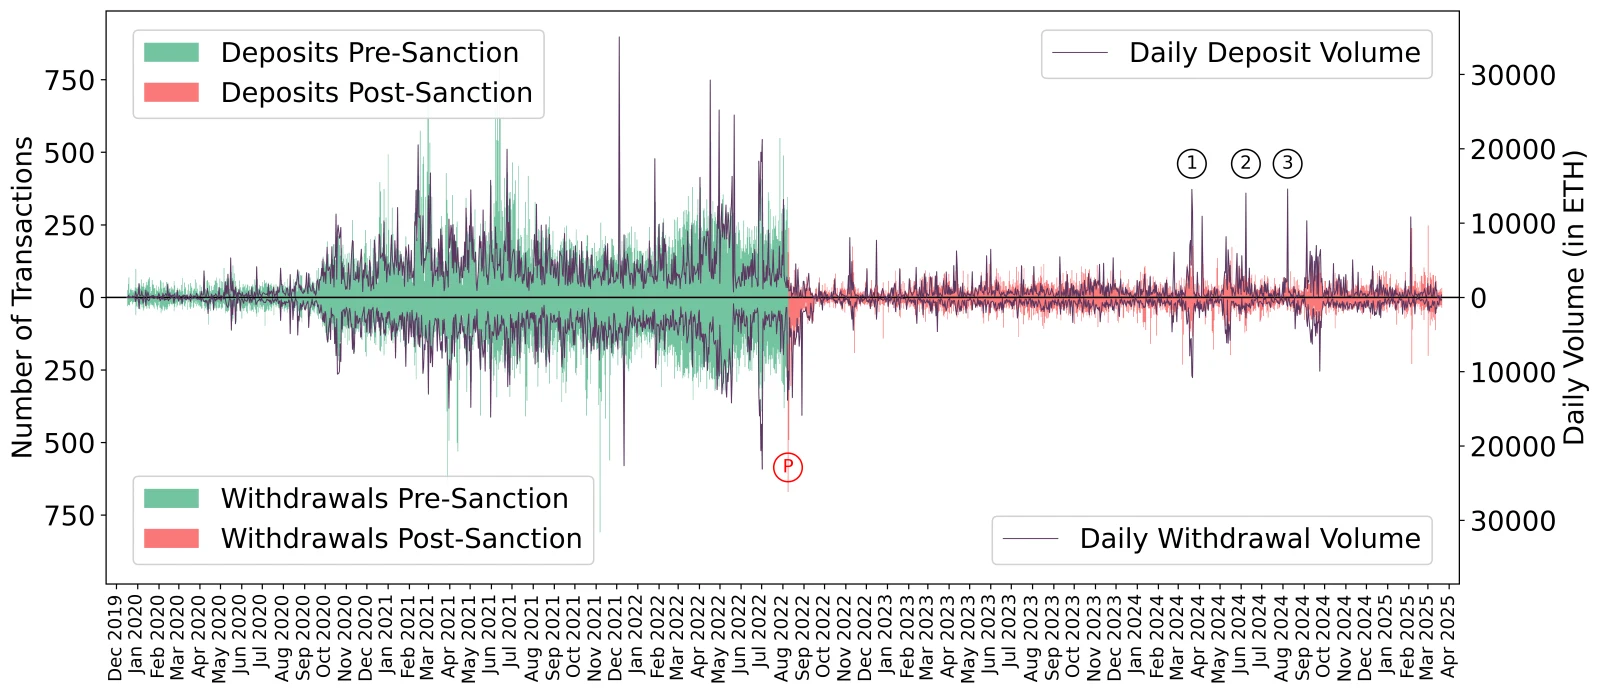
现在看崩塌之后的右侧部分。活动从未归零,而制裁后最陡峭的峰值并非噪声——每一个都是单一行为者。峰值 ① 是 Heco 跨链桥攻击者一天存入 11,200 ETH(占当日交易量的 77%)。峰值 ② 是 Orbit 跨链桥攻击者,12,930 ETH(92%)。峰值 ③ 是 Nomad 跨链桥攻击者,其 14,509 ETH 占当日总量的 99.5%。混币器被合法用户清空,又被盗窃资金重新填满。
与一个重大 DeFi 漏洞攻击数据库(损失逾 10 万美元)交叉比对,可将这一点量化。在制裁后 60 起涉及活跃洗钱的事件中,攻击者通过 Tornado Cash 转移资金的有 47 起——78.33%。在大约一半的恶意事件中,攻击者还从 Tornado Cash 筹措初始资金,而其中 83% 的情形里,赃款又径直流回其中。对于制裁所针对的行为者而言,被列入 OFAC 名单几乎毫无影响。
针对智能合约的制裁为何会「漏水」的三个结构性原因
该研究真正的价值在于诊断。它剖离出执法失败的三个结构性原因,而每一个都是远超单一混币器的教训。
1. 黑名单是二元的;洗钱是连续的
OFAC 的模型是一份「是/否」名单:地址要么被制裁,要么没有。这种二元性可以通过 dusting(撒灰)被轻易武器化——把极小额的被污染 ETH 发送到你并不控制的地址,使自动筛查标记无辜之人。在指定后的 48 小时内,有人从 Tornado Cash 最小的资金池提取了区区 12 ETH,将其洒向合计持有超过 900 万 ETH 的钱包——放大系数超过 750,000×。目标包括以太坊基金会与各大交易所。直接后果是对合规工具的拒绝服务:像 Aave 这样使用朴素黑名单匹配的前端,开始封锁清白用户。
作者形式化地论证了为何任何二元方案在此都必然失败。一个有用的分类器需要一条传播规则——污染必须从被制裁地址传播到它们所支付的对象。但一旦存在这样的规则,策略性的 dusting 就能把被污染集合推向整条链:
lims→∞ | G(s) || ADDR | → 1当几乎每个地址都「被污染」时,标签就失去意义,而合规服务只剩下一个不可能的选择:封锁所有人(自造停摆)或忽略名单(毫无用处)。连续评分化解了这一问题。一个在 9,000 ETH 余额下收到 0.001 ETH 灰尘的地址,评分基本为零;一个 95% 由混币器输出构成的地址,评分接近于一。论文还表明,为何那些显而易见的补丁——基于时间、基于跳数、基于金额阈值或基于百分比阈值的规则——各自要么有干净的规避,要么有干净的 dusting 攻击。唯有以余额加权的连续度量能同时抵御两者。
2. 区块层面的审查是局部的——而且只是浮于表面
理论上,以太坊的区块生产者可以拒绝纳入触及被制裁地址的交易。实际上,只有少数会这么做,而这么做的人也只看一跳深。在所研究的 679 万个区块中,仅有 19% 由积极执行 OFAC 的生产者构建——而即便是严格者,也只过滤直接的存款与取款。
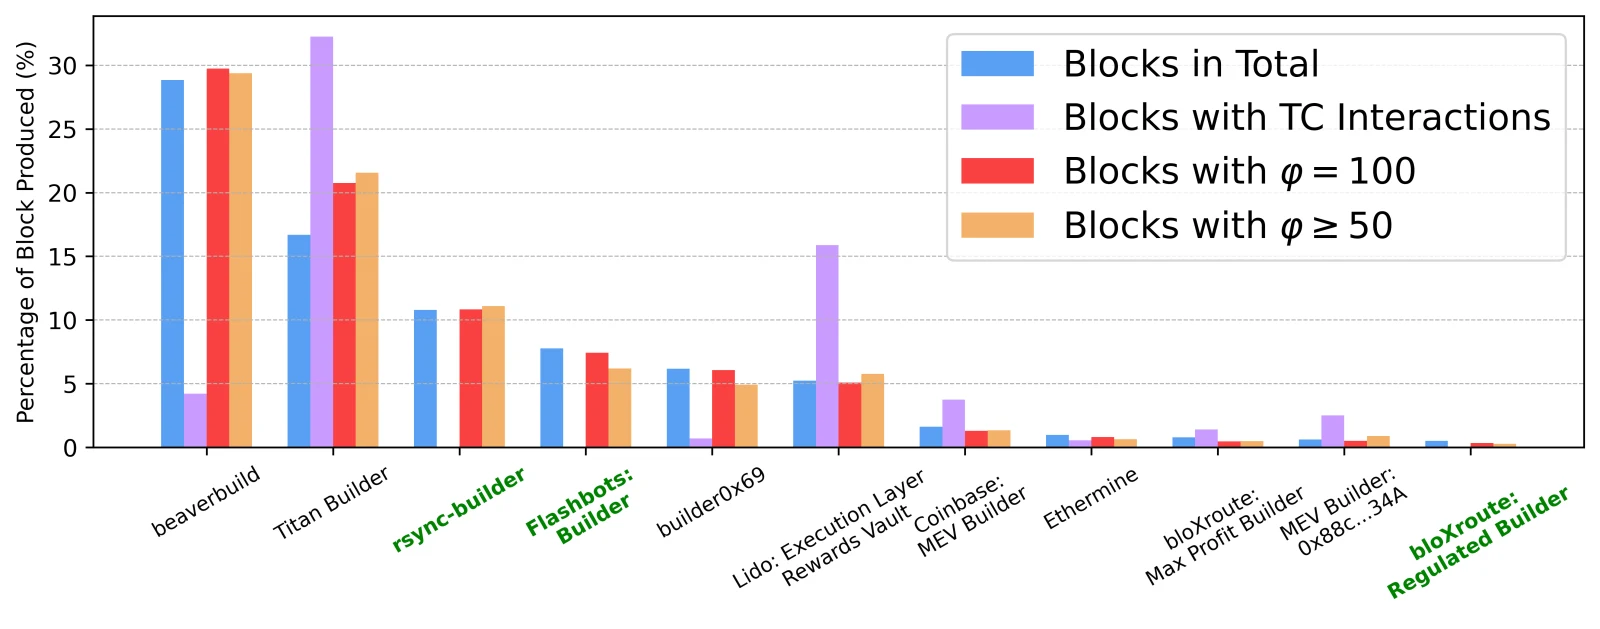
最清楚的例子是 rsync-builder,它生产了 734,343 个区块(样本的 10.81%),没有一次与 Tornado Cash 的直接交互——教科书式的合规。但当研究者查看携带来自 100% 混币器污染输出地址交易的区块时,rsync-builder 纳入这些区块的比例为 10.83%——基本就是它的总体产出率。Flashbots 与 bloXroute 的受监管构建者也是同样的故事。它们严格阻止存款本身,随后却放行每一笔转移同一笔钱的后续交易。在这套「执法」名义上生效期间,超过一百万 ETH 流经了被制裁的混币器。其中一部分甚至资助了向构建者付费以获得交易排序的 MEV 机器人——也就是说,合规的构建者间接地被混币器所得报酬。
3. 出口是整个生态,而非一扇门
一旦价值离开混币器,它便散入整个 DeFi。研究者绘制了它的去向。通过分析约 6,794 万个可能持有 Tornado Cash 衍生资金的地址,他们发现污染范围广但程度浅——真正重要的是集中度。
| impurity 评分 φ | 地址数 | 污染量 ℐ | 余额 ℋ |
|---|---|---|---|
| 0% – 5% | 67,321,336(99.08%) | 877,243 ETH(76.05%) | 127.7M ETH(99.62%) |
| 5% – 50% | 560,858(0.83%) | 19,364 ETH(1.68%) | 224,988 ETH(0.18%) |
| 50% – 95% | 16,665(0.02%) | 4,155 ETH(0.36%) | 5,833 ETH(0.00%) |
| 95% – 100% | 45,258(0.07%) | 252,764 ETH(21.91%) | 252,813 ETH(0.20%) |
从表中可得的要点:99% 被牵涉的地址所携带的污染微不足道(低于 5%)——绝大多数是把所有人资金混在一起的交易所热钱包。但极小的一撮——那评分高于 95% 的 0.07%——却持有全部被污染价值的近 22%。二元名单会把你淹没在第一组里;而 impurity 评分则直接把你带向第二组。
钱去了哪里?去中心化交易所吸收了约 27% 的被污染交易量,以 Uniswap(33%)和 1inch(26%)为主。两者都发布了遵守制裁的政策并过滤其网页前端——但直接的链上合约调用会绕过这些过滤器,而这股资金流中有超过 86% 出于可替代性被转换为稳定币和封装代币。
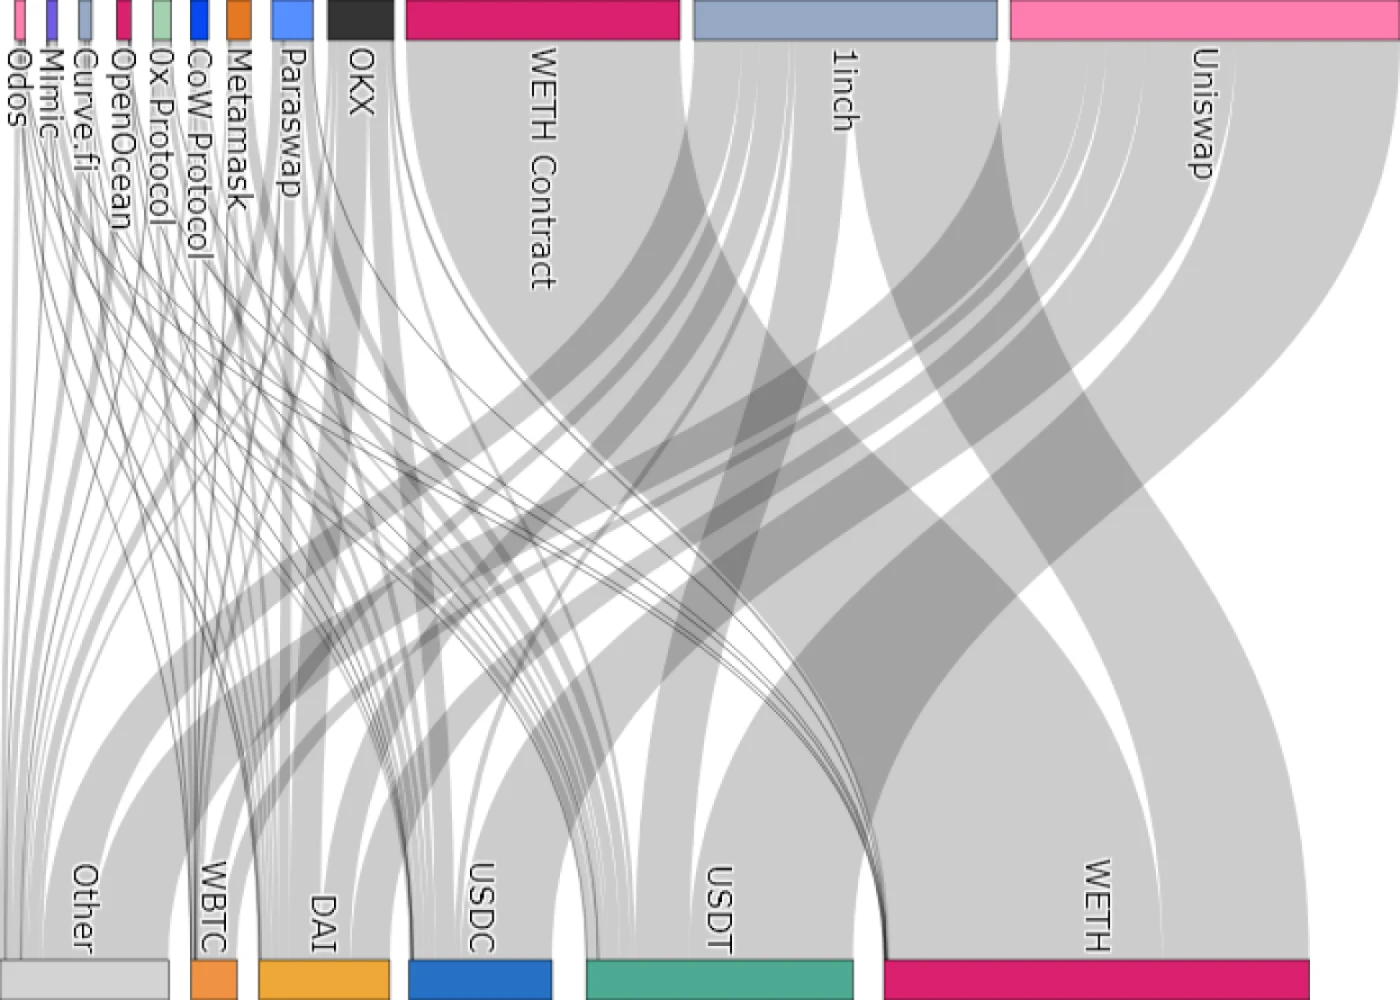
最具指控性的细节与稳定币有关。USDT 与 USDC 由美国公司发行,两者都包含链上 blacklist 函数,可冻结被污染的持仓。在整个期间,就所追踪的全部混币器衍生稳定币资金流而言,被冻结的恰好只有 40 个持有被污染 USDT 的地址和 2 个持有 USDC 的地址。洗钱者对可冻结与不可冻结代币一视同仁——因为他们正确地假定冻结按钮几乎永远不会被按下。能力是存在的;执法却没有。
另有 32% 的被污染交易量通过跨链桥彻底离开了以太坊。在此,追踪变得着实困难:20 多座桥以不一致、非标准的元数据编码目标链与收款人(同一条链会被不同的桥标注为不同标识),因此团队不得不为每一座桥构建定制解析器。
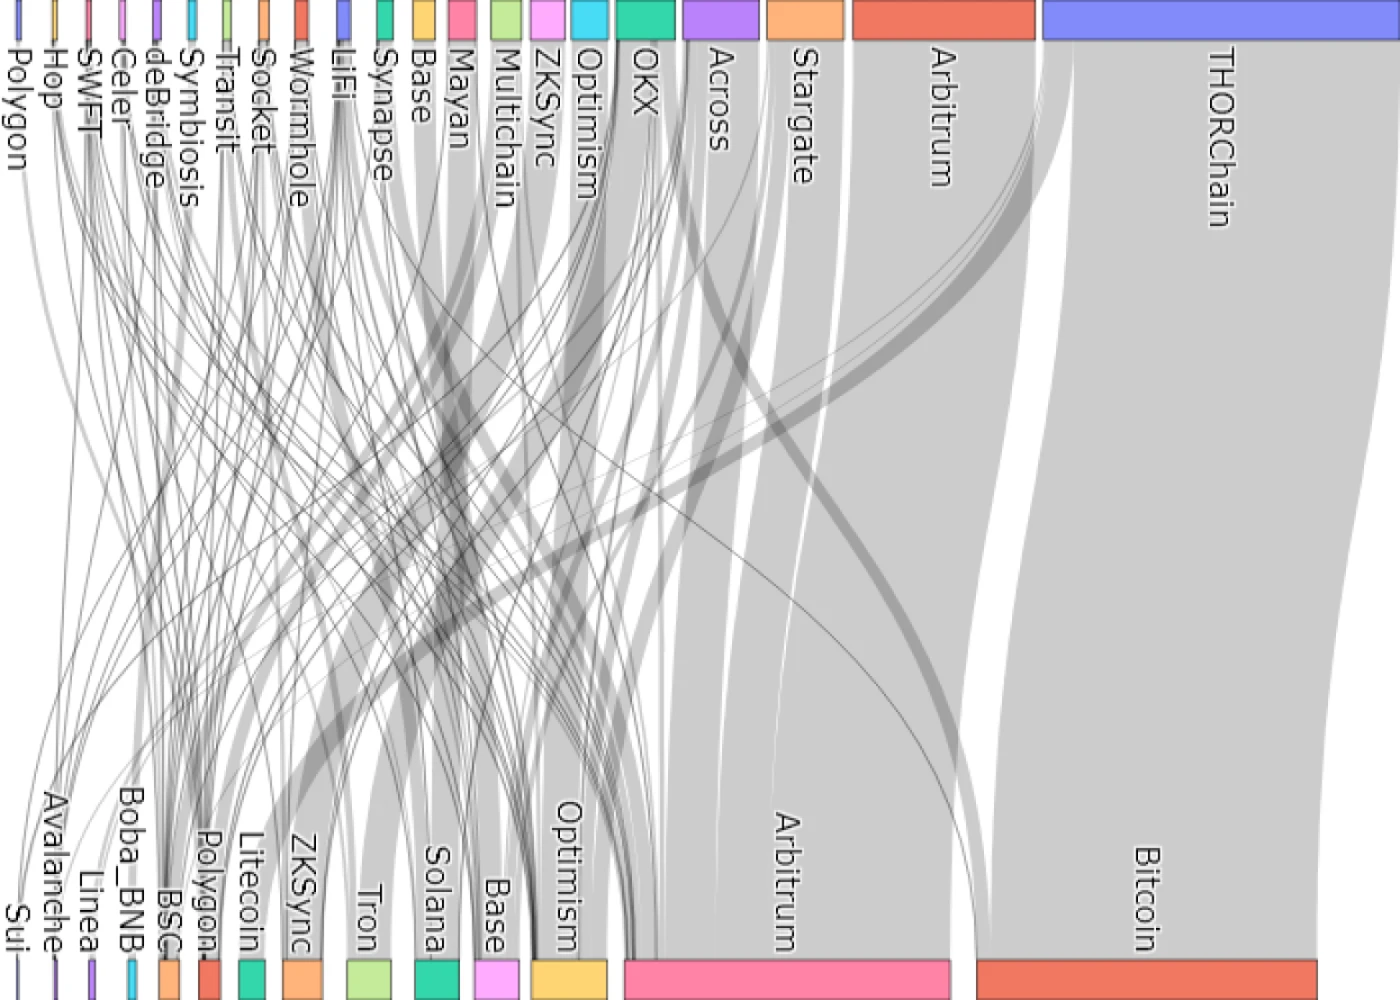
比特币是最大的单一目的地(跨桥交易量的 33%,其中 96% 经由 THORChain);逾半数流向 EVM 链与 Layer-2 rollup。动机很务实:对回滚的容忍(跨桥外流降低以太坊侧被撤销的概率)、更强的混淆(每一次跳转、每一个隐私工具都会成倍增加追踪难度——将以太坊 → 比特币 CoinJoin → 回到以太坊 → Tornado Cash 串联起来,会让端到端追踪成本呈指数级上升),以及单纯地——在 L2 上更低的手续费与更快的最终性。
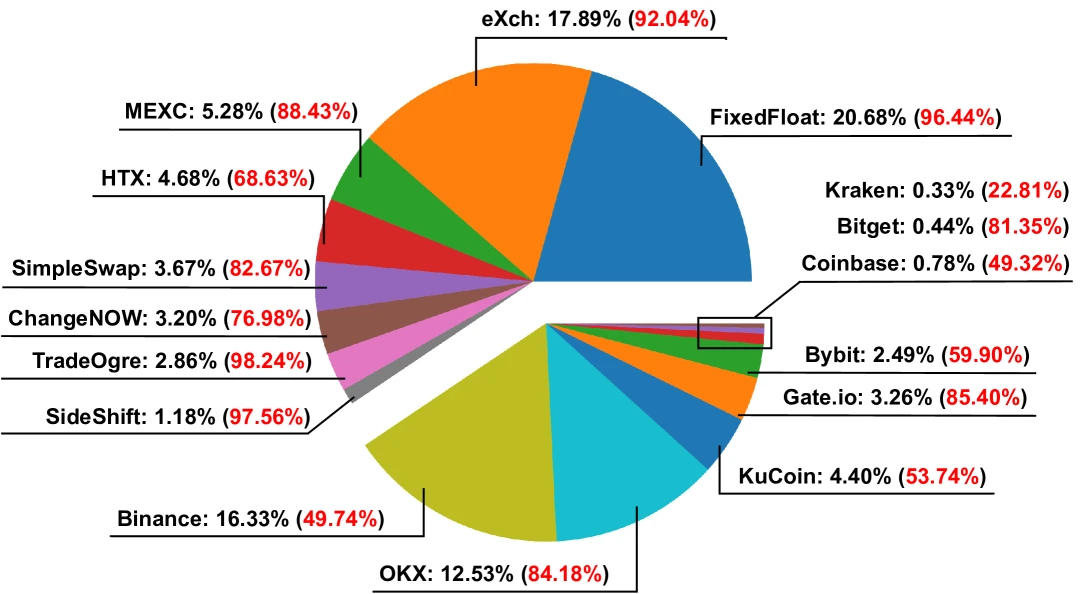
中心化交易所占了约 10% 的被污染资金流。将 16 家 CEX 分为 KYC 与非 KYC 两组,揭示出一个清晰信号:非 KYC 平台(FixedFloat、eXch、ChangeNOW 及类似平台)不仅接收了大量被污染资金,其存款的 impurity 评分也明显更高——因为薄弱的身份核验降低了被冻结的可能。像 Coinbase 和 Kraken 这样在美国受监管的平台则显示出最低的 impurity,这与制裁下更严格的筛查相一致。
钱究竟是如何流动的
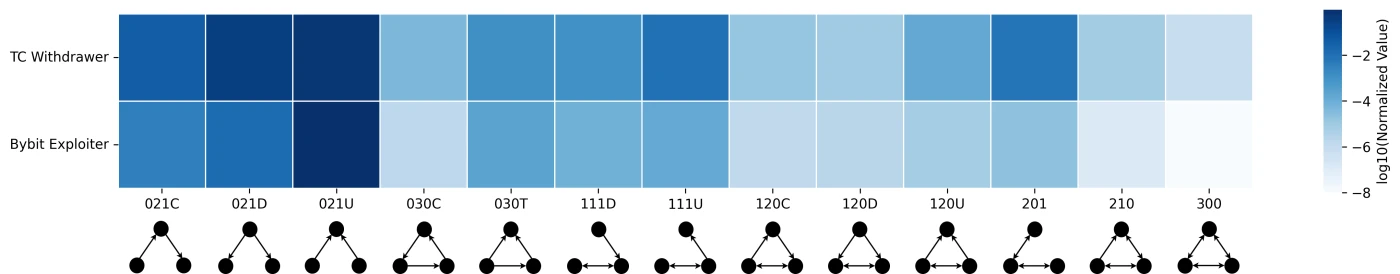
由于该研究重建了资金流,而非仅仅计数交易量,它也让洗钱的行为指纹浮出水面——那些优秀调查者学会识别的模式。
第一种是 split-and-merge(拆分与合并):资金从一个地址散开到多个(模体 021D),经由一次性中间地址流转(021C),随后再度汇聚(021U)。它专为击败那些假定跳数有限或洗钱窗口短暂的监控而设计。当作者将 Tornado Cash 提款者的交易模体与 Bybit 攻击者——有记录以来最大的一起加密盗窃——相比对时,指纹吻合。
第二种是 试探性存款:在转移真实体量之前,洗钱者先发送一笔象征性金额——比如 0.1 ETH——到交易所,看账户是否被标记、资金是否被冻结。若无事发生,更大的转账随之而来。研究者在执法力度强的平台上,于相当高比例的用户中发现了这种试探:Binance 39%、OKX 49%、Gate.io 48%、KuCoin 47%、Railgun 75%。在没有执法的平台上,用户跳过测试,一次性转移大额。这种谨慎本身就是一个检测信号:它揭示了洗钱者认为哪些平台在盯着。
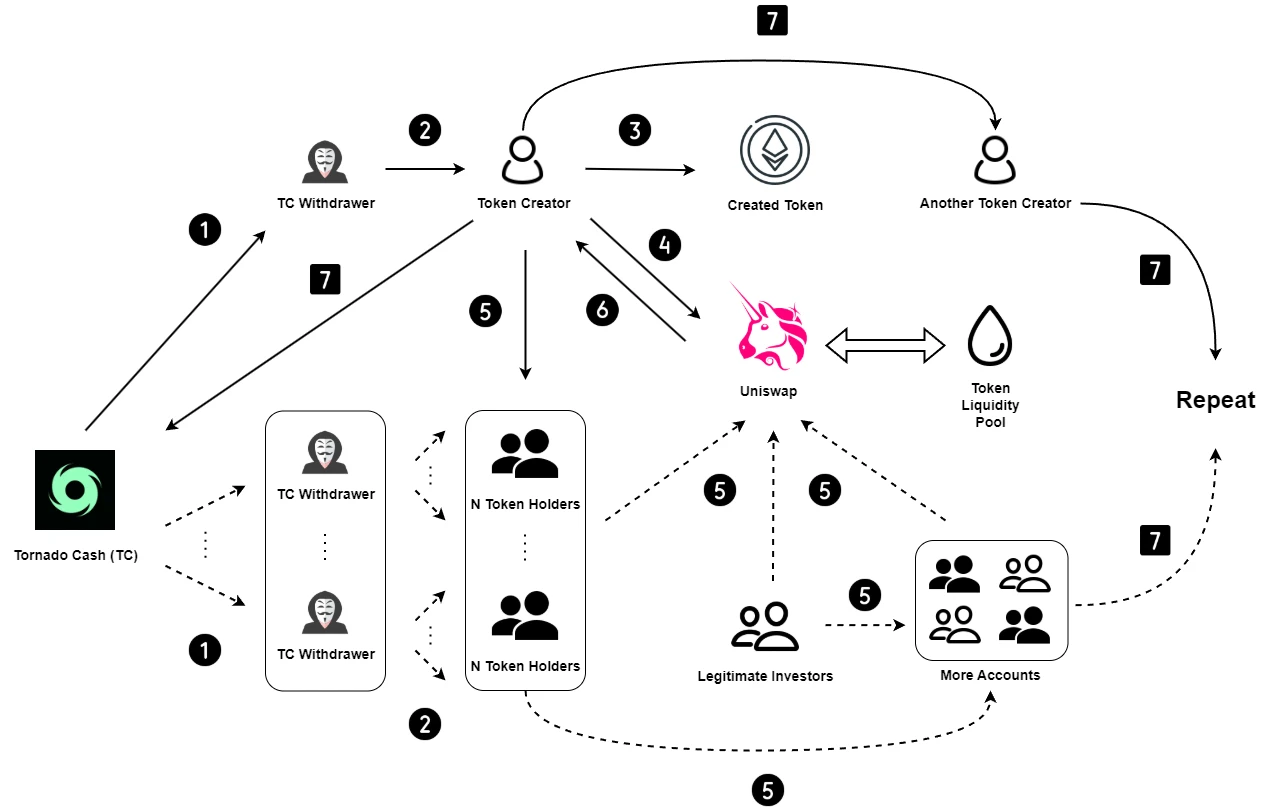
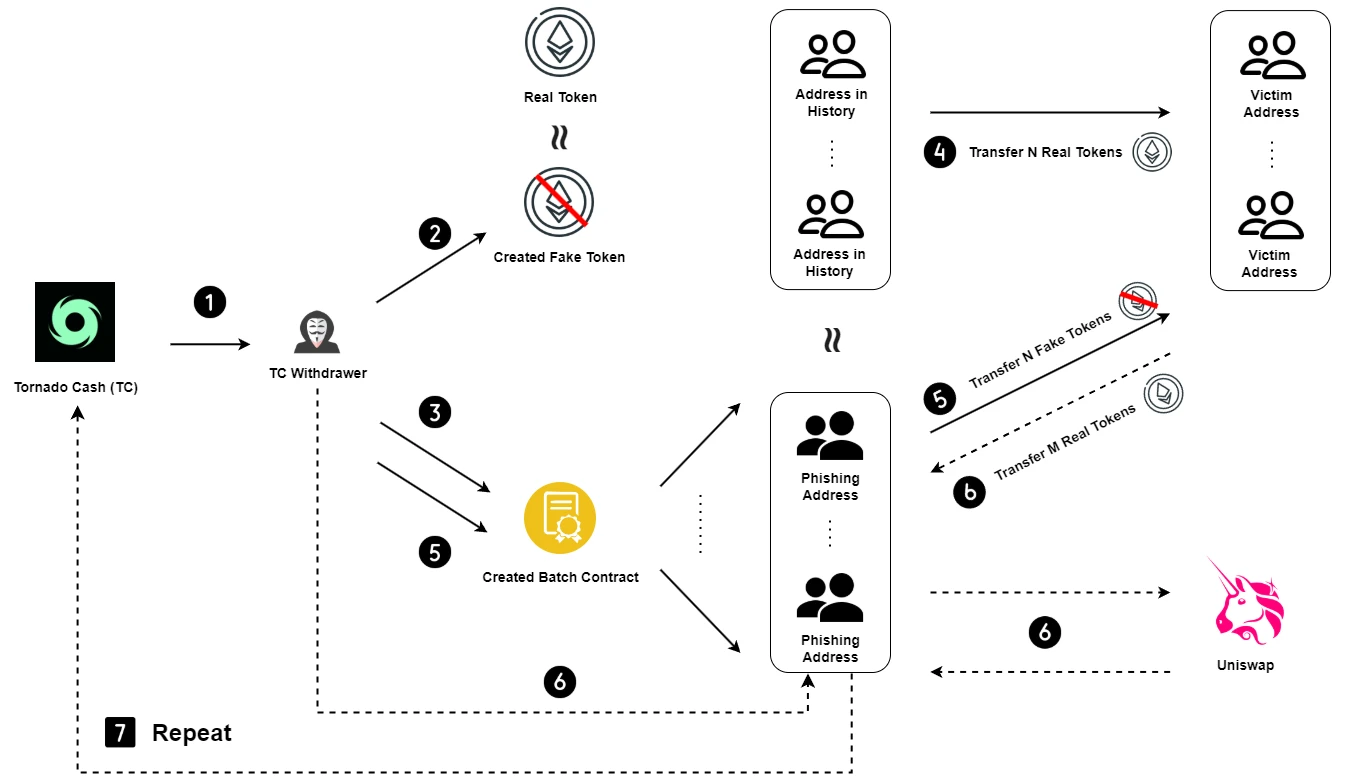
同一批被污染的流动性也助长了代币骗局。论文记录了两套建立在 Tornado Cash 提款之上的完整流程:rug pull(撤池跑路)(部署一个 ERC-20,在 Uniswap 注入流动性,吸引买家,然后抽走流动性——这也顺带把资金汇聚到一个地址完成洗钱)与地址投毒钓鱼(部署仿冒代币和伪造交易,诱使受害者从历史记录中复制一个恶意地址)。
追踪真的有效吗?Bybit 检验
一套追踪方法的价值取决于其精度,因此作者用 2025 年 2 月的 Bybit 漏洞攻击对自己的方法进行了验证——使用由 Etherscan 与 Elliptic 公布的 12,394 个与攻击者相关地址作为代理真值。经其自研工具渲染,该漏洞攻击的交易图正是本文封面上那片密集的红色织网:并非艺术性的混乱,而是数以千计、为耗尽分析师耐心而精心设计的转账。
| 真值集 | 真正例 | 假正例 / 假负例 | 精确率 | 召回率 |
|---|---|---|---|---|
| 12,210 个地址 | 9,045 | 221 / 3,165 | 97.61% | 74.08% |
在 5% 的保守阈值下,该方法达到了 97.61% 的精确率和 74.08% 的召回率。而那些「假正例」颇具启发性:在 221 个中,约 118 个是攻击者所使用的合法服务合约,其余 103 个是公开数据集中缺失的新攻击者地址——经人工确认。换言之,一经修正,有效精确率逼近 100%,且该工具还揭出了商业封锁名单所遗漏的攻击者地址。
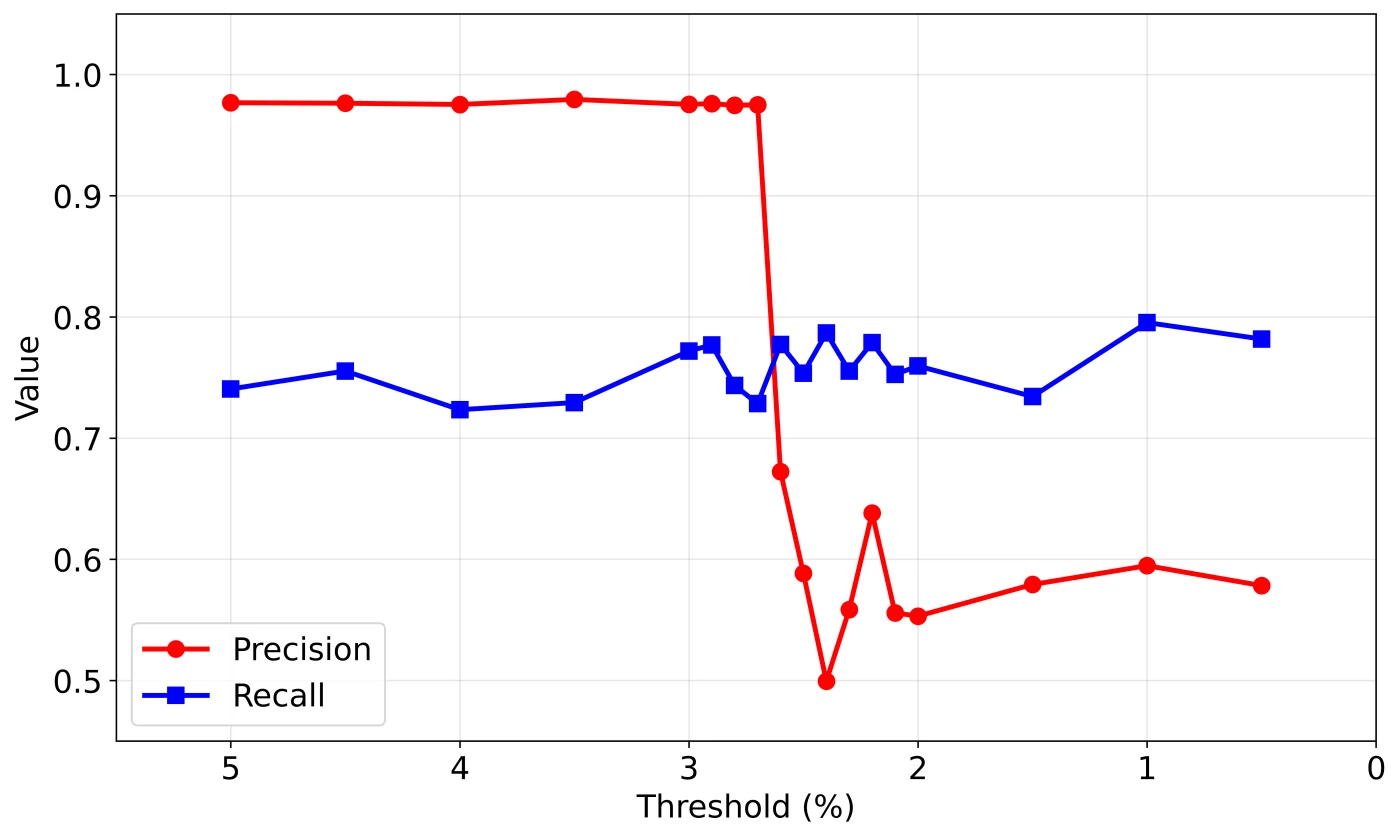
作者对局限坦诚相告。74% 的召回率反映了刻意保守的阈值,以及对原生 ETH(而非 ERC-20 代币)的侧重——这为「余额操纵」式规避留下了缺口,攻击者可短暂地通过流动性池把被污染的 ETH 换成代币再换回,以稀释评分。跨链覆盖依赖手写的解析器,需随着桥的演进而维护。这些都不动摇核心结论;它们只是为下一次迭代划定了边界。
这对合规与调查团队意味着什么
剥去学术外壳,这项研究读起来就像一份关于筛查在何处失效的实地手册。有四点结论值得带入实践。
- 用分级风险取代二元黑名单。 钱包不是「干净」或「肮脏」。一个连续的、以余额加权的污染评分,能抵御那些会击垮匹配名单的 dusting 攻击,并让你设定成比例的阈值,而不必冻结每一个被撒灰者选中投毒的人。
- 筛查第二跳,而不仅是第一跳。 阻止一笔直达被制裁合约的存款是基本功,单凭这一点近乎作秀。洗钱发生在混币器之后——那些兑换、跨桥、稳定币转换。止步于直接交互的监控,守着前门,却无视了走廊。
- 把跨链纳入范围。 三分之一的被污染资金流离开了以太坊。任何无法跨桥追踪价值的程序——即解析每座桥各具特色的元数据以还原目标链与地址——都会在老练行为者所瞄准之处留下盲点。
- 行为即证据。 试探性存款、split-and-merge 模体、单一行为者向「死寂」混币器的骤然激增——这些都是可识别、可量化的模式,而非直觉。将它们内建于监控,能把被动的冻结名单转变为主动的检测。
更大的教训发人深省却有用:制裁一个智能合约或许能压制随意使用,却几乎无法震慑其所针对的坚定行为者——除非执法向下游延伸,并以基于可追溯性的量化风险取代一份名单。而这正是链上取证所擅长的疆域:评估暴露、追踪资金跨越各类服务与链路,并重建黑名单所遗漏的资金流。
Match Systems 每天都在为交易所、基金以及盗窃受害者处理这一问题。如果贵团队正面对一起活跃事件,或需要追踪资金去向,可以向 Match Systems 提交案件。
来源: Endong Liu, Mark Ryan, Liyi Zhou, Pascal Berrang.《Evasion Under Blockchain Sanctions》(arXiv:2507.11721)。图表与数据出于评论与分析目的转载自该论文。
热门文章
- 调查 Initia因云凭证泄露遭受327万美元攻击
- 调查 朝鲜黑客团伙TraitorTrader主导63亿美元币安黑客案
- 调查 BitMart在人员和安全挑战中损失39.1万美元
- 调查 zkLink因跨链消息漏洞损失78.3万美元
- 新闻 FBI将Binance资产盗窃归因于朝鲜
- 新闻 Chainalysis披露部分客户资料遭未经授权访问
- 新闻 Binance称已预留63.4亿美元弥补黑客攻击损失
- 调查 Chainalysis 利用 AI 追踪从 Bitget 被盗的 3.87 亿美元
- 新闻 Binance称安全事件初步涉及63亿美元
- 调查 Cysic Bridge 黑客在10%赏金后将74.4万美元转入 Tornado Cash