


في أغسطس 2022، فعل مكتب مراقبة الأصول الأجنبية بوزارة الخزانة الأمريكية (OFAC) أمراً غير مسبوق: فرض عقوبات على برمجية. لا على شخص ولا على شركة، بل على مجموعة من العقود الذكية المستقلة التي لا يملكها أحد، تُدعى Tornado Cash. وفي مارس 2025، رُفعت العقود نفسها بهدوء من القائمة. هذه النافذة المغلقة — 957 يوماً بالتمام، و6.79 مليون كتلة على إيثريوم، و1.07 مليار معاملة — هي أول سجل كامل وغير قابل للتغيير لما يحدث حين تحاول دولة فرض عقوبات على قطعة من الشيفرة غير المُصرَّح بها (permissionless).
قام فريق من جامعة برمنغهام وجامعة سيدني (ليو ورايان وتشو وبيرانغ) بقياس هذه النافذة من طرف إلى طرف، ونشر النتائج في ورقة «Evasion Under Blockchain Sanctions» (arXiv:2507.11721). خلاصتهم مفارقة ينبغي لكل فريق امتثال أن يتأملها: العقوبات نجحت وفشلت في آن واحد. فقد انهار الاستخدام العادي لـ Tornado Cash بأكثر من 70٪. وفي الوقت نفسه، لم يتباطأ المجرمون الذين استهدفتهم العقوبات إلا بالكاد — إذ غسلوا الأموال عبر العقود نفسها في 78٪ من كبرى عمليات اختراق إيثريوم التي تلت. يستعرض هذا المقال الدراسة كاملة: المنهج، والرياضيات، والأدلة على السلسلة، وما يعنيه ذلك كله لكل من يفحص العملات المشفرة بحكم عمله.
ما الذي أدرجه OFAC فعلياً في القائمة
شملت العقوبة 170 عنواناً على إيثريوم كانت تحتفظ، لحظة الإدراج، بما مجموعه 499,769 ETH — نحو 983 مليون دولار. كان Tornado Cash مركز الثقل: إذ شكّل 44٪ من ذلك الرصيد الأولي، وبنهاية فترة الرصد 99٪ مما تبقّى. انزع Tornado Cash، ويصبح بقية قائمة العملات المشفرة لدى OFAC خطأً في التقريب. وبحلول مارس 2025، تقلّصت المجموعة الخاضعة للعقوبات إلى 145,579 ETH (نحو 286 مليون دولار) مع انتقال الأموال إلى عناوين جديدة وعبر التمويه.
الصعوبة بنيوية. فـ Tornado Cash ليس محفظة يمكن لأحد تجميدها. إنه مجموعة من برك الخلط ذات الفئات الثابتة: تودع 0.1 أو 1 أو 10 أو 100 ETH، ثم تسحب الفئة نفسها إلى عنوان جديد، مع برهان بمعرفة صفرية يحل محل أي رابط بين الإيداع والسحب. لا مشغّل يمكن استدعاؤه، ولا خزنة يمكن مصادرتها. إجمالاً، استُخدم Tornado Cash في غسل أكثر من 7 مليارات دولار، منها أكثر من 455 مليون دولار سرقتها مجموعة Lazarus الكورية الشمالية. لم يكن فرض العقوبة عليه أشبه بتجميد حساب مصرفي بقدر ما كان أشبه بإعلان قطعة من طريق عام محظورة على المرور والأمل في أن تتوقف الحركة.
الفكرة الجوهرية: من قائمة سوداء إلى درجة تلوّث
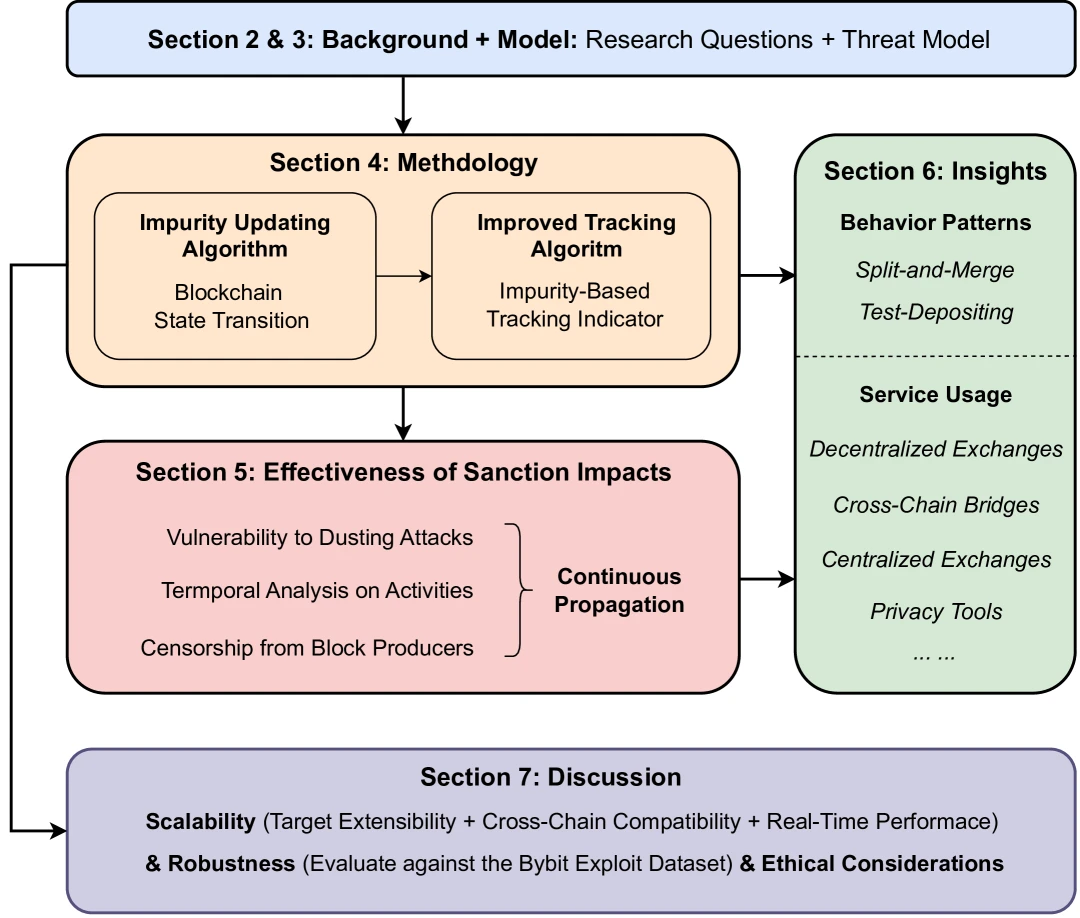
الإسهام المنهجي المحوري للدراسة هو التخلي عن القائمة الثنائية «نعم/لا» واستبدالها بمقياس متصل لمدى «اتساخ» العنوان. يعرّف الباحثون التلوث impurity — الجزء من رصيد العنوان الذي يمكن تعقّبه إلى مصدر خاضع للعقوبات — ومنه درجة تلوّث تتراوح بين 0 و1:
φ(s, addr) = ℐ(s, addr)ℋ(s, addr)هنا ℋ هو رصيد العنوان، وℐ هو الجزء الملوّث منه. تعني الدرجة φ = 0 عدم وجود صلة قابلة للتعقب بأموال خاضعة للعقوبات؛ وتعني φ = 1 أن الرصيد بأكمله يعود إليها. وتكمن الأناقة في أن هذا ينسجم مباشرة مع الطريقة التي تعمل بها بالفعل سلاسل الكتل القائمة على نموذج الحسابات — إذ يُعامَل التلوث كخاصية أخرى من خصائص حالة العنوان، تُحدَّث كتلةً بعد كتلة. فحين تغادر الأموال عنواناً، يقل تلوثه تناسبياً؛ وحين تصل، يرث المتلقي حصة تناسبية:
ℐ(si+1, addrto) = ℐ(si, addrto) + ⌈ arecv · ℐ(si, addrfrom)ℋ(si, addrfrom) ⌉وبما أن التحديث تراكمي — إذ يعتمد على دالة انتقال الحالة في إيثريوم مع معالجة كل كتلة — فإنه يعمل في الزمن الحقيقي. وعلى عتاد اعتيادي، يحدّث الخوارزمية كل كتلة جديدة في 0.07 ± 0.03 ثانية، ويحافظ على أكثر من 1,500 معاملة في الثانية، متجاوزاً بأريحية إنتاجية إيثريوم نفسها. هذه السرعة هي ما يحوّل طُرفةً في مجال التحقيق الجنائي إلى شيء يمكن لقسم الامتثال تشغيله فعلياً وبشكل حي.
المفارقة في رسم بياني واحد: الاستخدام انهار، والجريمة لا
تبدو الأرقام الرئيسية انتصاراً نظيفاً. فبمقارنة الأيام الـ957 التالية للعقوبة بفترة مماثلة في الطول تسبقها، هبط كل مؤشر هبوطاً حاداً.
| المؤشر | الإجراء | قبل العقوبة | بعد العقوبة | التغيّر |
|---|---|---|---|---|
| المعاملات | إيداع | 150,403 | 42,753 | −71.57٪ |
| المعاملات | سحب | 139,404 | 44,283 | −68.23٪ |
| عناوين فريدة | إيداع | 39,397 | 9,175 | −76.71٪ |
| عناوين فريدة | سحب | 58,567 | 20,734 | −64.60٪ |
| الحجم (ETH) | إيداع | 3.49M | 1.01M | −71.03٪ |
| الحجم (ETH) | سحب | 3.27M | 1.08M | −66.80٪ |
في يوم الإدراج، حدث اندفاع واضح نحو المخرج — أكبر يوم سحب في تاريخ الأداة — إذ سحب المستخدمون العاديون أموالهم وسط حالة عدم اليقين (قمة «P» أدناه).
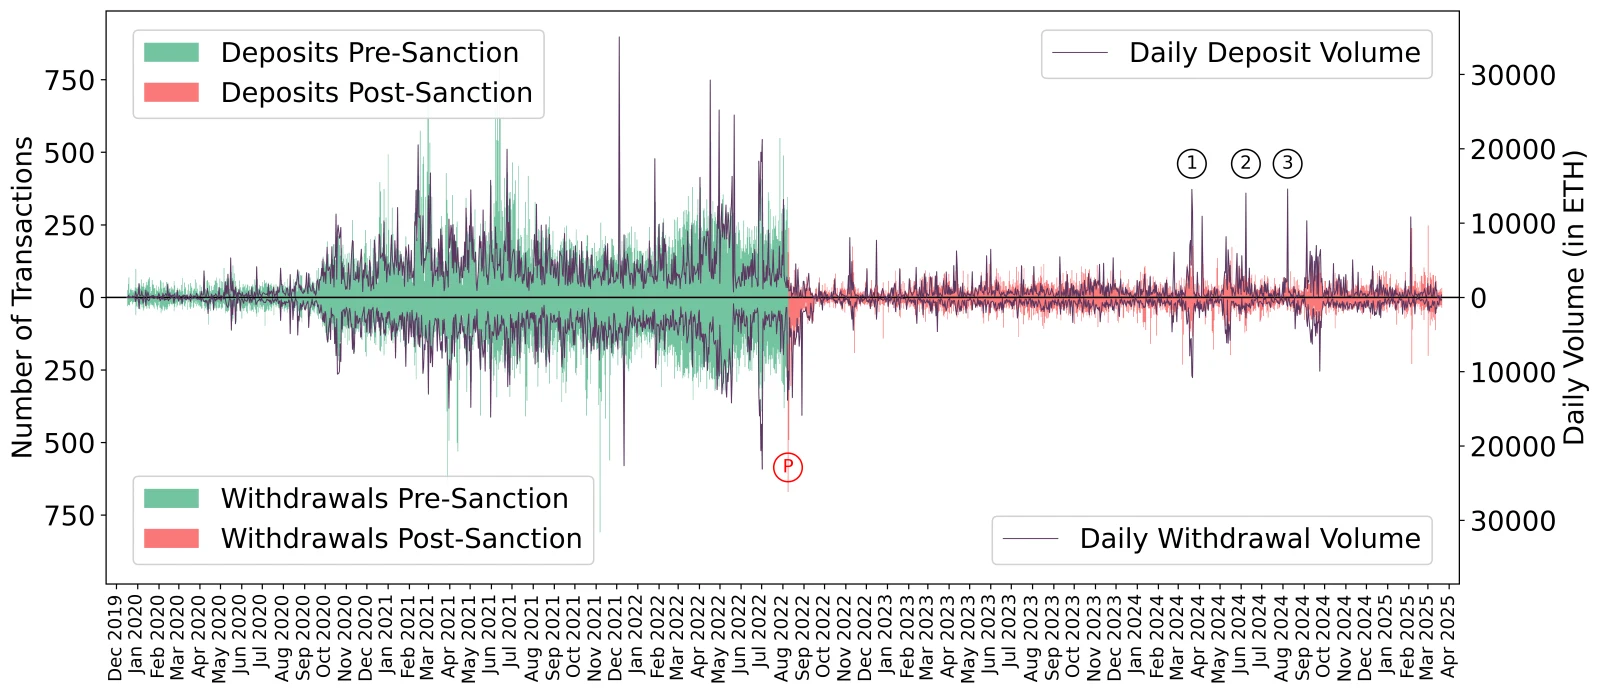
انظر الآن إلى الجانب الأيمن، بعد الانهيار. لا يبلغ النشاط الصفر أبداً، وأشد القمم حدةً بعد العقوبة ليست ضجيجاً: كلٌّ منها فاعل واحد. القمة ① هي مخترق جسر Heco الذي أودع 11,200 ETH في يوم واحد (77٪ من حجم ذلك اليوم). والقمة ② هي مخترق جسر Orbit بـ12,930 ETH (92٪). والقمة ③ هي مخترق جسر Nomad، الذي شكّلت ETH الـ14,509 خاصته 99.5٪ من إجمالي اليوم. أُفرِغ الخلّاط من المستخدمين الشرعيين وأُعيد ملؤه بالأموال المسروقة.
وتُحوِّل مطابقة البيانات مع قاعدة لكبرى ثغرات DeFi (خسائر تفوق 100 ألف دولار) ذلك إلى أرقام. فمن بين 60 حادثة بعد العقوبة انطوت على غسل نشط، مرّر المهاجمون الأموال عبر Tornado Cash في 47 منها — 78.33٪. وفي نحو نصف كل الحوادث الخبيثة، موّل المهاجم أيضاً العملية الأولية من Tornado Cash، وفي 83٪ من تلك الحالات عادت العائدات إليه مباشرة. أما بالنسبة للفاعلين الذين استهدفتهم العقوبة، فلم يغيّر وجودهم في قائمة OFAC شيئاً يُذكر.
ثلاثة أسباب بنيوية لتسرّب عقوبة تستهدف عقداً ذكياً
القيمة الحقيقية للدراسة تشخيصية. فهي تعزل ثلاثة أسباب بنيوية لفشل الإنفاذ، وكل سبب درسٌ يتجاوز بكثير خلّاطاً واحداً.
1. القائمة السوداء ثنائية؛ والغسل تدريجي
نموذج OFAC قائمة «نعم/لا»: العنوان إما خاضع للعقوبات أو لا. وهذه الثنائية يجري تسليحها ببساطة عبر الرش (dusting) — إرسال مبالغ ضئيلة من ETH الملوث إلى عناوين لا تسيطر عليها، كي تُعلِّم الفحوصات الآلية أبرياء. ففي غضون 48 ساعة من الإدراج، سحب أحدهم 12 ETH فقط من أصغر برك Tornado Cash ورشّها على محافظ تحتفظ مجتمعةً بأكثر من 9 ملايين ETH — بمعامل تضخيم يفوق 750,000×. وشملت الأهداف مؤسسة إيثريوم وكبرى المنصات. وكانت النتيجة الفورية حرمانَ أدوات الامتثال من الخدمة: فواجهات أمامية مثل Aave، التي تستخدم مطابقة ساذجة للقائمة السوداء، بدأت تحظر مستخدمين لا ذنب لهم.
يُبرهن الباحثون رسمياً على أن أي مخطط ثنائي محكوم عليه بالفشل هنا. فالمصنِّف المفيد يحتاج إلى قاعدة انتشار — إذ يجب أن ينتقل التلوث من العناوين الخاضعة للعقوبات إلى من تدفع لهم. لكن ما إن توجد مثل هذه القاعدة، حتى يستطيع الرش الاستراتيجي أن يدفع المجموعة الملوثة نحو السلسلة بأكملها:
lims→∞ | G(s) || ADDR | → 1وحين يصبح كل عنوان تقريباً «ملوثاً»، تفقد الوسمة معناها، ويبقى أمام الخدمة الملتزمة خيار مستحيل: حظر الجميع (تعطّل ذاتي) أو تجاهل القائمة (بلا جدوى). أما الدرجة المتصلة فتذيب المشكلة. فعنوان يتلقى 0.001 ETH من الغبار مقابل رصيد قدره 9,000 ETH يسجّل صفراً تقريباً؛ وعنوان يتكوّن 95٪ منه من مخرجات الخلّاط يسجّل قرب الواحد. كما تُظهر الورقة لماذا تعاني الترقيعات البديهية — قواعد الزمن، أو عدد القفزات، أو عتبة القيمة، أو عتبة النسبة المئوية — كلٌّ منها إما من تحايل نظيف أو من هجوم رشٍّ نظيف. ولا يصمد أمام الاثنين معاً سوى مقياس متصل مُرجَّح بالرصيد.
2. الرقابة على مستوى الكتلة جزئية — وسطحية فحسب
نظرياً، يستطيع منتجو كتل إيثريوم رفض إدراج معاملات تمسّ عناوين خاضعة للعقوبات. وعملياً، لا يفعل ذلك سوى أقلية، ومن يفعلونه ينظرون قفزة واحدة فقط في العمق. فمن بين الـ6.79 مليون كتلة المدروسة، بُنِيَ 19٪ فقط بواسطة منتجين يُنفّذون OFAC فعلياً — وحتى الصارمون منهم لم يرشّحوا سوى الإيداعات والسحوبات المباشرة.
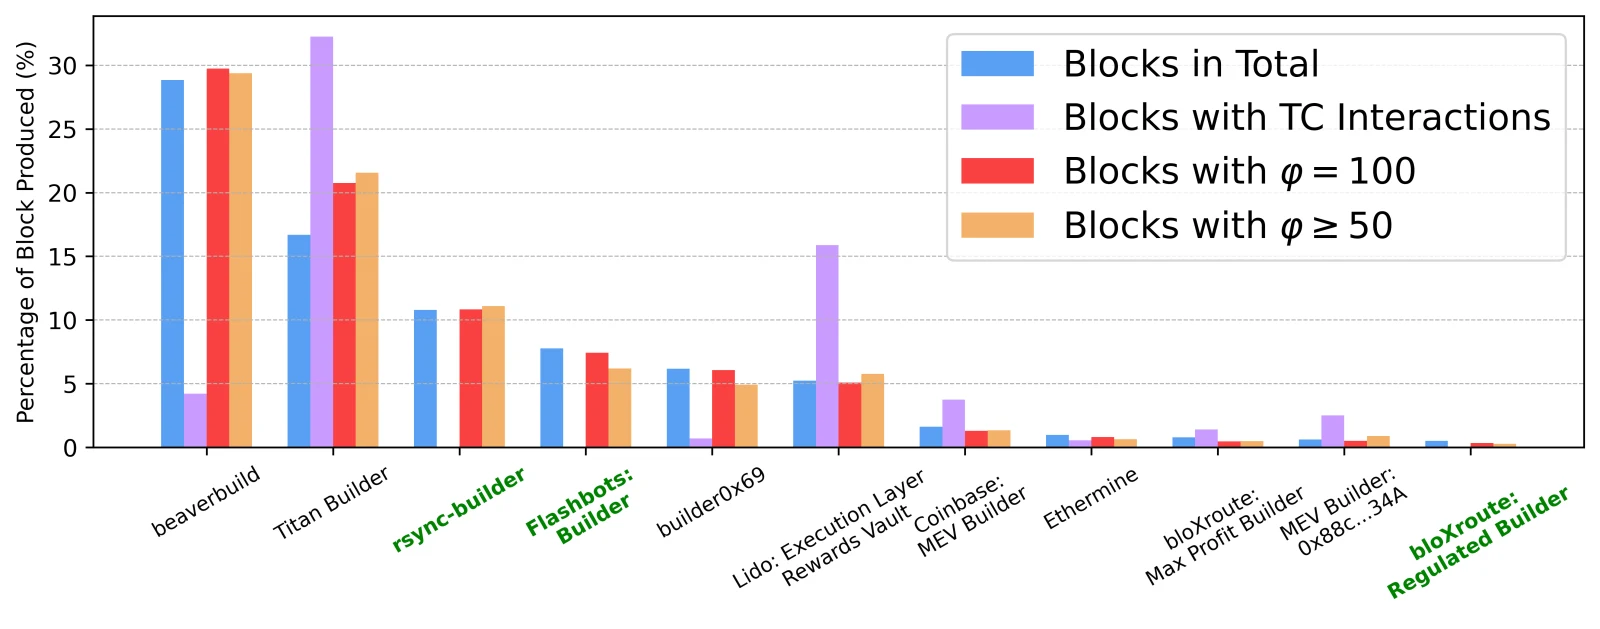
أوضح مثال هو rsync-builder، الذي أنتج 734,343 كتلة (10.81٪ من العينة) دون تفاعل مباشر واحد مع Tornado Cash — امتثال نموذجي. لكن حين نظر الباحثون في الكتل التي تحمل معاملات من عناوين مكوَّنة 100٪ من مخرجات الخلّاط الملوثة، أدرجها rsync-builder بنسبة 10.83٪ — أي عملياً معدل إنتاجه الإجمالي. والقصة نفسها مع Flashbots وبنّاء bloXroute المُنظَّم. فهم يحظرون الإيداع نفسه بصرامة، ثم يمرّرون كل معاملة لاحقة تُحرّك المال نفسه. لقد تدفّق أكثر من مليون ETH عبر الخلّاط الخاضع للعقوبات بينما كان هذا «الإنفاذ» سارياً اسمياً. بل إن جزءاً منه موّل روبوتات MEV التي تدفع للبنّائين مقابل ترتيب المعاملات — أي أن البنّائين الملتزمين تلقّوا أجراً غير مباشر من عائدات الخلّاط.
3. المخرج منظومة كاملة، لا باب
ما إن تغادر القيمة الخلّاط، حتى تتبعثر عبر DeFi بأكمله. وقد رسم الباحثون خريطة وجهتها. فبتحليل نحو 67.94 مليون عنوان قد تحتفظ بأموال مشتقّة من Tornado Cash، وجدوا أن التلوث واسع لكنه سطحي — وأن ما يهم هو التركّز.
| درجة التلوث φ | عدد العناوين | مقدار التلوث ℐ | الرصيد ℋ |
|---|---|---|---|
| 0٪ – 5٪ | 67,321,336 (99.08٪) | 877,243 ETH (76.05٪) | 127.7M ETH (99.62٪) |
| 5٪ – 50٪ | 560,858 (0.83٪) | 19,364 ETH (1.68٪) | 224,988 ETH (0.18٪) |
| 50٪ – 95٪ | 16,665 (0.02٪) | 4,155 ETH (0.36٪) | 5,833 ETH (0.00٪) |
| 95٪ – 100٪ | 45,258 (0.07٪) | 252,764 ETH (21.91٪) | 252,813 ETH (0.20٪) |
الخلاصة من الجدول: 99٪ من العناوين المكشوفة تحمل تلوثاً تافهاً (أقل من 5٪) — وهي في الغالبية الساحقة محافظ ساخنة لمنصات تخلط أموال الجميع. لكن شريحة ضئيلة — تلك الـ0.07٪ التي تسجّل فوق 95٪ — تحتفظ بنحو 22٪ من كل القيمة الملوثة. القائمة الثنائية تُغرقك في المجموعة الأولى؛ أما درجة التلوث فتقودك مباشرة إلى الثانية.
إلى أين يذهب المال؟ استوعبت المنصات اللامركزية نحو 27٪ من الحجم الملوث، بهيمنة Uniswap (33٪) و1inch (26٪). وكلاهما ينشر سياسات امتثال للعقوبات ويرشّح واجهاته الأمامية على الويب — لكن الاستدعاءات المباشرة للعقود على السلسلة تمرّ من تلك المرشّحات، وحُوِّل أكثر من 86٪ من هذا التدفق إلى عملات مستقرة ورموز مغلّفة طلباً للقابلية للاستبدال.
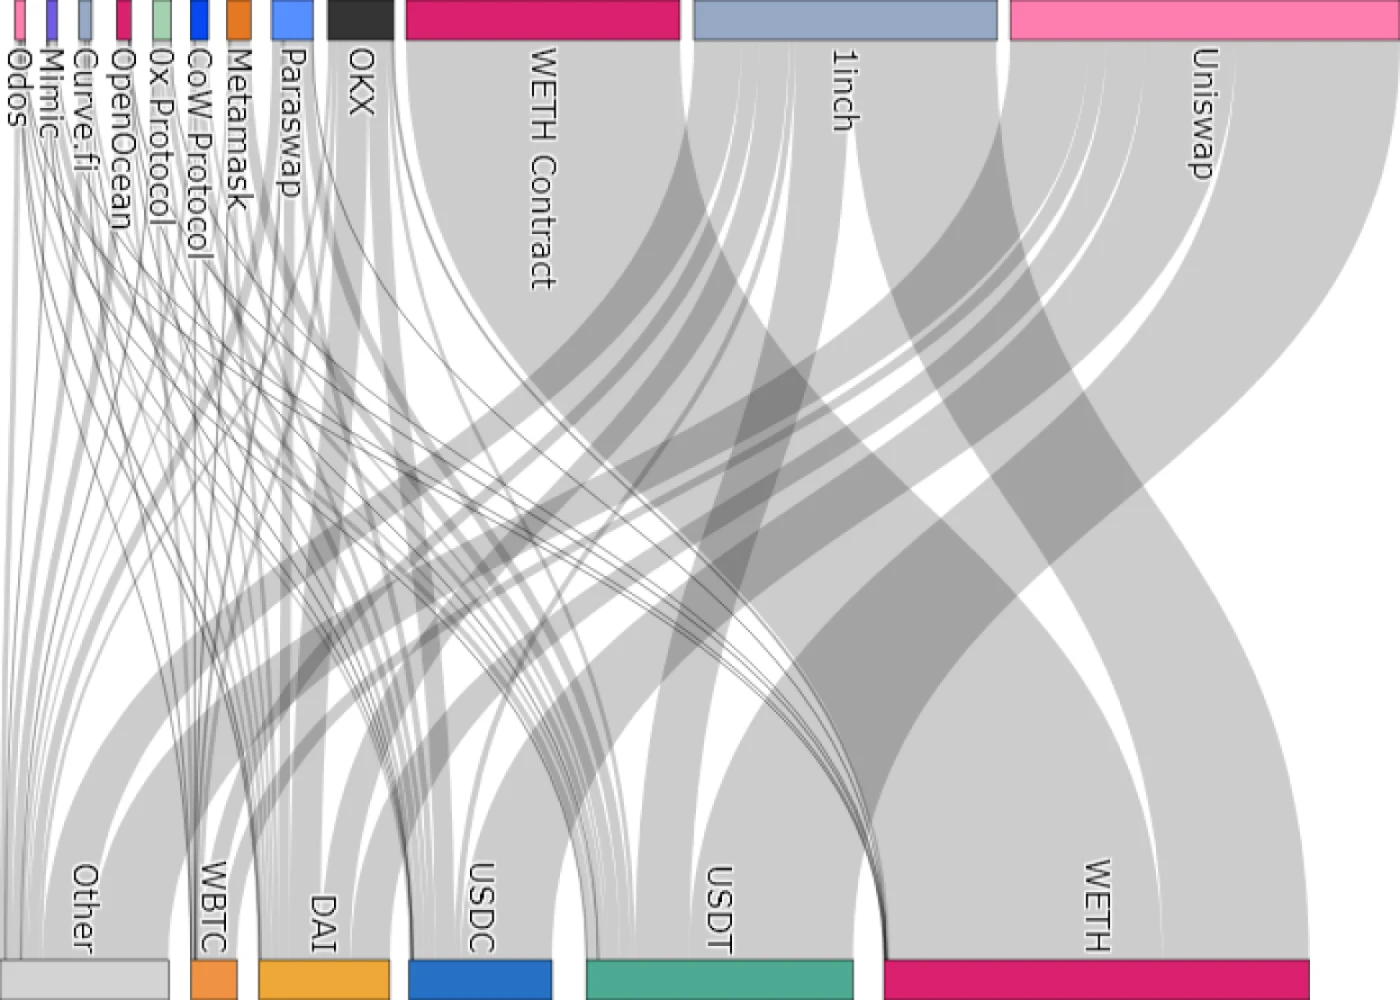
أشد التفاصيل إدانةً يخص العملات المستقرة. فـ USDT وUSDC تُصدرهما شركتان أمريكيتان، وكلاهما يحتوي على دوال blacklist على السلسلة قادرة على تجميد الحيازات الملوثة. وطوال الفترة، ومن كل تدفّق العملات المستقرة المشتق من الخلّاط الذي جرى تعقّبه، جُمِّد بالضبط 40 عنواناً يحمل USDT ملوثاً وعنوانان يحملان USDC. تعامل الغاسلون مع الرموز القابلة للتجميد وغير القابلة له بالتساوي — لأنهم افترضوا عن حق أن زر التجميد لن يُضغط تقريباً أبداً. القدرة كانت موجودة؛ أما الإنفاذ فلا.
وغادر 32٪ آخرون من الحجم الملوث إيثريوم كلياً عبر جسور عابرة للسلاسل. وهنا يصبح التتبّع صعباً حقاً: إذ يُرمّز أكثر من 20 جسراً سلاسلَ الوجهة والمستلمين ضمن بيانات وصفية غير قياسية ومتضاربة (السلسلة نفسها تُوسم بشكل مختلف بين جسر وآخر)، فاضطر الفريق إلى بناء محلّلات مخصّصة لكل جسر.
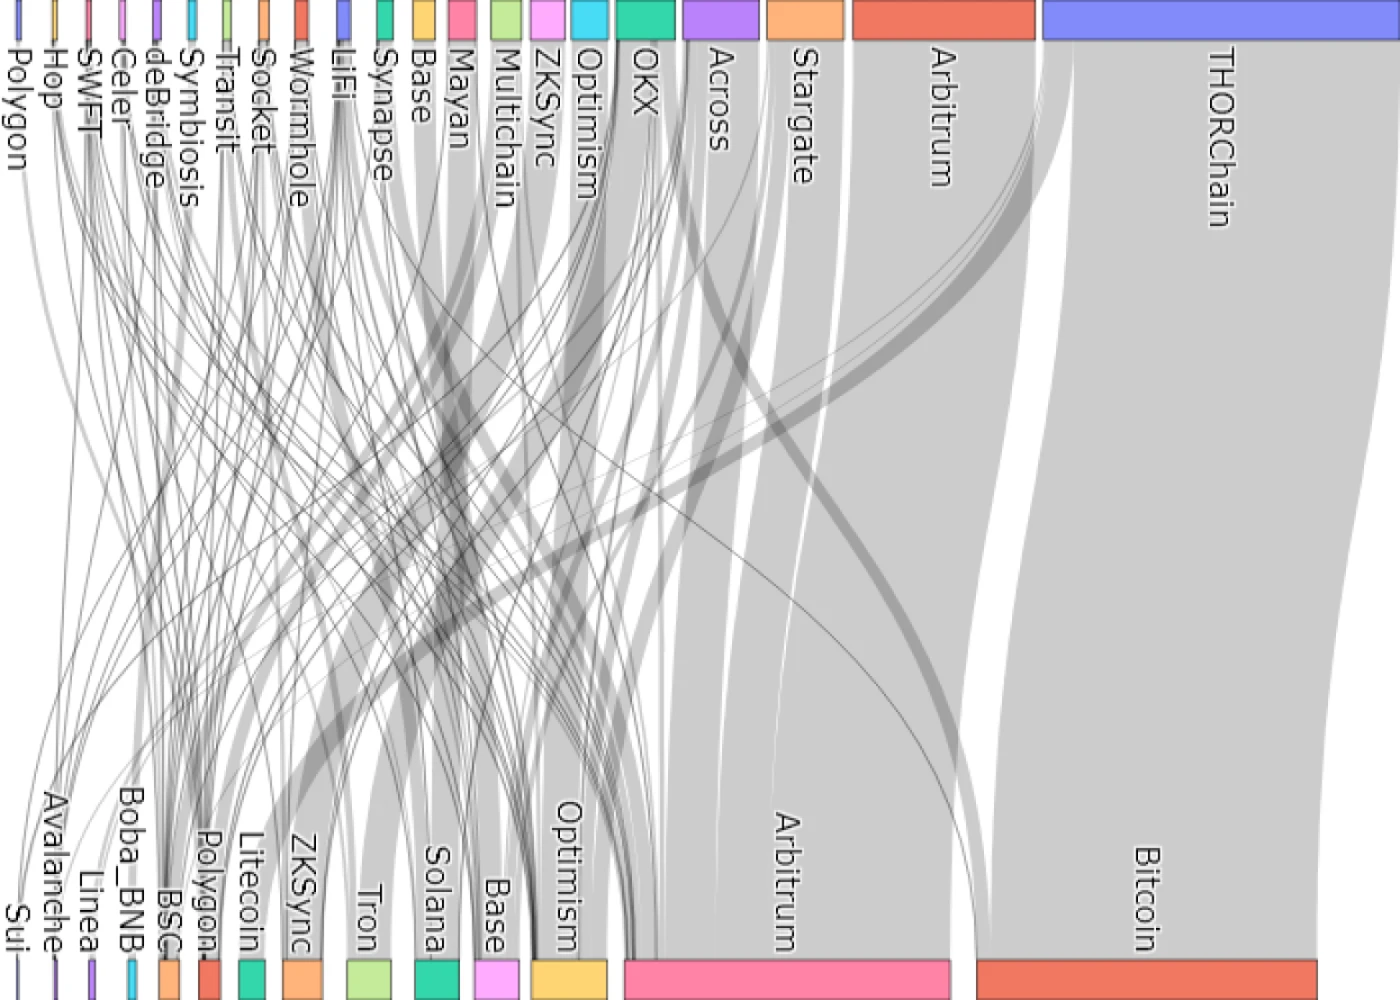
كانت بيتكوين الوجهة المنفردة الأولى (33٪ من الحجم المُجسَّر، 96٪ منه عبر THORChain)؛ وذهب أكثر من النصف إلى سلاسل EVM وحلول Layer-2. والدوافع عملية: تحمّل التراجع (التجسير للخارج يقلّل احتمال إلغاء من جانب إيثريوم)، وتمويه مُعزَّز (كل قفزة وكل أداة خصوصية تضاعف صعوبة التتبّع — فتسلسل إيثريوم → بيتكوين CoinJoin → العودة إلى إيثريوم → Tornado Cash يرفع كلفة التتبّع من طرف إلى طرف أُسّياً)، وببساطة رسوم أدنى ونهائية أسرع على شبكات L2.
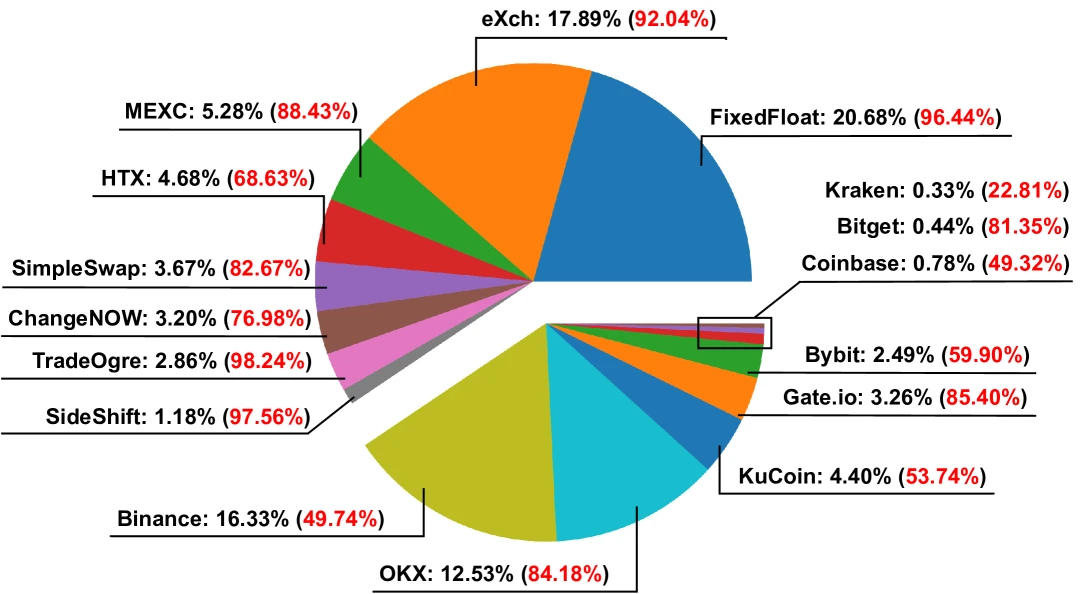
واستحوذت المنصات المركزية على نحو 10٪ من التدفق الملوث. وكشف تقسيم 16 منصة مركزية إلى مجموعتَي KYC وغير-KYC إشارة واضحة: فالمنصات غير الخاضعة لـ KYC (FixedFloat وeXch وChangeNOW وما شابهها) لم تشهد أحجاماً ملوثة كبيرة فحسب، بل تلقّت إيداعات بدرجات تلوث أعلى بوضوح — لأن ضعف فحوص الهوية يخفض احتمال التجميد. أما المنصات الخاضعة للتنظيم في الولايات المتحدة مثل Coinbase وKraken فأظهرت أدنى تلوث، بما يتّسق مع فحص أكثر صرامة تحت العقوبة.
كيف يتحرك المال فعلياً
ولأن الدراسة تعيد بناء تدفقات الأموال بدلاً من مجرد عدّ الحجم، فإنها تُظهر أيضاً البصمات السلوكية للغسل — الأنماط التي يتعلّم المحقق البارع تمييزها.
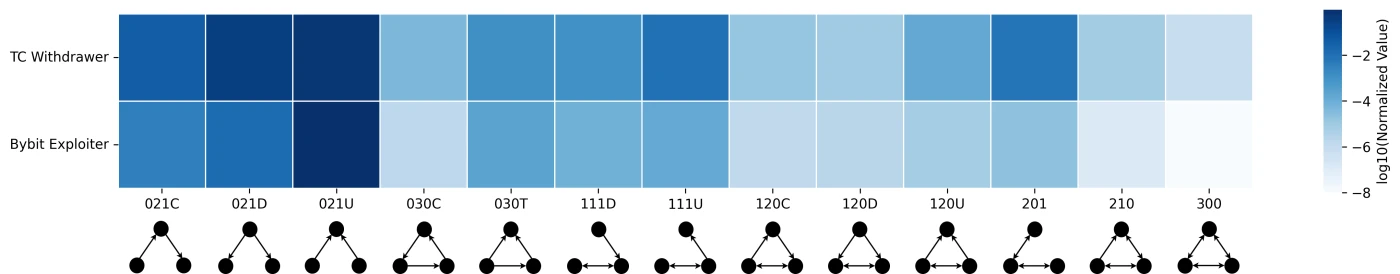
الأول هو التقسيم والدمج (split-and-merge): تتفرّع الأموال من عنوان واحد إلى عناوين كثيرة (النمط 021D)، وتقفز عبر وسطاء يُستخدمون لمرة واحدة (021C)، ثم تتلاقى من جديد (021U). وهو مصمَّم لهزيمة المراقبة التي تفترض عدداً محدوداً من القفزات أو نافذة غسل قصيرة. وحين قارن الباحثون أنماط معاملات ساحبي Tornado Cash بأنماط مخترق Bybit — أكبر سرقة عملات مشفرة مسجّلة — تطابقت البصمات.
والثاني هو الإيداع التجريبي: قبل تحريك حجم حقيقي، يرسل الغاسل مبلغاً رمزياً — لنقل 0.1 ETH — إلى منصة ليرى ما إذا كان الحساب سيُعلَّم أو الأموال ستُجمَّد. وإن لم يحدث شيء، تتبع تحويلات أكبر. وقد وجد الباحثون هذا الاستكشاف لدى نسبة لافتة من المستخدمين على المنصات كثيفة الإنفاذ: 39٪ في Binance، و49٪ في OKX، و48٪ في Gate.io، و47٪ في KuCoin، و75٪ في Railgun. أما على المنصات بلا إنفاذ، فكان المستخدمون يتخطّون الاختبار ويحرّكون الحجم دفعة واحدة. وهذا الحذر نفسه إشارة كشف: فهو يفصح عن المنصات التي يعتقد الغاسل أنها تراقب.
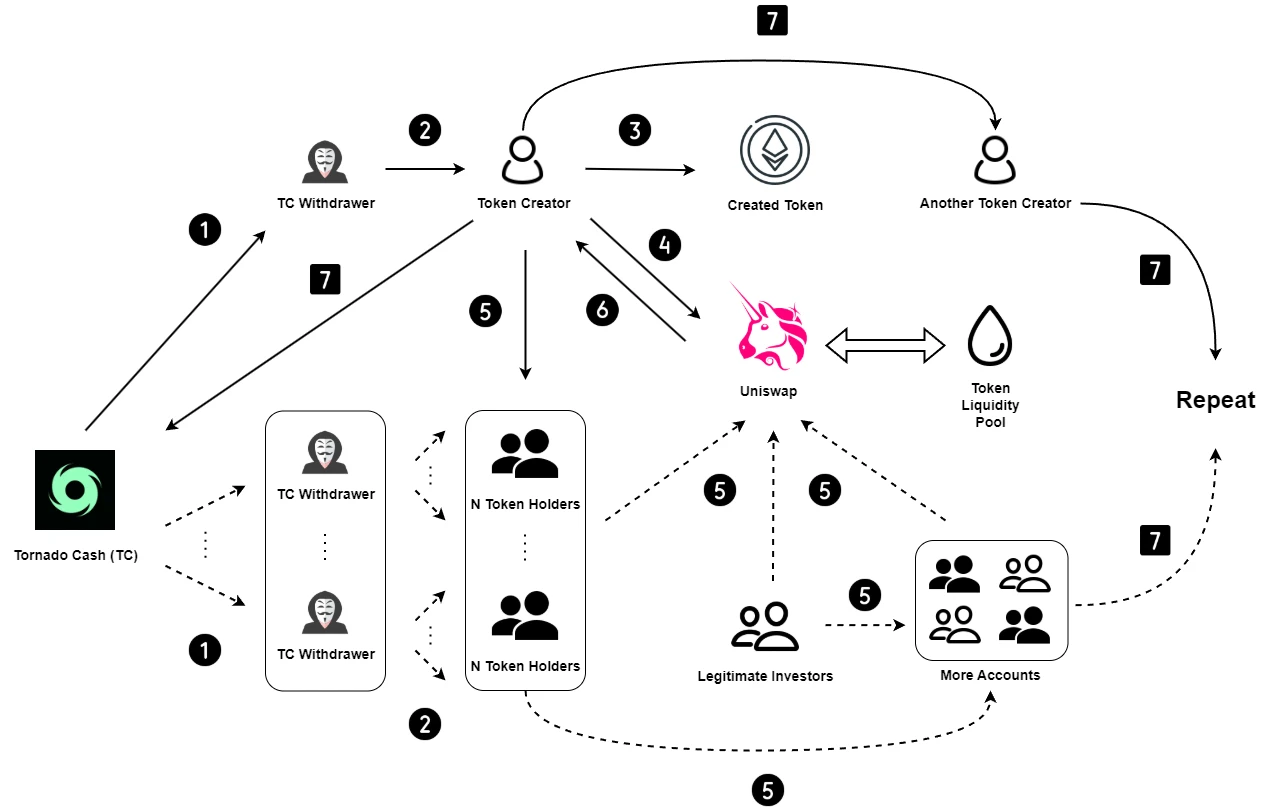
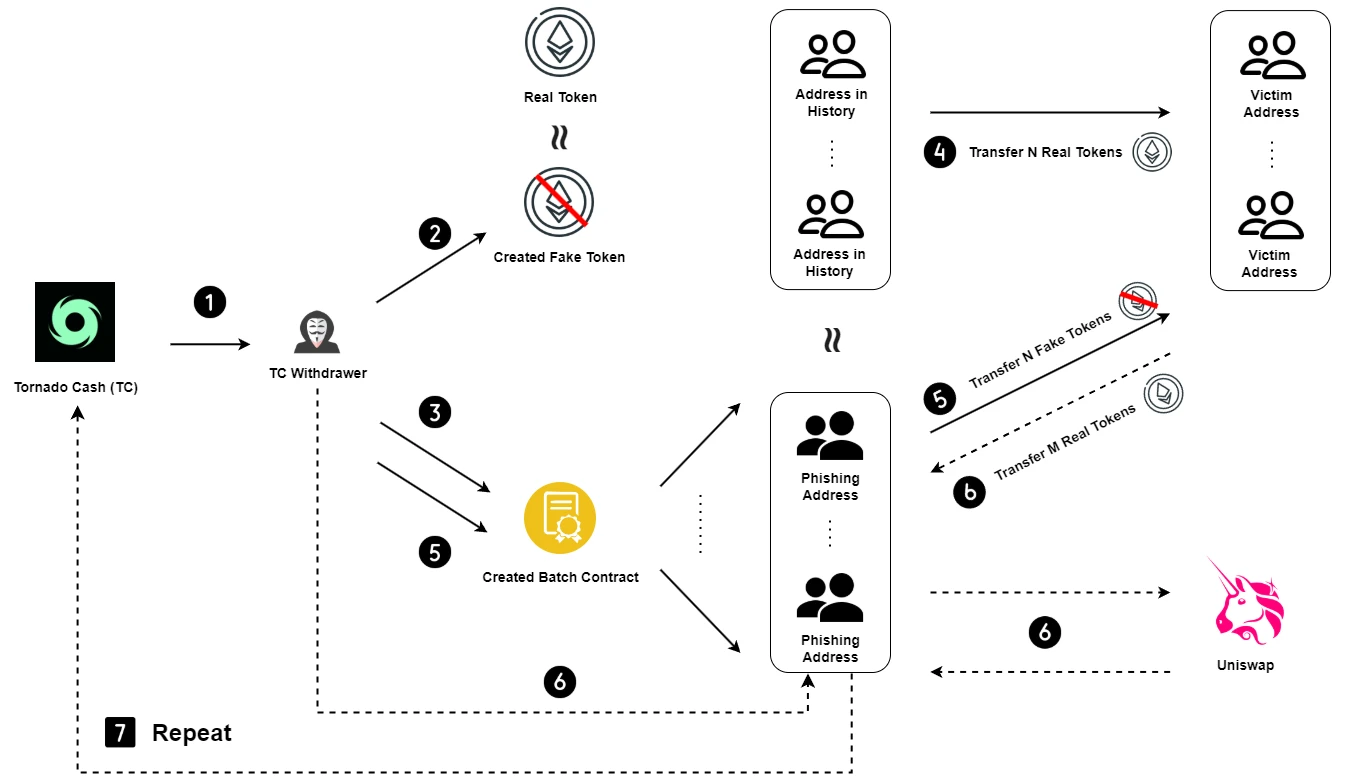
والسيولة الملوثة نفسها تُغذّي أيضاً عمليات احتيال الرموز. توثّق الورقة تدفّقَي عمل كاملين مبنيَّين على سحوبات Tornado Cash: عمليات السحب المفاجئ (rug pull) (نشر رمز ERC-20، وتغذية بركة على Uniswap، واستقطاب المشترين، ثم انتزاع السيولة — وهو ما يغسل الأموال أيضاً بتجميعها في عنوان واحد)، والتصيّد عبر تسميم العناوين (نشر رموز مقلّدة ومعاملات مزيّفة كي ينسخ الضحية عنواناً خبيثاً من سجلّه).
هل يعمل التتبّع فعلاً؟ اختبار Bybit
لا تساوي طريقة التتبّع أكثر من دقّتها، لذا تحقّق الباحثون من طريقتهم إزاء ثغرة Bybit في فبراير 2025 — مستخدمين حقيقة أرضية بديلة من 12,394 عنواناً مرتبطاً بالمهاجم نشرتها Etherscan وElliptic. ومُصوَّراً بأداتهم الخاصة، فإن رسم معاملات الثغرة هو ذلك النسيج الأحمر الكثيف على غلاف هذا المقال: ليس فوضى فنية، بل آلاف التحويلات المتعمَّدة المصمَّمة لاستنزاف صبر المحلل.
| الحقيقة الأرضية | إيجابيات صحيحة | إيجابيات/سلبيات خاطئة | الدقّة | الاستدعاء |
|---|---|---|---|---|
| 12,210 عنواناً | 9,045 | 221 / 3,165 | 97.61٪ | 74.08٪ |
عند عتبة محافِظة قدرها 5٪، بلغت الطريقة دقّة 97.61٪ واستدعاء 74.08٪. وكانت «الإيجابيات الخاطئة» مُفيدة: فمن أصل 221، كان نحو 118 عقود خدمات مشروعة استخدمها المهاجم، والـ103 الباقية عناوين مهاجم جديدة غائبة عن المجموعات العامة — أُكِّدت يدوياً. أي أنه بعد التصحيح تقترب الدقّة الفعلية من 100٪، وقد كشفت الأداة عناوين مهاجم أغفلتها قوائم الحظر التجارية.
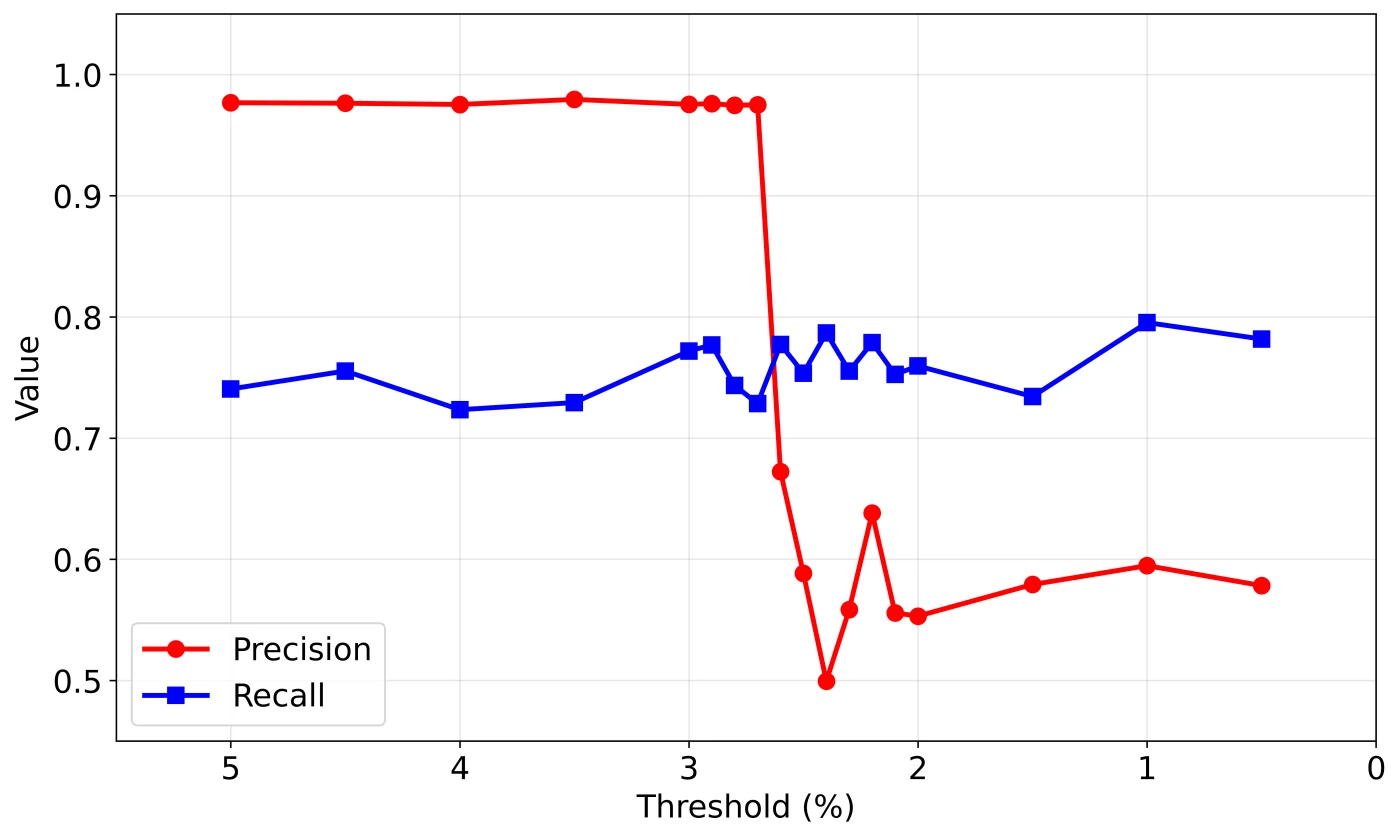
والباحثون صريحون بشأن الحدود. فاستدعاء 74٪ يعكس عتبة محافِظة عمداً وتركيزاً على ETH الأصلي بدلاً من رموز ERC-20 — ما يترك ثغرة للتحايل عبر «التلاعب بالرصيد»، حيث يبدّل فاعل لوهلة ETH ملوثاً برموز عبر بركة سيولة ثم يعود إلى ETH لتخفيف الدرجة. وتعتمد التغطية العابرة للسلاسل على محلّلات مكتوبة يدوياً تتطلّب صيانة مع تطوّر الجسور. لا شيء من هذا يقوّض النتيجة الجوهرية؛ إنه فقط يرسم حدود التكرار التالي.
ماذا يعني هذا لفرق الامتثال والتحقيق
انزع الإطار الأكاديمي، وستقرأ الدراسة كدليل ميداني لمواطن انهيار الفحص. أربع خلاصات تستحق النقل إلى الممارسة.
- استبدل القوائم السوداء الثنائية بمخاطر متدرّجة. المحفظة ليست «نظيفة» أو «قذرة». فدرجة تلوّث متصلة مُرجَّحة بالرصيد تصمد أمام هجمات الرش التي تكسر قائمة المطابقة، وتتيح ضبط عتبات متناسبة بدل تجميد كل من يقرّر راشٌّ تسميمه.
- افحص القفزة الثانية، لا الأولى وحدها. حظر إيداع مباشر إلى عقد خاضع للعقوبات هو الحد الأدنى، وهو بمفرده أقرب إلى المسرح. فالغسل يحدث فيما يأتي بعد الخلّاط — عمليات التبديل والجسور وتحويلات العملات المستقرة. والمراقبة التي تتوقف عند التفاعلات المباشرة تحرس الباب الأمامي وتتجاهل الممر.
- اعتبر ما هو عابر للسلاسل ضمن النطاق. ثلث التدفق الملوث غادر إيثريوم. وأي برنامج عاجز عن ملاحقة القيمة عبر الجسور — بتحليل البيانات الوصفية الخاصة بكل جسر لاستعادة سلسلة الوجهة والعنوان — لديه نقطة عمياء في المكان ذاته الذي يستهدفه الفاعلون المتمرّسون.
- السلوك دليل. الإيداعات التجريبية، وأنماط التقسيم والدمج، والطفرات المفاجئة من فاعل واحد نحو خلّاط «ميت» — هذه أنماط قابلة للتمييز والقياس، لا حدوس. وبإدماجها في المراقبة، تتحوّل قائمة تجميد تفاعلية إلى كشف استباقي.
الدرس الأكبر مُوجِع لكنه مفيد: قد تكبح عقوبةُ عقدٍ ذكي الاستخدامَ العابر دون أن تردع فعلياً الفاعلين المصمِّمين الذين تستهدفهم — ما لم يمتدّ الإنفاذ إلى ما بعد المصدر ويتبنَّ مخاطر كمّية قائمة على قابلية التتبّع بدلاً من قائمة أسماء. وهذا بالضبط الميدان الذي صُمِّم له التحقيق الجنائي على السلسلة: تسجيل الانكشاف، وملاحقة الأموال عبر الخدمات والسلاسل، وإعادة بناء التدفقات التي تُفوّتها القائمة السوداء.
تعمل Match Systems على هذه المشكلة للمنصات والصناديق وضحايا السرقات كل يوم. وإذا كان فريقك يواجه حادثة نشطة أو يحتاج إلى تتبّع وجهة الأموال، يمكنك تقديم قضية إلى Match Systems.
المصدر: Endong Liu, Mark Ryan, Liyi Zhou, Pascal Berrang. «Evasion Under Blockchain Sanctions» (arXiv:2507.11721). الأشكال والبيانات مُعاد إنتاجها من الورقة لأغراض التعليق والتحليل.
الأكثر رواجًا
- التحقيقات تعرض منصة Initia لاختراق بقيمة 3.27 مليون دولار عبر بيانات اعتماد سحابية مخترقة
- التحقيقات مجموعة TraitorTrader الكورية الشمالية وراء اختراق Binance بقيمة 6.3 مليار دولار
- التحقيقات بيت مارت تخسر 391,000 دولار وسط تحديات التوظيف والأمن
- التحقيقات خسارة zkLink بقيمة 783,000 دولار بسبب استغلال رسالة عبر السلاسل
- الأخبار FBI ينسب سرقة أصول Binance إلى كوريا الشمالية
- الأخبار Chainalysis تكشف وصولاً غير مصرح به إلى بيانات عملاء
- الأخبار Binance تعلن تخصيص 6.34 مليارات دولار بعد الاختراق
- التحقيقات تشيناليسيس تستخدم الذكاء الاصطناعي لتتبع 387 مليون دولار مسروقة من بيتجت
- الأخبار Binance تقدّر حجم حادث أمني بنحو 6.3 مليارات دولار
- التحقيقات هاكر جسر Cysic حوّل 744 ألف دولار إلى Tornado Cash بعد مكافأة 10%