


En août 2022, l’Office of Foreign Assets Control du Trésor américain (OFAC) a fait quelque chose d’inédit : il a sanctionné un logiciel. Ni une personne, ni une entreprise, mais un ensemble de contrats intelligents autonomes et sans propriétaire, appelé Tornado Cash. En mars 2025, ces mêmes contrats ont été discrètement retirés de la liste. Cette fenêtre fermée — exactement 957 jours, 6,79 millions de blocs Ethereum, 1,07 milliard de transactions — constitue le premier enregistrement complet et immuable de ce qui se passe lorsqu’un État tente de sanctionner un morceau de code permissionless.
Une équipe des universités de Birmingham et de Sydney (Liu, Ryan, Zhou et Berrang) a mesuré cette fenêtre de bout en bout et publié les résultats dans « Evasion Under Blockchain Sanctions » (arXiv:2507.11721). Leur conclusion est un paradoxe sur lequel toute équipe de conformité devrait méditer : les sanctions ont à la fois réussi et échoué. L’usage ordinaire de Tornado Cash s’est effondré de plus de 70 %. Dans le même temps, les criminels visés par les sanctions n’ont quasiment pas ralenti — ils ont blanchi via ces mêmes contrats dans 78 % des grands piratages d’Ethereum survenus ensuite. Cet article parcourt l’étude en entier : la méthode, les mathématiques, les preuves on-chain, et ce que tout cela signifie pour quiconque contrôle des cryptos par métier.
Ce que l’OFAC a réellement mis sur la liste
La désignation couvrait 170 adresses Ethereum qui, au moment de la sanction, détenaient au total 499 769 ETH — environ 983 millions de dollars. Tornado Cash en était le centre de gravité : il représentait 44 % de ce solde initial et, à la fin de la période d’observation, 99 % de ce qui restait. Retirez Tornado Cash et le reste de la liste crypto de l’OFAC n’est qu’une erreur d’arrondi. En mars 2025, l’ensemble sanctionné avait fondu jusqu’à 145 579 ETH (environ 286 millions de dollars), les fonds migrant vers de nouvelles adresses et par obscurcissement.
La difficulté est structurelle. Tornado Cash n’est pas un portefeuille que l’on peut geler. C’est un ensemble de pools de mixage à dénomination fixe : on dépose 0,1, 1, 10 ou 100 ETH, puis on retire la même dénomination vers une adresse neuve, une preuve à divulgation nulle tenant lieu de tout lien entre dépôt et retrait. Aucun opérateur à assigner, aucun coffre à saisir. Au total, Tornado Cash a servi à blanchir plus de 7 milliards de dollars, dont plus de 455 millions volés par le groupe nord-coréen Lazarus. Le sanctionner tenait moins du gel d’un compte bancaire que de déclarer illégale la circulation sur un tronçon de voie publique en espérant que le trafic s’arrête.
L’idée centrale : de la liste noire au score d’impureté
La principale contribution méthodologique de l’étude est d’abandonner la liste binaire oui/non pour la remplacer par une mesure continue du degré de « saleté » d’une adresse. Les auteurs définissent une impureté — la part du solde d’une adresse traçable jusqu’à une source sanctionnée — et, à partir d’elle, un score d’impureté compris entre 0 et 1 :
φ(s, addr) = ℐ(s, addr)ℋ(s, addr)Ici ℋ est le solde de l’adresse et ℐ sa part contaminée. Un score de φ = 0 signifie aucun lien traçable avec des fonds sanctionnés ; φ = 1 signifie que la totalité du solde y remonte. L’élégance tient à ce que cela épouse directement le fonctionnement des blockchains à modèle de comptes : l’impureté est traitée comme une propriété de plus de l’état d’une adresse, mise à jour bloc après bloc. Quand des fonds quittent une adresse, son impureté diminue proportionnellement ; quand ils arrivent, le destinataire hérite d’une part proportionnelle :
ℐ(si+1, addrto) = ℐ(si, addrto) + ⌈ arecv · ℐ(si, addrfrom)ℋ(si, addrfrom) ⌉Comme la mise à jour est incrémentale — elle s’appuie sur la fonction de transition d’état d’Ethereum au fil du traitement de chaque bloc —, elle fonctionne en temps réel. Sur du matériel courant, l’algorithme met à jour chaque nouveau bloc en 0,07 ± 0,03 seconde et soutient plus de 1 500 transactions par seconde, largement au-dessus du débit d’Ethereum lui-même. C’est cette vitesse qui transforme une curiosité forensique en quelque chose qu’un service de conformité pourrait réellement faire tourner en direct.
Le paradoxe en un graphique : l’usage s’effondre, la criminalité non
Les chiffres à la une ressemblent à une victoire nette. En comparant les 957 jours après la sanction à une période équivalente avant, chaque indicateur a fortement chuté.
| Indicateur | Action | Avant sanction | Après sanction | Variation |
|---|---|---|---|---|
| Transactions | Dépôt | 150 403 | 42 753 | −71,57 % |
| Transactions | Retrait | 139 404 | 44 283 | −68,23 % |
| Adresses uniques | Dépôt | 39 397 | 9 175 | −76,71 % |
| Adresses uniques | Retrait | 58 567 | 20 734 | −64,60 % |
| Volume (ETH) | Dépôt | 3,49M | 1,01M | −71,03 % |
| Volume (ETH) | Retrait | 3,27M | 1,08M | −66,80 % |
Le jour de la désignation, on a observé une ruée visible vers la sortie — le plus gros jour de retraits de l’histoire de l’outil — les utilisateurs ordinaires retirant leurs fonds dans l’incertitude (le pic « P » ci-dessous).
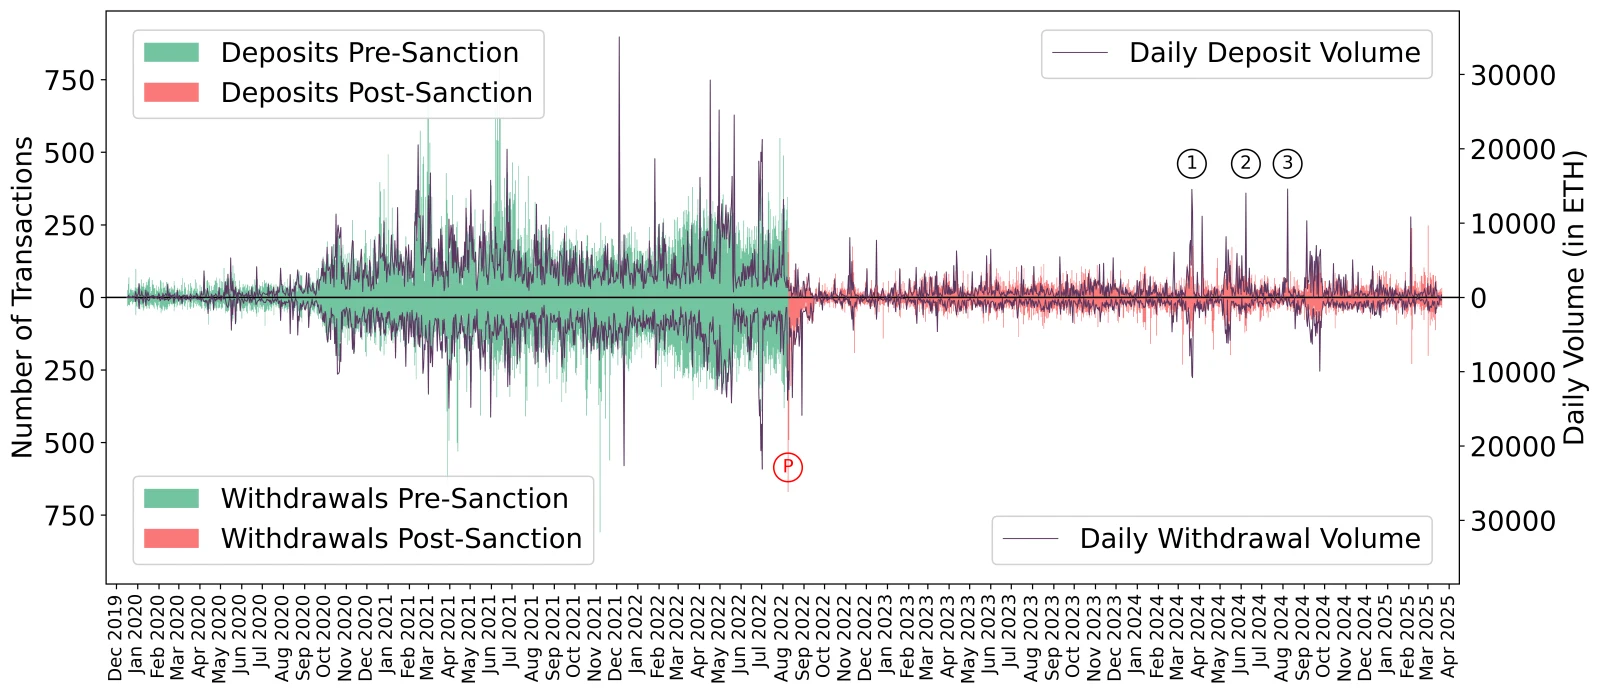
Regardez maintenant la partie droite, après l’effondrement. L’activité ne tombe jamais à zéro, et les pics post-sanction les plus marqués ne sont pas du bruit : chacun est un acteur unique. Le pic ① est l’attaquant du pont Heco déposant 11 200 ETH en une journée (77 % du volume du jour). Le pic ② est l’attaquant du pont Orbit avec 12 930 ETH (92 %). Le pic ③ est l’attaquant du pont Nomad, dont les 14 509 ETH ont représenté 99,5 % du total du jour. Le mixeur s’est vidé de ses utilisateurs légitimes pour se remplir d’argent volé.
Le recoupement avec une base de grands exploits DeFi (pertes supérieures à 100 000 USD) le chiffre. Sur 60 incidents post-sanction avec blanchiment actif, les attaquants ont fait transiter des fonds par Tornado Cash dans 47 — 78,33 %. Dans environ la moitié de tous les incidents malveillants, l’attaquant a en outre financé l’opération initiale depuis Tornado Cash, et dans 83 % de ces cas les gains y sont retournés directement. Pour les acteurs visés par la sanction, figurer sur la liste de l’OFAC n’a presque rien changé.
Trois raisons structurelles pour lesquelles une sanction visant un contrat intelligent fuit
La vraie valeur de l’étude est diagnostique. Elle isole trois raisons structurelles de l’échec de l’application, et chacune est une leçon qui dépasse de loin un seul mixeur.
1. Une liste noire est binaire ; le blanchiment est analogique
Le modèle de l’OFAC est une liste oui/non : une adresse est sanctionnée ou ne l’est pas. Cette binarité s’instrumentalise trivialement par le dusting — envoyer d’infimes montants d’ETH contaminé vers des adresses que l’on ne contrôle pas, afin que le filtrage automatique signale des innocents. Dans les 48 heures suivant la désignation, quelqu’un a retiré à peine 12 ETH du plus petit pool de Tornado Cash et les a dispersés sur des portefeuilles détenant au total plus de 9 millions d’ETH — un facteur d’amplification supérieur à 750 000×. Parmi les cibles figuraient la Fondation Ethereum et de grandes plateformes d’échange. Résultat immédiat : un déni de service sur les outils de conformité — des front-ends comme celui d’Aave, utilisant un simple appariement de liste noire, se sont mis à bloquer des utilisateurs irréprochables.
Les auteurs formalisent pourquoi tout schéma binaire est voué à échouer ici. Un classifieur utile requiert une règle de propagation — la contamination doit se propager des adresses sanctionnées à celles qu’elles paient. Mais dès qu’une telle règle existe, le dusting stratégique peut pousser l’ensemble contaminé vers la chaîne entière :
lims→∞ | G(s) || ADDR | → 1Quand presque chaque adresse est « contaminée », l’étiquette perd tout sens, et un service conforme se retrouve devant un choix impossible : tout bloquer (panne auto-infligée) ou ignorer la liste (inutile). Un score continu dissout le problème. Une adresse recevant 0,001 ETH de poussière face à un solde de 9 000 ETH score essentiellement zéro ; une adresse composée à 95 % de sortie de mixeur score proche de un. L’article montre aussi pourquoi les rustines évidentes — règles par le temps, par le nombre de sauts, par seuil de valeur ou par seuil de pourcentage — ont chacune soit une évasion propre, soit une attaque de dusting propre. Seule une métrique continue pondérée par le solde résiste aux deux.
2. La censure au niveau des blocs est partielle — et seulement superficielle
En théorie, les producteurs de blocs d’Ethereum peuvent refuser d’inclure des transactions touchant des adresses sanctionnées. En pratique, seule une minorité le fait, et ceux qui le font ne regardent qu’un saut de profondeur. Sur les 6,79 millions de blocs étudiés, seuls 19 % ont été construits par des producteurs appliquant activement l’OFAC — et même les stricts ne filtraient que les dépôts et retraits directs.
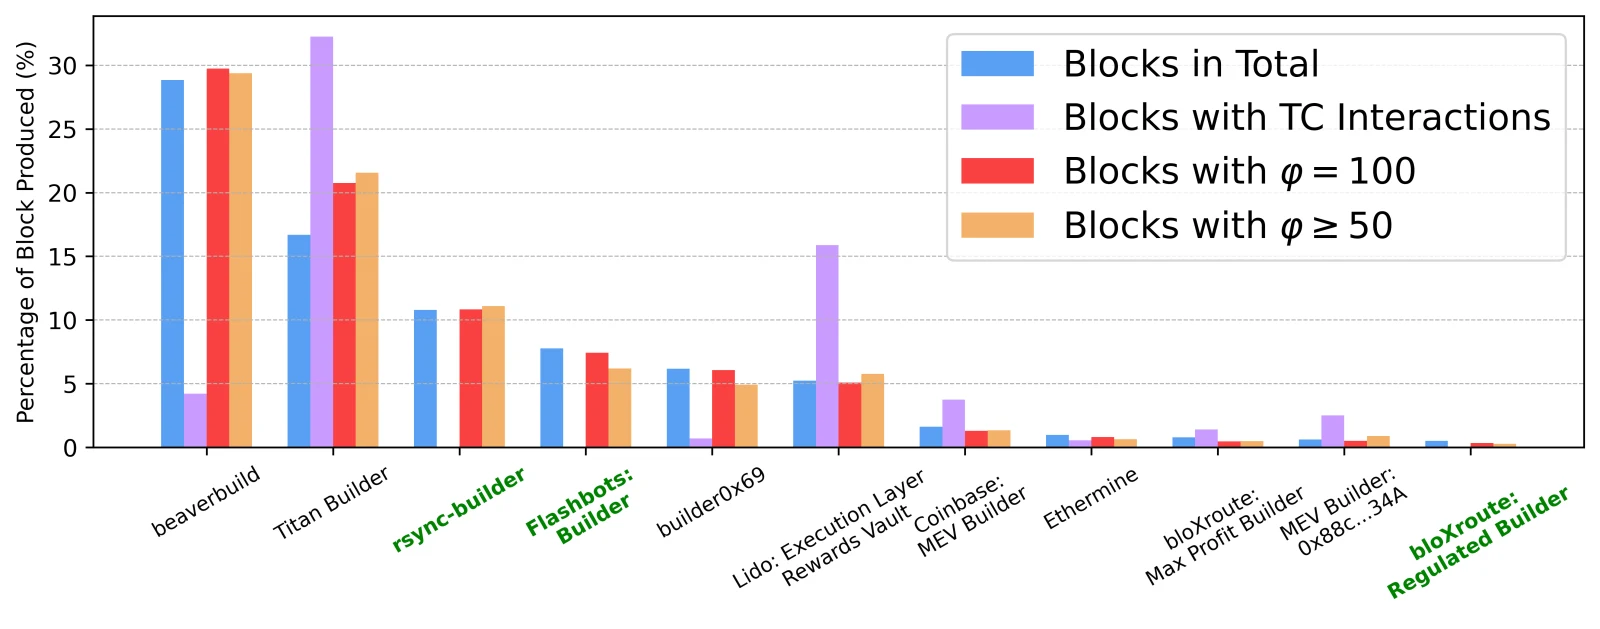
Le cas le plus net est rsync-builder, qui a produit 734 343 blocs (10,81 % de l’échantillon) sans une seule interaction directe avec Tornado Cash — conformité de manuel. Mais quand les chercheurs ont examiné les blocs portant des transactions d’adresses composées à 100 % de sortie contaminée du mixeur, rsync-builder les a inclus à 10,83 % — en somme son taux global de production. Même histoire pour Flashbots et le constructeur régulé de bloXroute. Ils bloquent rigoureusement le dépôt lui-même, puis laissent passer chaque transaction ultérieure déplaçant le même argent. Plus d’un million d’ETH a transité par le mixeur sanctionné pendant que cette « application » était nominalement en vigueur. Une partie a même financé des bots MEV qui paient les constructeurs pour l’ordonnancement des transactions — autrement dit, les constructeurs conformes ont été indirectement payés avec les gains du mixeur.
3. La sortie est tout un écosystème, pas une porte
Dès que la valeur quitte le mixeur, elle se disperse dans tout la DeFi. Les chercheurs en ont dressé la carte. En analysant environ 67,94 millions d’adresses susceptibles de détenir des fonds dérivés de Tornado Cash, ils ont constaté que la contamination est large mais superficielle — et que c’est la concentration qui compte.
| Score d’impureté φ | Nb d’adresses | Montant impureté ℐ | Solde ℋ |
|---|---|---|---|
| 0 % – 5 % | 67 321 336 (99,08 %) | 877 243 ETH (76,05 %) | 127,7M ETH (99,62 %) |
| 5 % – 50 % | 560 858 (0,83 %) | 19 364 ETH (1,68 %) | 224 988 ETH (0,18 %) |
| 50 % – 95 % | 16 665 (0,02 %) | 4 155 ETH (0,36 %) | 5 833 ETH (0,00 %) |
| 95 % – 100 % | 45 258 (0,07 %) | 252 764 ETH (21,91 %) | 252 813 ETH (0,20 %) |
À retenir du tableau : 99 % des adresses exposées portent une contamination négligeable (moins de 5 %) — très majoritairement des hot wallets d’échanges qui mélangent les fonds de tous. Mais une infime tranche — ces 0,07 % scorant au-dessus de 95 % — détient près de 22 % de toute la valeur contaminée. Une liste binaire vous noie dans le premier groupe ; un score d’impureté vous mène droit au second.
Où va l’argent ? Les échanges décentralisés ont absorbé environ 27 % du volume contaminé, dominés par Uniswap (33 %) et 1inch (26 %). Tous deux publient des politiques de conformité aux sanctions et filtrent leurs front-ends web — mais les appels directs aux contrats on-chain passent outre ces filtres, et plus de 86 % de ce flux a été converti en stablecoins et jetons enveloppés par souci de fongibilité.
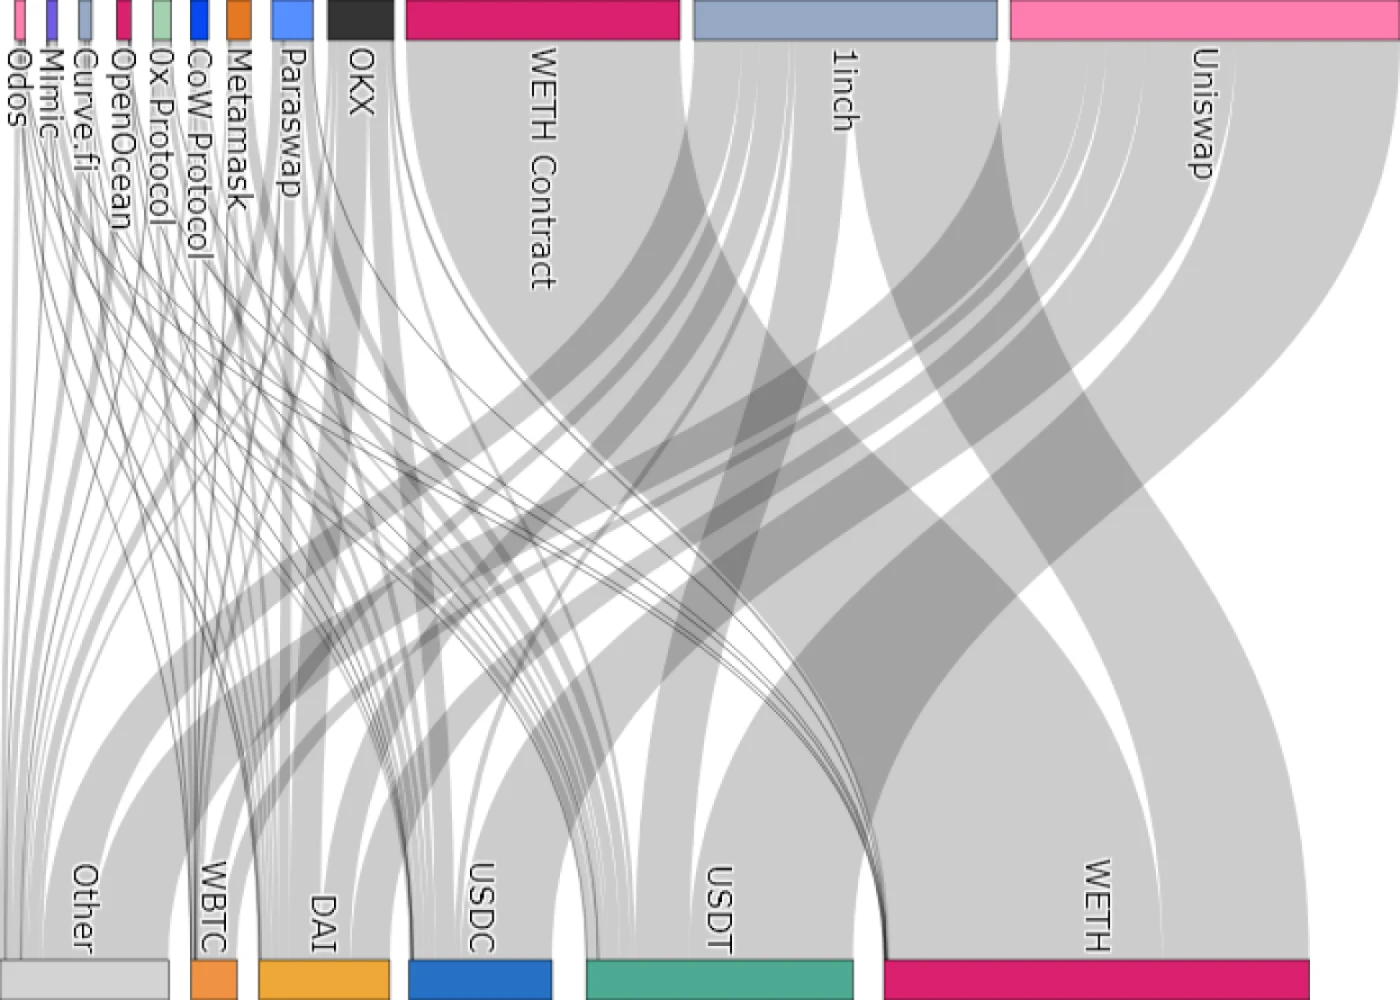
Le détail le plus accablant concerne les stablecoins. USDT et USDC sont émis par des sociétés américaines et contiennent tous deux des fonctions blacklist on-chain capables de geler des avoirs contaminés. Sur toute la période, sur l’ensemble du flux de stablecoins dérivé du mixeur qui a été tracé, exactement 40 adresses détenant de l’USDT contaminé et 2 de l’USDC ont été gelées. Les blanchisseurs ont traité de la même façon jetons gelables et non gelables — car ils supposaient à juste titre que le bouton de gel ne serait presque jamais actionné. La capacité existait ; l’application, non.
Un autre 32 % du volume contaminé a quitté Ethereum entièrement via des ponts inter-chaînes. Là, le traçage devient réellement ardu : plus de 20 ponts encodent les chaînes de destination et les destinataires dans des métadonnées non standard et incohérentes (une même chaîne est étiquetée différemment selon les ponts), si bien que l’équipe a dû construire des parsers sur mesure pour chacun.
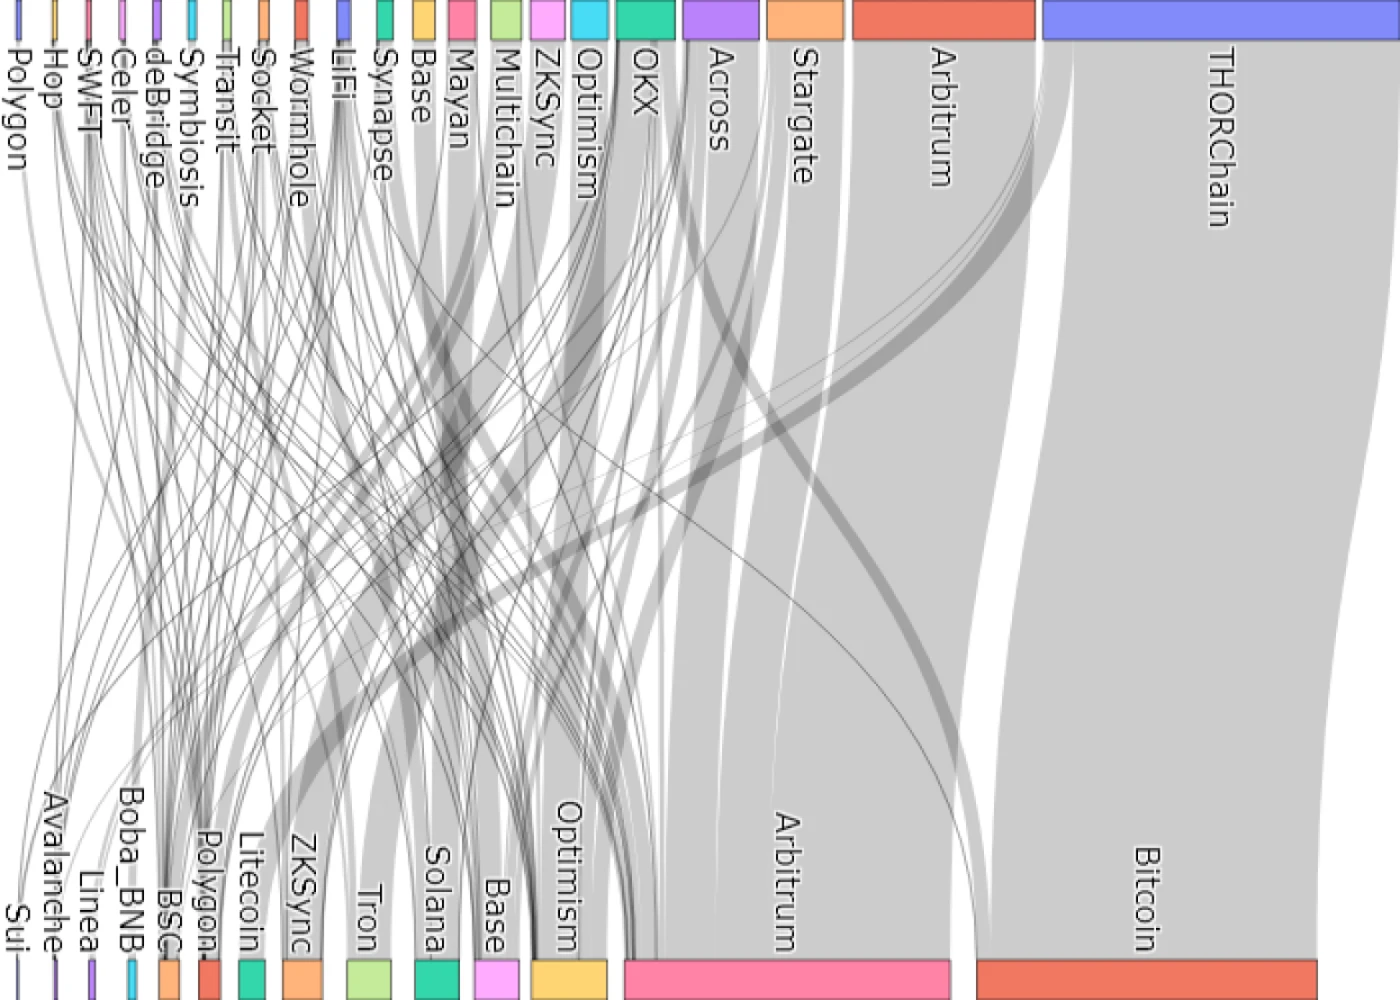
Bitcoin a été la principale destination unique (33 % du volume ponté, dont 96 % via THORChain) ; plus de la moitié est allée vers des chaînes EVM et des rollups Layer-2. Les motivations sont pratiques : tolérance au rollback (ponter vers l’extérieur réduit le risque d’une annulation côté Ethereum), obscurcissement renforcé (chaque saut et chaque outil de confidentialité multiplient la difficulté de traçage — enchaîner Ethereum → Bitcoin CoinJoin → retour vers Ethereum → Tornado Cash accroît de façon exponentielle le coût du traçage de bout en bout) et, tout simplement, des frais plus bas et une finalité plus rapide sur les L2.
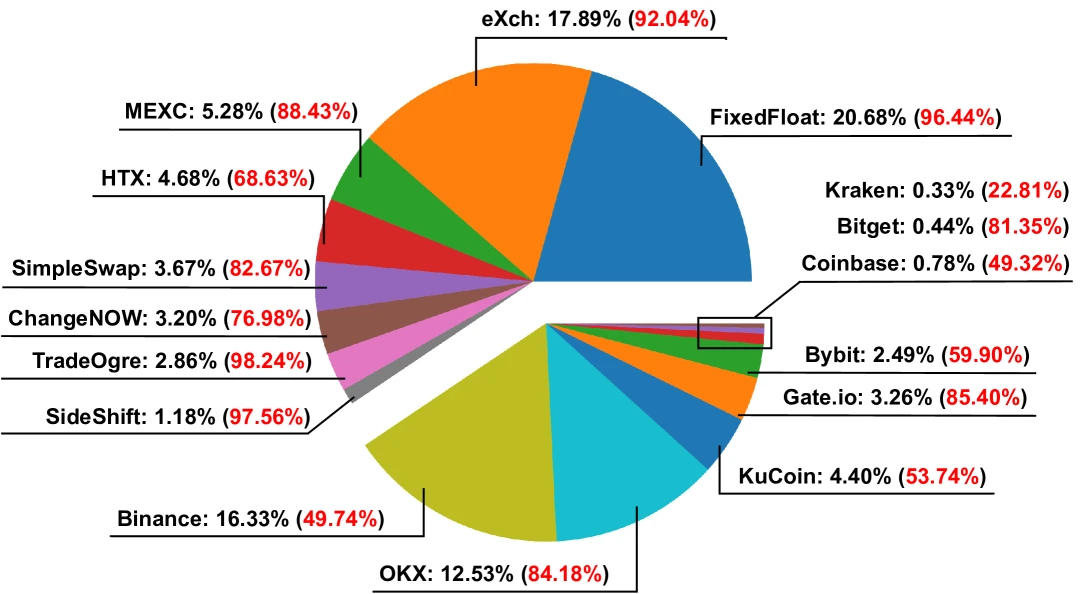
Les échanges centralisés ont capté environ 10 % du flux contaminé. Répartir 16 CEX en groupes KYC et non-KYC a révélé un signal clair : les plateformes non-KYC (FixedFloat, eXch, ChangeNOW et similaires) n’ont pas seulement vu de gros volumes contaminés, elles ont reçu des dépôts aux scores d’impureté nettement plus élevés — car des contrôles d’identité faibles réduisent les chances d’un gel. Les plateformes régulées aux États-Unis comme Coinbase et Kraken ont affiché la plus faible impureté, cohérent avec un filtrage plus strict sous la sanction.
Comment l’argent circule réellement
Parce que l’étude reconstruit les flux de fonds au lieu de seulement compter le volume, elle fait aussi ressortir les empreintes comportementales du blanchiment — les motifs qu’un bon enquêteur apprend à reconnaître.
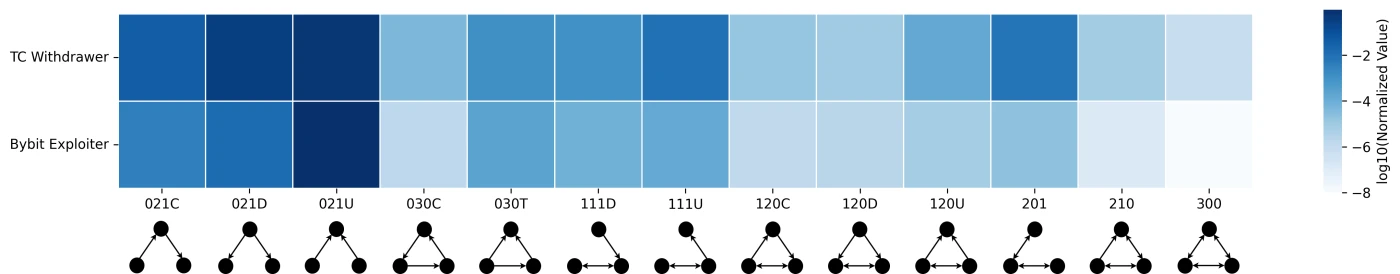
Le premier est le split-and-merge (diviser puis fusionner) : les fonds se déploient depuis une adresse vers plusieurs (motif 021D), transitent par des intermédiaires à usage unique (021C), puis convergent à nouveau (021U). Il est conçu pour déjouer une surveillance supposant un nombre limité de sauts ou une courte fenêtre de blanchiment. Quand les auteurs ont comparé les motifs de transaction des retirants de Tornado Cash à ceux de l’attaquant de Bybit — le plus gros vol de cryptos jamais enregistré —, les empreintes concordaient.
Le second est le dépôt-test : avant de déplacer un volume réel, le blanchisseur envoie un montant symbolique — disons 0,1 ETH — vers un échange pour voir si le compte est signalé ou les fonds gelés. Si rien ne se passe, des transferts plus importants suivent. Les chercheurs ont trouvé ce sondage chez une part frappante d’utilisateurs sur les plateformes à forte application : 39 % chez Binance, 49 % chez OKX, 48 % chez Gate.io, 47 % chez KuCoin, 75 % chez Railgun. Sur les plateformes sans application, les utilisateurs sautaient le test et déplaçaient le volume en une fois. Cette prudence est elle-même un signal de détection : elle révèle quelles plateformes le blanchisseur croit surveillées.
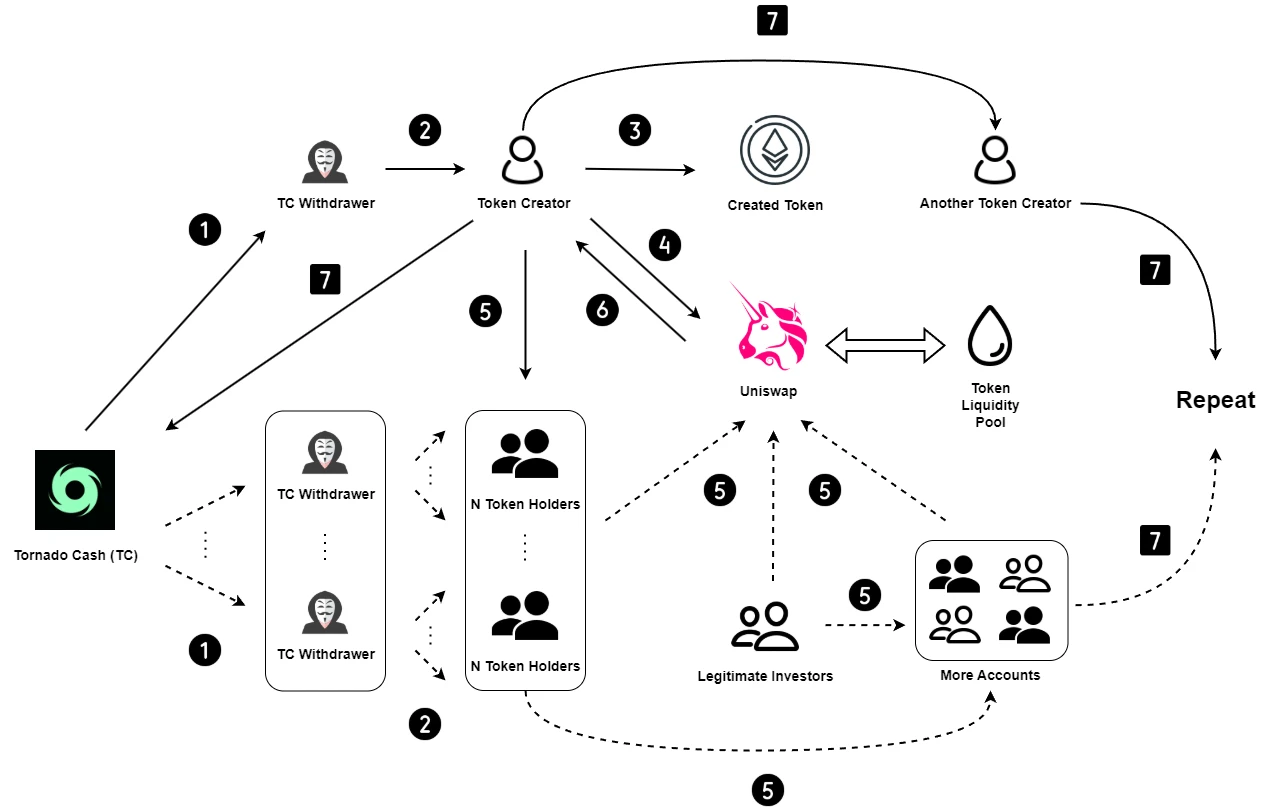
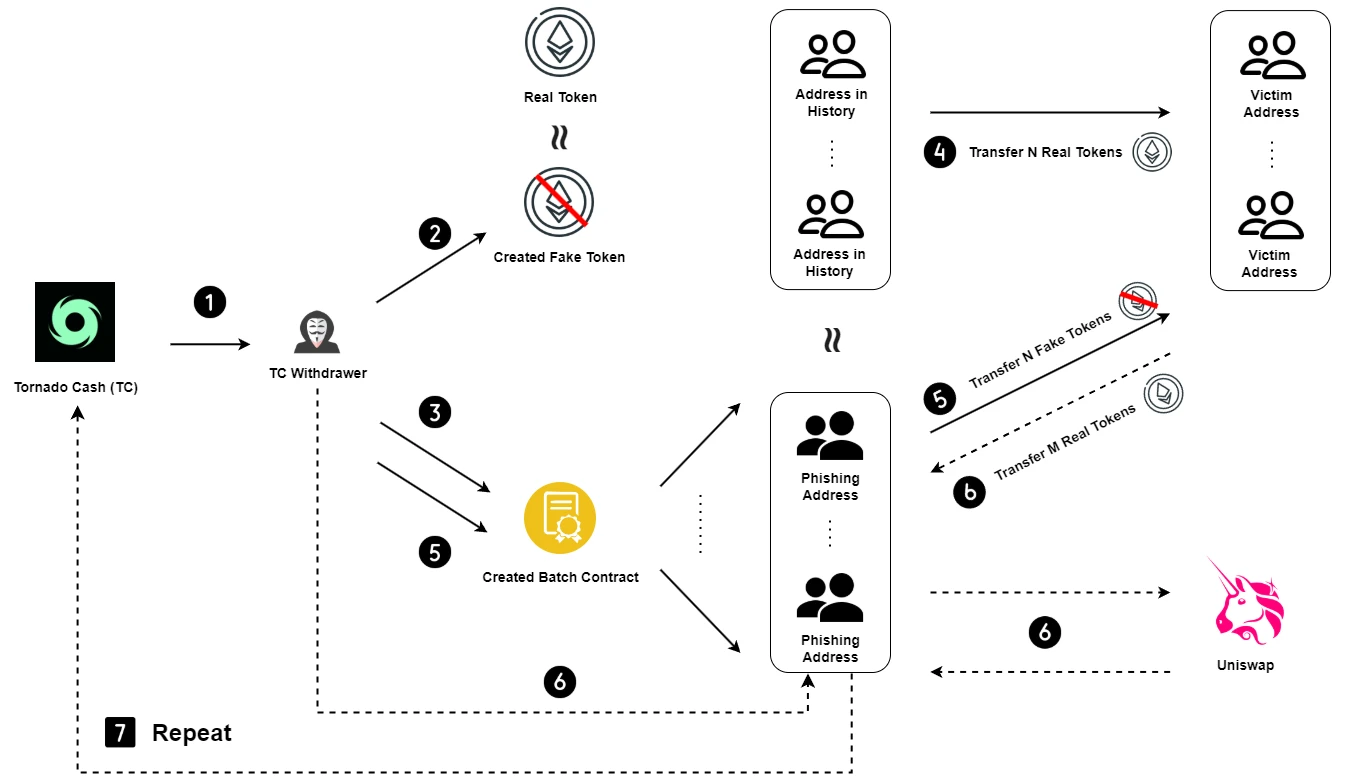
La même liquidité contaminée alimente aussi les arnaques à jetons. L’article documente deux workflows complets bâtis sur des retraits de Tornado Cash : les rug pulls (déployer un ERC-20, amorcer un pool sur Uniswap, attirer des acheteurs, puis retirer la liquidité — ce qui blanchit aussi les fonds en les agrégeant sur une seule adresse) et le phishing par empoisonnement d’adresse (déployer des jetons sosies et des transactions falsifiées pour que la victime copie une adresse malveillante depuis son historique).
Le traçage fonctionne-t-il vraiment ? Le test Bybit
Une méthode de traçage ne vaut que par sa précision, aussi les auteurs ont-ils validé la leur contre l’exploit Bybit de février 2025 — à l’aide d’une vérité de référence approchée de 12 394 adresses liées à l’attaquant, publiées par Etherscan et Elliptic. Rendu par leur propre outil, le graphe de transactions de l’exploit est l’entrelacs rouge dense de la couverture de cet article : non pas un chaos artistique, mais des milliers de transferts délibérés conçus pour épuiser la patience d’un analyste.
| Vérité de référence | Vrais positifs | Faux pos. / Faux nég. | Précision | Rappel |
|---|---|---|---|---|
| 12 210 adresses | 9 045 | 221 / 3 165 | 97,61 % | 74,08 % |
À un seuil conservateur de 5 %, la méthode a atteint une précision de 97,61 % et un rappel de 74,08 %. Et les « faux positifs » furent instructifs : sur 221, quelque 118 étaient des contrats de service légitimes utilisés par l’attaquant, et les 103 restants des adresses nouvelles de l’attaquant absentes des jeux publics — confirmées à la main. Autrement dit, une fois corrigée, la précision effective approche 100 %, et l’outil a révélé des adresses d’attaquant que les listes de blocage commerciales avaient manquées.
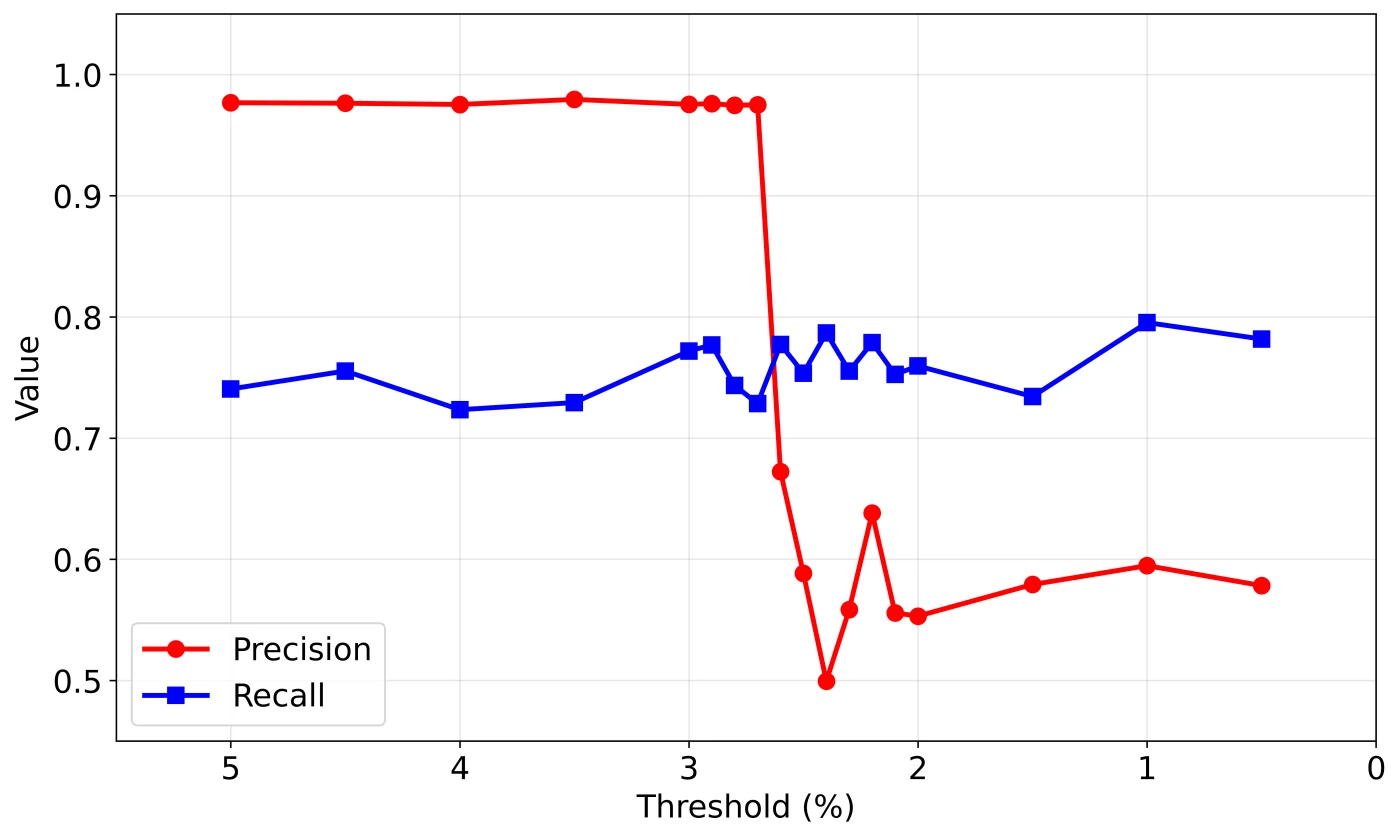
Les auteurs sont francs sur les limites. Le rappel de 74 % reflète un seuil délibérément conservateur et une focalisation sur l’ETH natif plutôt que sur les jetons ERC-20 — ce qui laisse une brèche pour l’évasion par « manipulation de solde », où un acteur échange brièvement de l’ETH contaminé contre des jetons via un pool de liquidité puis revient à l’ETH pour diluer le score. La couverture inter-chaînes dépend de parsers écrits à la main qui exigent une maintenance à mesure que les ponts évoluent. Rien de tout cela ne sape le résultat central ; cela ne fait que tracer la frontière pour la prochaine itération.
Ce que cela signifie pour les équipes de conformité et d’investigation
Ôtez le cadre académique et l’étude se lit comme un manuel de terrain sur les points de rupture du filtrage. Quatre enseignements méritent d’être portés à la pratique.
- Remplacez les listes noires binaires par un risque gradué. Un portefeuille n’est pas « propre » ou « sale ». Un score de contamination continu, pondéré par le solde, résiste aux attaques de dusting qui cassent une liste de correspondances, et permet de fixer des seuils proportionnés au lieu de geler tous ceux qu’un dusteur décide d’empoisonner.
- Filtrez le deuxième saut, pas seulement le premier. Bloquer un dépôt direct vers un contrat sanctionné est le minimum et, à lui seul, quasi théâtral. Le blanchiment se produit dans ce qui vient après le mixeur — les swaps, les ponts, les conversions en stablecoins. Une surveillance qui s’arrête aux interactions directes garde la porte d’entrée et ignore le couloir.
- Considérez l’inter-chaînes comme dans le périmètre. Un tiers du flux contaminé a quitté Ethereum. Tout programme incapable de suivre la valeur à travers les ponts — en analysant les métadonnées idiosyncrasiques de chaque pont pour retrouver la chaîne et l’adresse de destination — a un angle mort précisément là où visent les acteurs sophistiqués.
- Le comportement est une preuve. Dépôts-tests, motifs split-and-merge, pics soudains d’un acteur unique vers un mixeur « mort » : ce sont des motifs reconnaissables et quantifiables, non des intuitions. Intégrés à la surveillance, ils transforment une liste de gel réactive en détection proactive.
La leçon plus large est sobre mais utile : sanctionner un contrat intelligent peut supprimer l’usage occasionnel sans dissuader véritablement les acteurs déterminés qu’il vise — sauf si l’application s’étend en aval et adopte un risque quantitatif fondé sur la traçabilité plutôt qu’une liste de noms. C’est précisément le terrain pour lequel la forensique on-chain est faite : scorer l’exposition, suivre les fonds à travers services et chaînes, et reconstruire les flux qu’une liste noire manque.
Match Systems traite ce problème pour des plateformes d’échange, des fonds et des victimes de vol au quotidien. Si votre équipe fait face à un incident actif ou doit tracer où les fonds sont partis, vous pouvez soumettre un dossier à Match Systems.
Source : Endong Liu, Mark Ryan, Liyi Zhou, Pascal Berrang. « Evasion Under Blockchain Sanctions » (arXiv:2507.11721). Figures et données reproduites de l’article à des fins de commentaire et d’analyse.
Populaires
- Investigations Initia subit une violation de 3,27 M$ via des identifiants cloud compromis
- Investigations TraitorTrader de Corée du Nord derrière le piratage de 6,3 milliards de dollars chez Binance
- Investigations BitMart perd 391 000 $ au milieu de défis de personnel et de sécurité
- Investigations zkLink subit une perte de 783 000 $ en raison d’une faille sur les messages cross-chain
- Actualités Le FBI attribue le vol chez Binance à la Corée du Nord
- Actualités Chainalysis révèle un accès à des données clients
- Actualités Binance annonce 6,34 milliards de dollars réservés après le piratage
- Investigations Chainalysis utilise l’IA pour traquer 387 M$ volés à Bitget
- Actualités Binance estime un incident de sécurité à 6,3 milliards de dollars
- Investigations Le hacker du Cysic Bridge a transféré 744 000 $ vers Tornado Cash après une prime de 10 %