


В августе 2022 года Управление по контролю за иностранными активами Минфина США (OFAC) сделало то, чего не делало никогда прежде: ввело санкции против программного обеспечения. Не против человека, не против компании — против набора автономных, никому не принадлежащих смарт-контрактов под названием Tornado Cash. В марте 2025 года эти же контракты были тихо исключены из списка. Этот закрытый интервал — ровно 957 дней, 6,79 млн блоков Ethereum, 1,07 млрд транзакций — стал первым полным и неизменяемым свидетельством того, что происходит, когда государство пытается санкционировать фрагмент permissionless-кода.
Команда из Университета Бирмингема и Университета Сиднея (Лю, Райан, Чжоу и Берранг) измерила этот интервал от начала до конца и опубликовала результаты в работе «Evasion Under Blockchain Sanctions» (arXiv:2507.11721). Их вывод — парадокс, над которым стоит задуматься любой команде комплаенса: санкции одновременно сработали и провалились. Обычное использование Tornado Cash обрушилось более чем на 70%. При этом преступники, ради которых санкции и вводились, почти не сбавили темп — они отмывали через те же самые контракты в 78% крупных взломов Ethereum, случившихся после. Эта статья разбирает исследование целиком: метод, математику, ончейн-доказательства и то, что всё это значит для любого, кто по работе проверяет крипту.
Что именно OFAC внёс в список
Под санкции попали 170 адресов Ethereum, которые на момент внесения совокупно держали 499 769 ETH — около $983 млн. Tornado Cash был центром тяжести: на него приходилось 44% этого начального баланса и — к концу периода наблюдения — 99% всего, что осталось. Уберите Tornado Cash, и остальная часть крипто-списка OFAC — погрешность округления. К марту 2025 года санкционный набор истёк до 145 579 ETH (около $286 млн), поскольку средства уходили на свежие адреса и через обфускацию.
Сложность здесь структурная. Tornado Cash — не кошелёк, который можно заморозить. Это набор миксирующих пулов с фиксированными номиналами: вы вносите 0,1, 1, 10 или 100 ETH и позже выводите тот же номинал на свежий адрес, а вместо любой связи между вводом и выводом выступает доказательство с нулевым разглашением. Нет оператора, которому можно вручить повестку, и нет хранилища, которое можно изъять. Всего через Tornado Cash было отмыто более $7 млрд, включая свыше $455 млн, украденных северокорейской группой Lazarus. Санкционировать его — это не заморозить банковский счёт, а скорее объявить участок дороги общего пользования запрещённым для проезда и надеяться, что движение остановится.
Ключевая идея: от чёрного списка к impurity-скору
Главный методологический вклад работы — отказаться от бинарного «да/нет» списка и заменить его непрерывной мерой того, насколько адрес «грязный». Авторы вводят impurity — долю баланса адреса, которую можно проследить до санкционированного источника, — и на её основе impurity-скор от 0 до 1:
φ(s, addr) = ℐ(s, addr)ℋ(s, addr)Здесь ℋ — баланс адреса, а ℐ — его «загрязнённая» часть. Скор φ = 0 означает отсутствие прослеживаемой связи с санкционированными средствами; φ = 1 означает, что весь баланс восходит к ним. Изящество в том, что это напрямую ложится на то, как уже устроены блокчейны на модели аккаунтов — impurity трактуется просто как ещё одно свойство состояния адреса, обновляемое блок за блоком. Когда средства уходят с адреса, его impurity уменьшается пропорционально; когда приходят, получатель наследует пропорциональную долю:
ℐ(si+1, addrto) = ℐ(si, addrto) + ⌈ arecv · ℐ(si, addrfrom)ℋ(si, addrfrom) ⌉Поскольку обновление инкрементальное — оно опирается на функцию перехода состояний Ethereum по мере обработки каждого блока — оно работает в реальном времени. На обычном железе алгоритм обновляет каждый новый блок за 0,07 ± 0,03 секунды и держит более 1500 транзакций в секунду, с запасом опережая пропускную способность самого Ethereum. Именно эта скорость превращает форензик-диковинку в то, что комплаенс-отдел мог бы реально запускать вживую.
Парадокс на одном графике: использование рухнуло, преступность — нет
Заголовочные цифры выглядят как чистая победа. При сравнении 957 дней после санкций с равным по длине отрезком до них каждый показатель резко упал.
| Показатель | Действие | До санкций | После санкций | Изменение |
|---|---|---|---|---|
| Транзакции | Депозит | 150 403 | 42 753 | −71,57% |
| Транзакции | Вывод | 139 404 | 44 283 | −68,23% |
| Уникальные адреса | Депозит | 39 397 | 9 175 | −76,71% |
| Уникальные адреса | Вывод | 58 567 | 20 734 | −64,60% |
| Объём (ETH) | Депозит | 3,49M | 1,01M | −71,03% |
| Объём (ETH) | Вывод | 3,27M | 1,08M | −66,80% |
В день внесения в список наблюдалось явное бегство к выходу — крупнейший за всю историю инструмента день по выводам, когда обычные пользователи забирали средства на фоне неопределённости (пик «P» ниже).
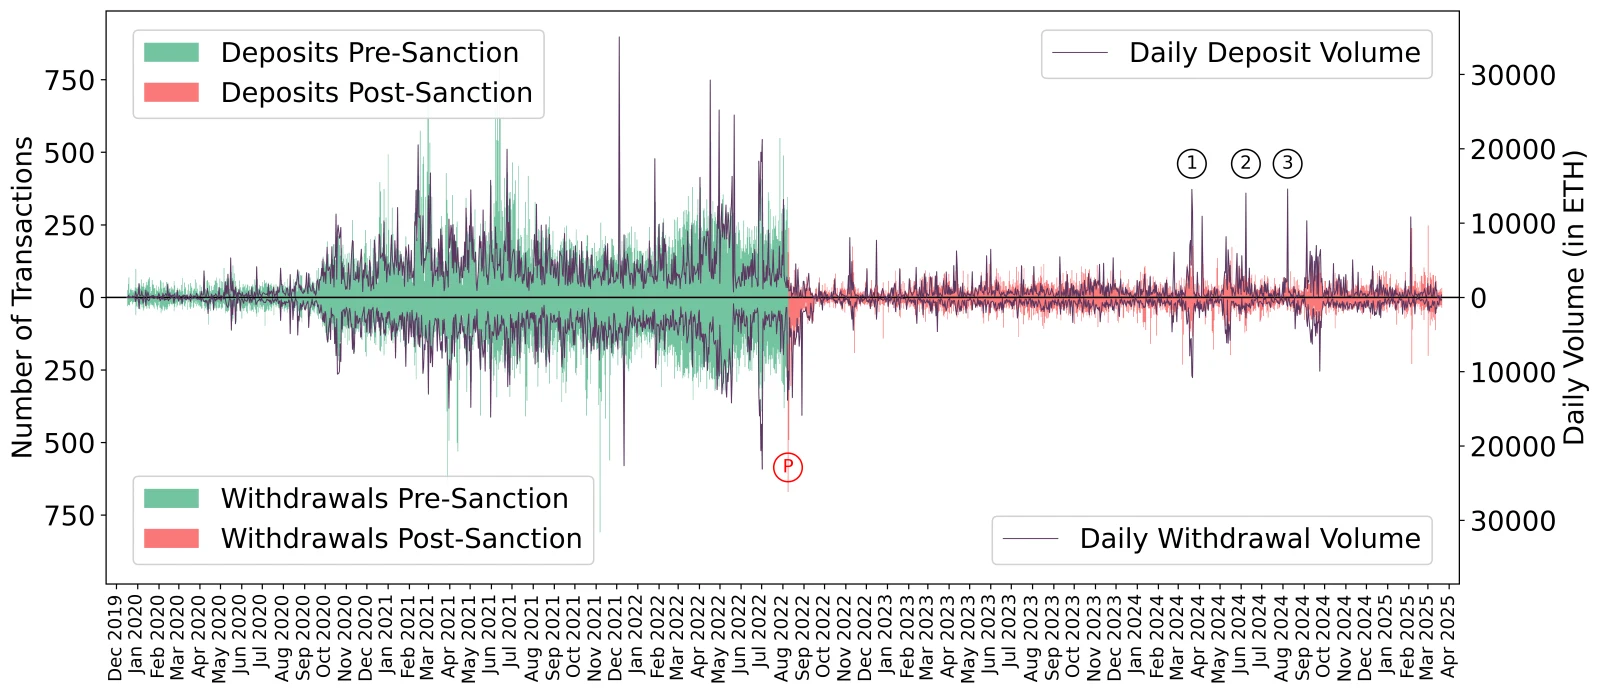
Теперь посмотрите на правую часть, после обвала. Активность не доходит до нуля, а самые резкие послесанкционные всплески — не шум: каждый из них — один актор. Пик ① — эксплойтер моста Heco, внёсший 11 200 ETH за день (77% объёма того дня). Пик ② — эксплойтер моста Orbit с 12 930 ETH (92%). Пик ③ — эксплойтер моста Nomad, чьи 14 509 ETH составили 99,5% дневного объёма. Миксер опустел от легитимных пользователей и наполнился украденными деньгами.
Сверка с базой крупных эксплойтов DeFi (потери свыше $100 тыс.) переводит это в цифры. Из 60 послесанкционных инцидентов с активным отмыванием злоумышленники прогоняли средства через Tornado Cash в 47 — 78,33%. Примерно в половине всех вредоносных инцидентов атакующий также финансировал первоначальные операции из Tornado Cash, и в 83% таких случаев выручка отправлялась прямо обратно. Для акторов, на которых нацеливались санкции, попадание в список OFAC почти ничего не изменило.
Три структурные причины, по которым санкция против смарт-контракта протекает
Настоящая ценность исследования — диагностическая. Оно вычленяет три структурные причины провала enforcement, и каждая — урок, выходящий далеко за пределы одного миксера.
1. Чёрный список бинарен; отмывание аналогово
Модель OFAC — это список «да/нет»: адрес либо санкционирован, либо нет. Эту бинарность тривиально обращают в оружие через dusting — рассылку крошечных сумм грязного ETH на адреса, которые вам не принадлежат, чтобы автоматический скрининг помечал невиновных. В течение 48 часов после внесения кто-то вывел всего 12 ETH из наименьшего пула Tornado Cash и разбрызгал их по кошелькам, которые совокупно держали свыше 9 млн ETH — коэффициент усиления выше 750 000×. Среди целей были Ethereum Foundation и крупные биржи. Немедленным результатом стал отказ в обслуживании (DoS) для комплаенс-инструментов: фронтенды вроде Aave, использовавшие наивное сопоставление по чёрному списку, начали блокировать невинных пользователей.
Авторы формализуют, почему любая бинарная схема здесь обречена. Полезному классификатору нужно правило распространения — «метка» должна переходить от санкционированных адресов к тем, кому они платят. Но как только такое правило есть, стратегический dusting способен раздуть множество «грязных» адресов до всей сети:
lims→∞ | G(s) || ADDR | → 1Когда «грязным» становится почти каждый адрес, метка теряет смысл, и у соблюдающего правила сервиса остаётся невозможный выбор: блокировать всех (самоинициированный сбой) или игнорировать список (бессмысленно). Непрерывный скор снимает проблему. Адрес, получивший 0,001 ETH пыли на фоне баланса в 9000 ETH, набирает практически ноль; адрес, на 95% состоящий из вывода миксера, — близко к единице. Работа также показывает, почему очевидные заплатки — правила по времени, по числу «хопов», по порогу суммы или по порогу процента — каждая имеет либо чистый обход, либо чистую dusting-атаку. Устоять против обоих способна только непрерывная метрика, взвешенная по балансу.
2. Цензура на уровне блоков частична — и лишь поверхностна
В теории производители блоков Ethereum могут отказываться включать транзакции, касающиеся санкционированных адресов. На практике так делает меньшинство, и те, кто делает, смотрят лишь на один «хоп» вглубь. Из 6,79 млн изученных блоков лишь 19% были собраны производителями, реально исполнявшими требования OFAC, — и даже строгие фильтровали только прямые депозиты и выводы.
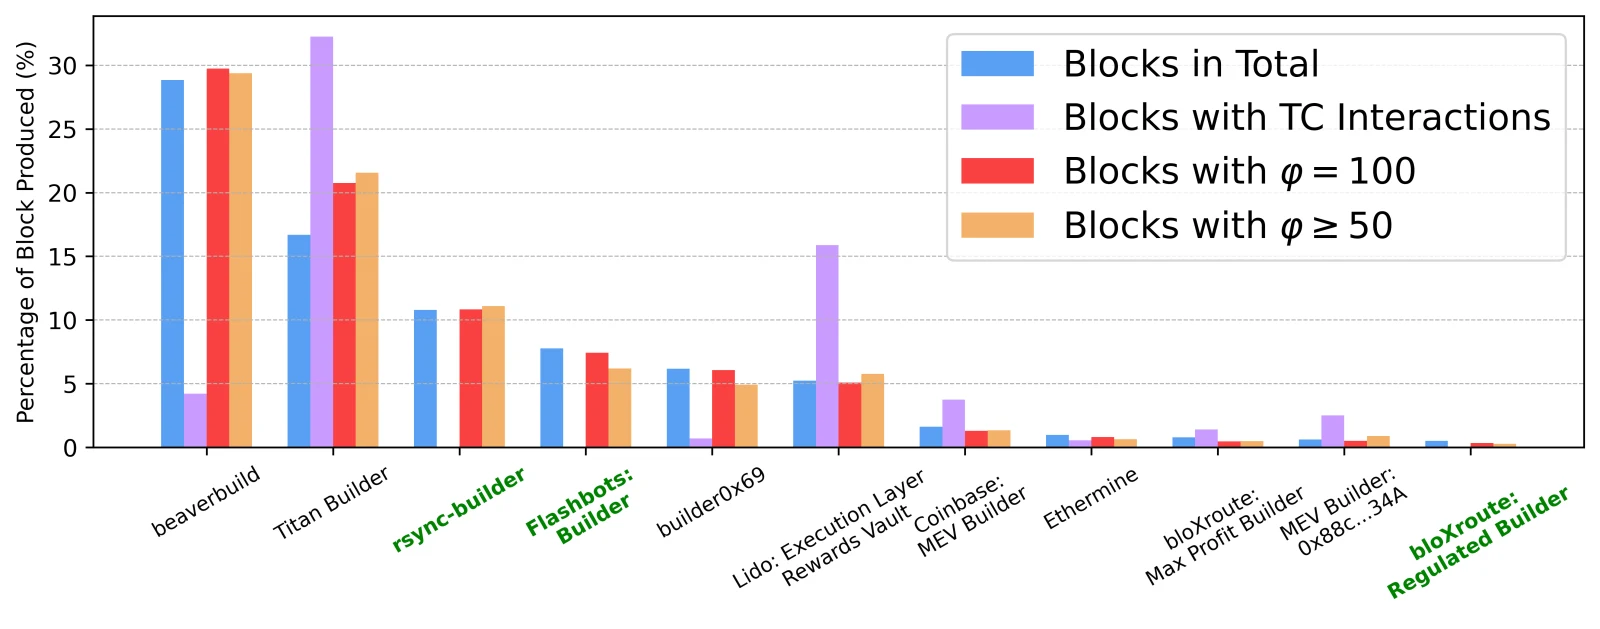
Самый наглядный случай — rsync-builder, который произвёл 734 343 блока (10,81% выборки) без единого прямого взаимодействия с Tornado Cash — образцовый комплаенс. Но когда исследователи посмотрели на блоки с транзакциями от адресов, на 100% состоящих из вывода миксера, rsync-builder включал такие с частотой 10,83% — по сути, его общая доля производства. Та же картина у Flashbots и регулируемого билдера bloXroute. Они строго блокируют сам депозит, а затем пропускают каждую последующую транзакцию, двигающую те же деньги. Более миллиона ETH прошло через санкционированный миксер, пока этот «enforcement» номинально действовал. Часть этих средств даже финансировала MEV-ботов, которые платят билдерам за порядок транзакций, — то есть комплаентным билдерам косвенно платили выручкой миксера.
3. Выход — это целая экосистема, а не дверь
Как только средства покидают миксер, они расходятся по всему DeFi. Исследователи составили карту этого расхождения. Проанализировав около 67,94 млн адресов, которые могли держать средства, производные от Tornado Cash, они обнаружили, что загрязнение широкое, но неглубокое, — а значение имеет именно концентрация.
| Impurity-скор φ | Кол-во адресов | Impurity-объём ℐ | Баланс ℋ |
|---|---|---|---|
| 0% – 5% | 67 321 336 (99,08%) | 877 243 ETH (76,05%) | 127,7M ETH (99,62%) |
| 5% – 50% | 560 858 (0,83%) | 19 364 ETH (1,68%) | 224 988 ETH (0,18%) |
| 50% – 95% | 16 665 (0,02%) | 4 155 ETH (0,36%) | 5 833 ETH (0,00%) |
| 95% – 100% | 45 258 (0,07%) | 252 764 ETH (21,91%) | 252 813 ETH (0,20%) |
Вывод из таблицы: 99% засвеченных адресов несут ничтожное загрязнение (менее 5%) — в подавляющем большинстве это горячие кошельки бирж, где перемешаны средства всех. Но крошечная доля — те самые 0,07% со скором выше 95% — держит почти 22% всего грязного объёма. Бинарный список утопит вас в первой группе; impurity-скор ведёт прямо ко второй.
Куда уходят деньги? Децентрализованные биржи поглотили примерно 27% грязного объёма, с доминированием Uniswap (33%) и 1inch (26%). Обе публикуют политики соответствия санкциям и фильтруют свои веб-фронтенды — но прямые ончейн-вызовы контрактов проходят мимо этих фильтров, и свыше 86% этого потока конвертировалось в стейблкоины и обёрнутые токены ради взаимозаменяемости.
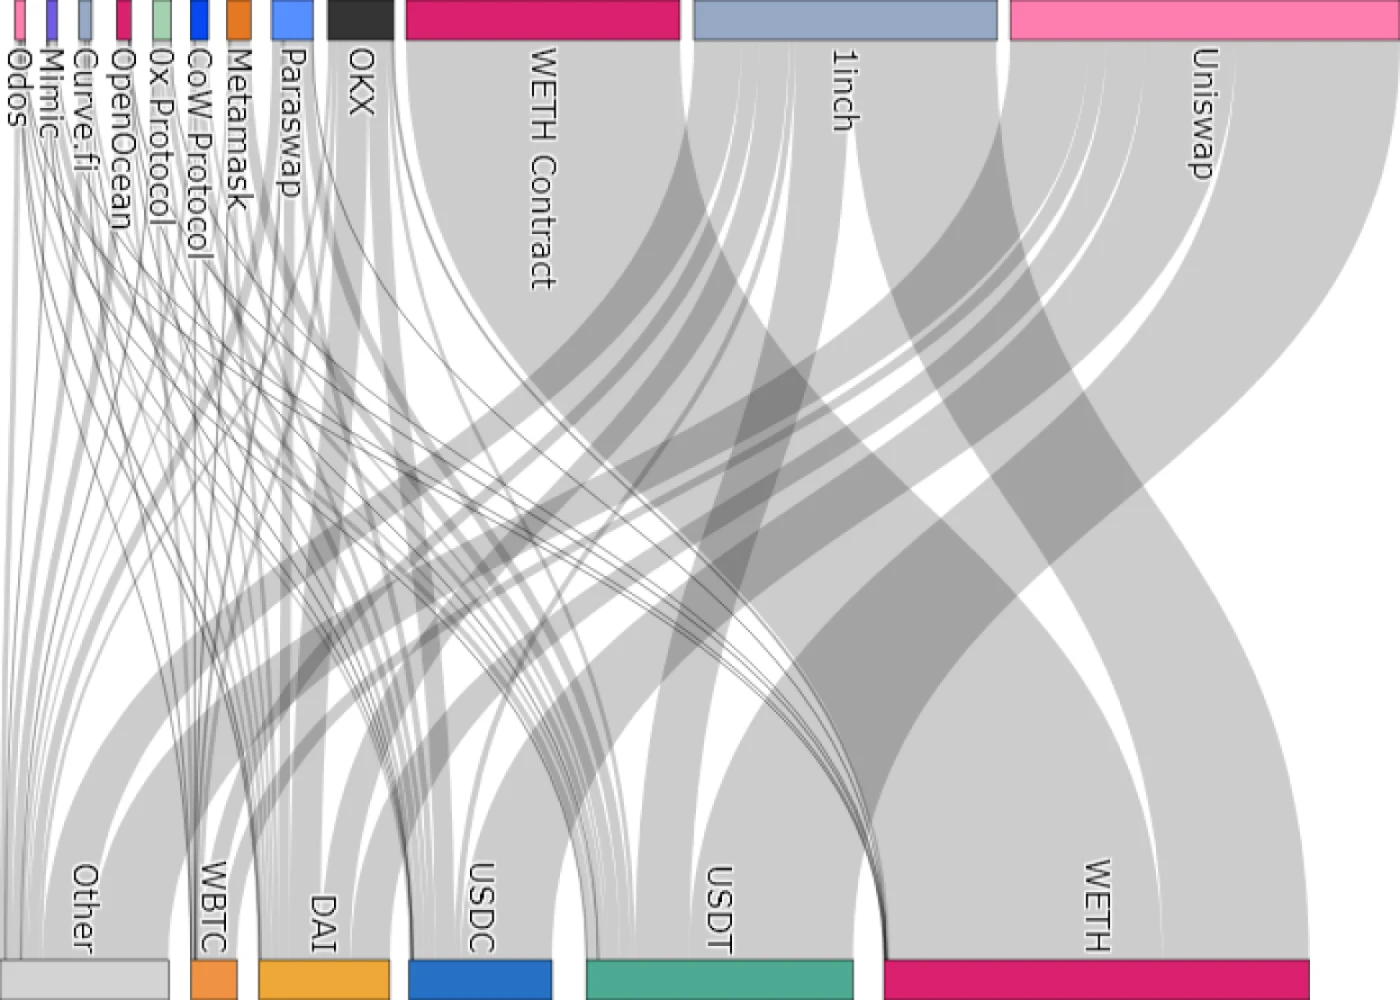
Самая изобличающая деталь касается стейблкоинов. USDT и USDC выпускаются компаниями из США, и оба содержат ончейн-функции blacklist, способные заморозить грязные средства. За весь период по всему отслеженному потоку стейблкоинов, производному от миксера, было заморожено ровно 40 адресов с грязным USDT и 2 — с USDC. Отмыватели обращались с замораживаемыми и незамораживаемыми токенами одинаково — потому что верно предполагали, что кнопку заморозки почти никогда не нажмут. Возможность была; enforcement — нет.
Ещё 32% грязного объёма покинули Ethereum вовсе через кросс-чейн мосты. Здесь трассировка становится по-настоящему трудной: более 20 мостов кодируют цепочки-получатели и адреса в несогласованных, нестандартных метаданных (одну и ту же сеть разные мосты обозначают по-разному), так что команде пришлось писать отдельные парсеры под каждый.
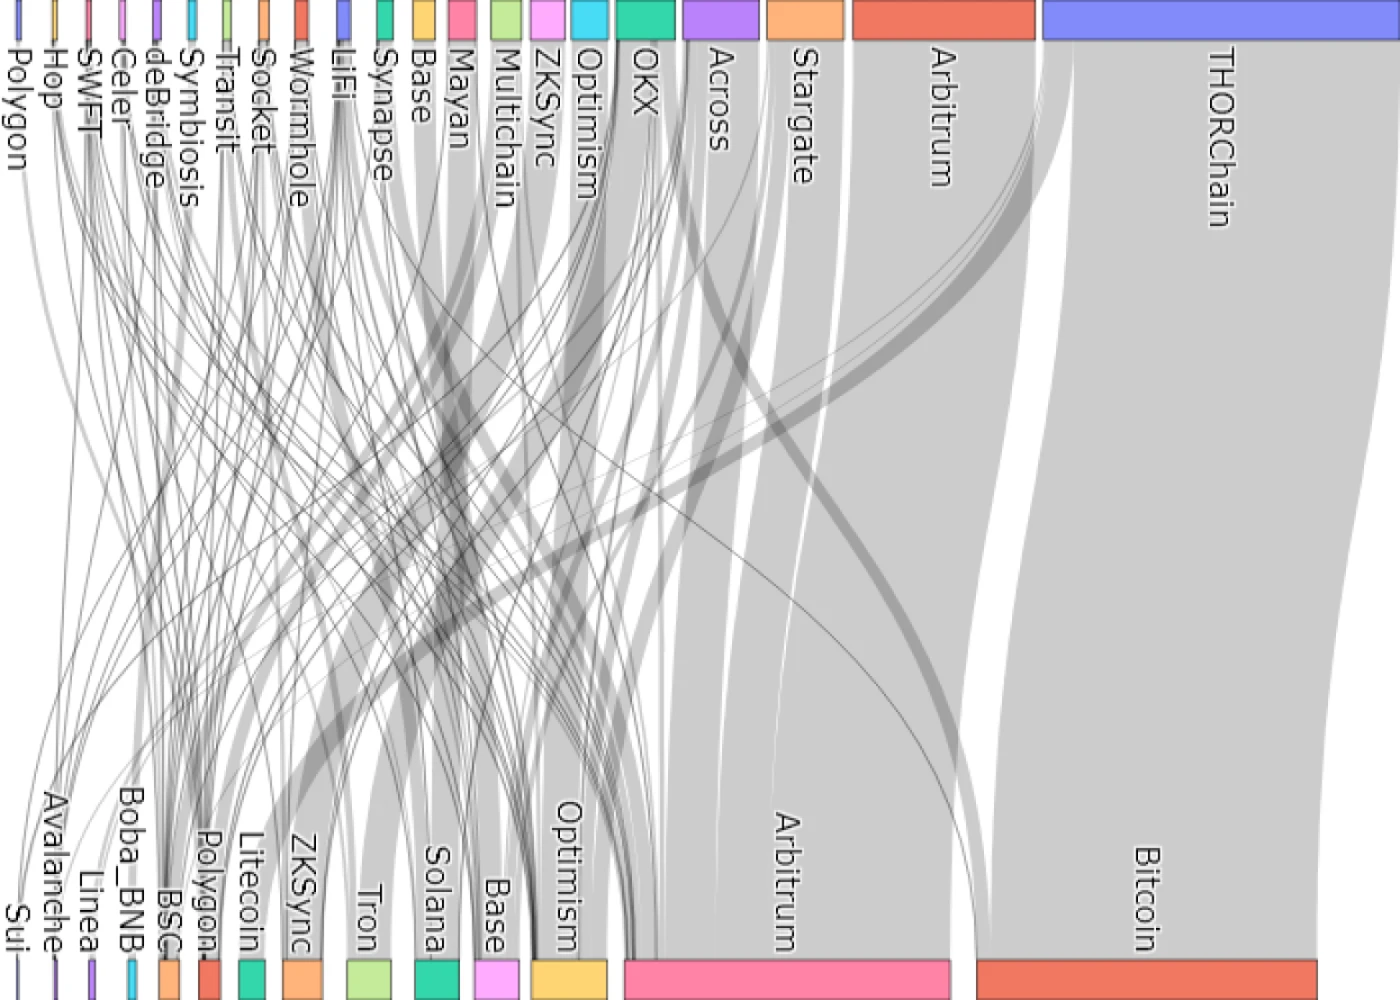
Bitcoin оказался главным единичным направлением (33% перемещённого объёма, 96% из него — через THORChain); более половины ушло в EVM-сети и Layer-2 роллапы. Мотивы прагматичны: устойчивость к откату (мост наружу снижает шанс отмены на стороне Ethereum), усиленная обфускация (каждый переход и каждый приватный инструмент умножают трудность трассировки — цепочка Ethereum → Bitcoin CoinJoin → обратно в Ethereum → Tornado Cash поднимает стоимость сквозной трассировки экспоненциально), и просто более низкие комиссии и более быстрая финализация на L2.
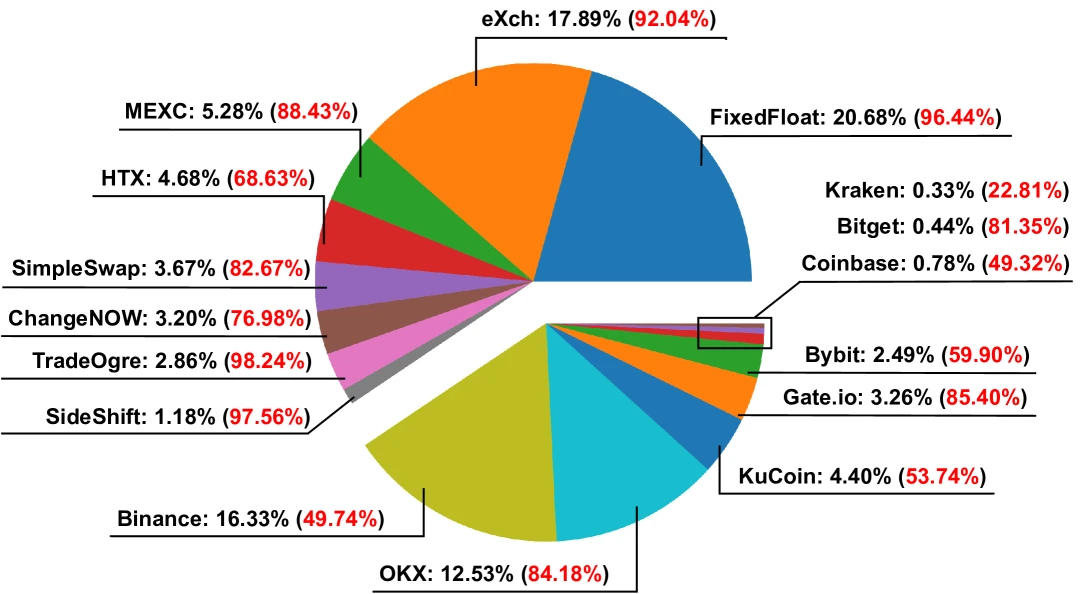
На централизованные биржи пришлось около 10% грязного потока. Разделение 16 CEX на KYC и не-KYC вскрыло чёткий сигнал: не-KYC-площадки (FixedFloat, eXch, ChangeNOW и подобные) не только принимали большие грязные объёмы, но и получали депозиты с заметно более высоким impurity-скором — потому что слабые проверки личности снижают вероятность заморозки. Регулируемые в США площадки вроде Coinbase и Kraken показали самый низкий impurity, что согласуется с более строгим скринингом под санкциями.
Как деньги движутся на самом деле
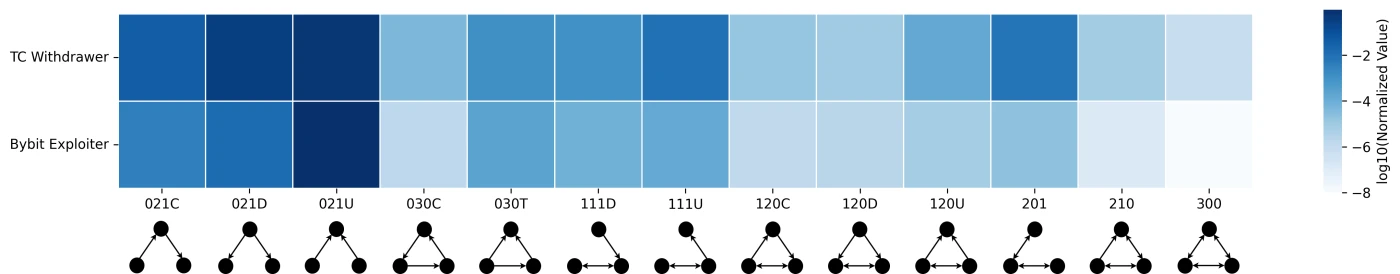
Поскольку исследование реконструирует потоки средств, а не просто считает объёмы, оно выявляет поведенческие отпечатки отмывания — паттерны, которые хороший расследователь учится распознавать.
Первый — split-and-merge («разделить и слить»): средства расходятся с одного адреса на множество (мотив 021D), проходят через одноразовые промежуточные адреса (021C), затем снова сходятся (021U). Он рассчитан на то, чтобы обойти мониторинг, предполагающий ограниченное число «хопов» или короткое окно отмывания. Когда авторы сравнили транзакционные мотивы выводящих из Tornado Cash с мотивами эксплойтера Bybit — крупнейшей кражи крипты в истории, — отпечатки совпали.
Второй — test-depositing («пробный депозит»): прежде чем двигать реальный объём, отмыватель отправляет символическую сумму — скажем, 0,1 ETH — на биржу, чтобы проверить, не помечен ли аккаунт и не заморожены ли средства. Если ничего не происходит, следуют более крупные переводы. Исследователи нашли это зондирование у заметной доли пользователей на площадках с активным enforcement: 39% на Binance, 49% на OKX, 48% на Gate.io, 47% на KuCoin, 75% на Railgun. На площадках без enforcement пользователи пропускали пробу и двигали объём в один заход. Сама эта осторожность — сигнал для детекции: она выдаёт, какие площадки, по мнению отмывателя, наблюдают.
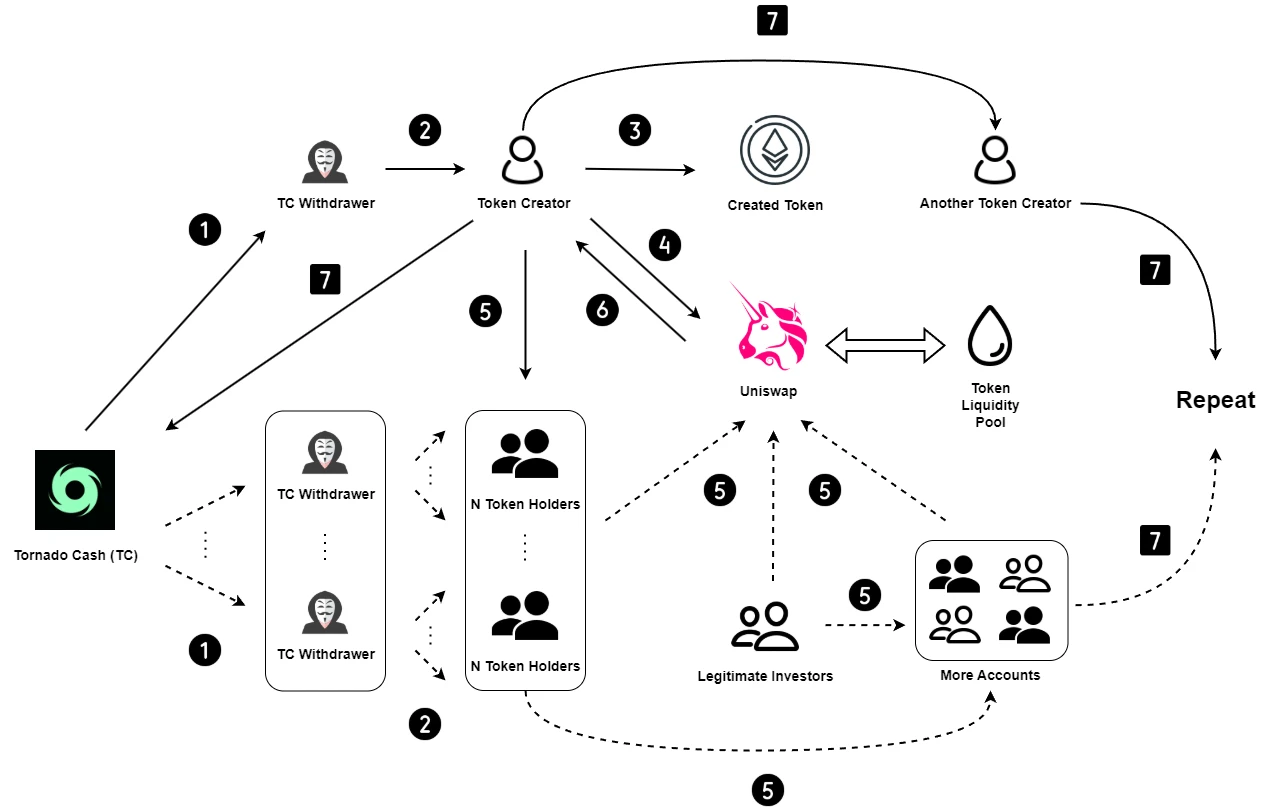
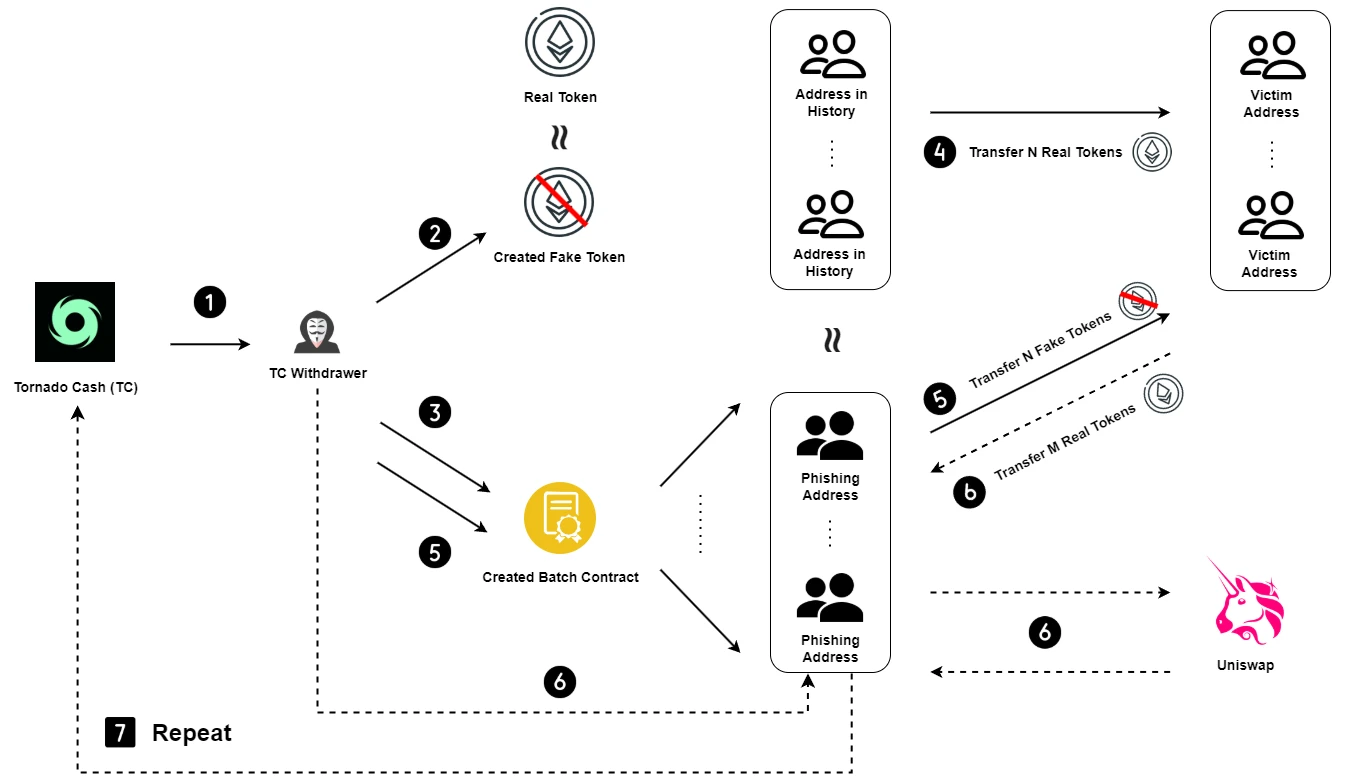
Та же грязная ликвидность питает и токен-скамы. В работе задокументированы два полных воркфлоу, построенных на выводах из Tornado Cash: rug-pull (задеплоить ERC-20, залить пул на Uniswap, привлечь покупателей, затем выдернуть ликвидность — что заодно и отмывает средства, сводя их в один адрес) и фишинг с отравлением адресов (задеплоить токены-двойники и поддельные транзакции, чтобы жертва скопировала вредоносный адрес из своей истории).
А работает ли трекинг на самом деле? Тест на Bybit
Метод трекинга хорош ровно настолько, насколько точен, поэтому авторы проверили свой на эксплойте Bybit (февраль 2025) — используя прокси-эталон из 12 394 адресов, связанных с атакующим, опубликованных Etherscan и Elliptic. Отрисованный их собственным инструментом граф транзакций эксплойта — это плотная красная «простыня» на обложке этой статьи: не художественный хаос, а тысячи преднамеренных переводов, спроектированных так, чтобы вымотать терпение аналитика.
| Эталон | Истинно-положительные | Ложно-полож. / Ложно-отриц. | Точность | Полнота |
|---|---|---|---|---|
| 12 210 адресов | 9 045 | 221 / 3 165 | 97,61% | 74,08% |
При консервативном пороге 5% метод достиг точности 97,61% и полноты 74,08%. И «ложные срабатывания» оказались показательными: из 221 около 118 были легитимными сервисными контрактами, которыми пользовался атакующий, а остальные 103 — новыми адресами атакующего, отсутствовавшими в публичных наборах, — подтверждёнными вручную. Иными словами, после поправки эффективная точность приближается к 100%, а инструмент выявил адреса атакующего, которые пропустили коммерческие блок-листы.
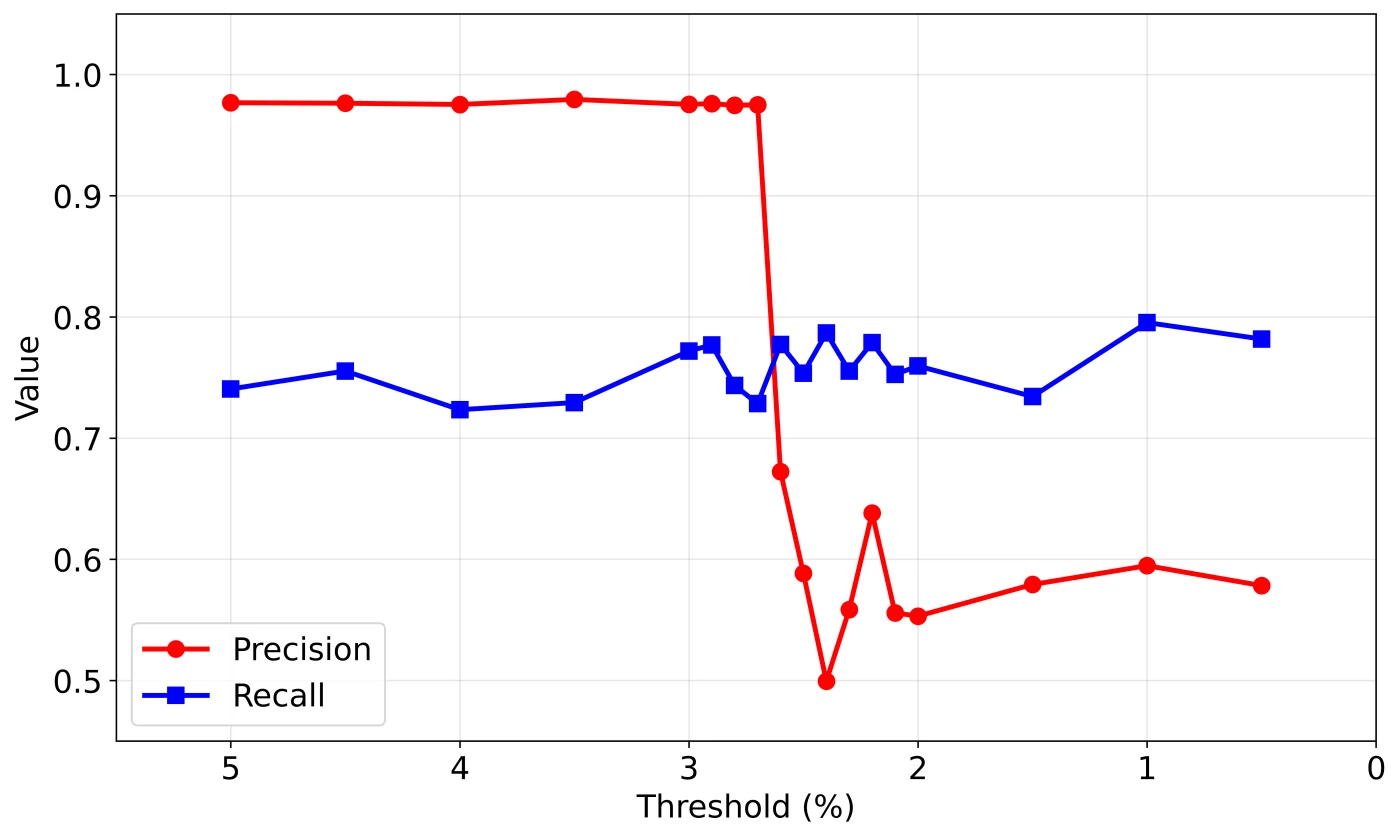
Авторы честны о границах. Полнота в 74% отражает намеренно консервативный порог и фокус на нативном ETH, а не на токенах ERC-20, — что оставляет лазейку для обхода через «манипуляцию балансом», когда актор ненадолго меняет грязный ETH на токены через пул ликвидности и обратно, чтобы разбавить скор. Кросс-чейн покрытие зависит от написанных вручную парсеров, которые требуют поддержки по мере эволюции мостов. Ничто из этого не подрывает главный результат; это лишь очерчивает фронтир для следующей итерации.
Что это значит для команд комплаенса и расследований
Сними академическую рамку — и исследование читается как полевой устав по тому, где ломается скрининг. Четыре вывода стоит взять в практику.
- Замените бинарные чёрные списки градуированным риском. Кошелёк не «чистый» и не «грязный». Непрерывный, взвешенный по балансу скор загрязнения устойчив к dusting-атакам, которые ломают список совпадений, и позволяет ставить пропорциональные пороги вместо заморозки всех, кого решил отравить дастер.
- Скринить второй «хоп», а не только первый. Блокировать прямой депозит на санкционированный контракт — необходимый минимум и сам по себе почти театр. Отмывание происходит в том, что идёт после миксера — свопы, мосты, конвертации в стейблкоины. Мониторинг, который останавливается на прямых взаимодействиях, охраняет парадную дверь и игнорирует коридор.
- Считайте кросс-чейн частью периметра. Треть грязного потока покинула Ethereum. Любая программа, не умеющая следовать за средствами через мосты — разбирая идиосинкразические метаданные каждого моста, чтобы восстановить сеть и адрес назначения, — имеет слепое пятно ровно там, куда целятся продвинутые акторы.
- Поведение — это улика. Пробные депозиты, мотивы split-and-merge, внезапные всплески от одного актора в «мёртвый» миксер — это распознаваемые, измеримые паттерны, а не догадки. Встроенные в мониторинг, они превращают реактивный список заморозки в проактивную детекцию.
Более крупный урок отрезвляет, но полезен: санкция против смарт-контракта способна подавить рядовое использование, при этом почти не сдерживая целевых, решительных акторов, — если только enforcement не распространяется вниз по потоку и не переходит от списка имён к количественному риску на основе прослеживаемости. Это ровно та территория, для которой создан ончейн-форензик: оценивать экспозицию, следовать за средствами через сервисы и сети и реконструировать потоки, которые пропускает чёрный список.
Match Systems работает над этой задачей для бирж, фондов и жертв краж каждый день. Если ваша команда столкнулась с активным инцидентом или нужно проследить, куда ушли средства, вы можете подать заявку в Match Systems.
Источник: Endong Liu, Mark Ryan, Liyi Zhou, Pascal Berrang. «Evasion Under Blockchain Sanctions» (arXiv:2507.11721). Рисунки и данные воспроизведены из работы в целях комментария и анализа.
Популярное
- Расследования Initia пострадала от взлома на $3,27 млн через скомпрометированные облачные учетные данные
- Расследования ТрейторТрейдер из Северной Кореи стоял за взломом Binance на $6,3 млрд
- Расследования BitMart теряет $391 000 на фоне кадровых и проблем с безопасностью
- Расследования zkLink потерял $783 000 из-за эксплойта с поддельным корнем батча при межсетевых сообщениях
- Новости ФБР связало хищение у Binance с КНДР
- Новости Chainalysis сообщила о доступе к данным клиентов
- Новости Binance заявила о резерве $6,34 млрд после взлома
- Расследования Chainalysis использует ИИ для отслеживания украденных с Bitget $387 млн
- Новости Binance сообщила об инциденте на $6,3 млрд
- Расследования Хакер Cysic Bridge перевёл $744K в Tornado Cash после предложения 10% награды