


En agosto de 2022, la Oficina de Control de Activos Extranjeros del Tesoro de EE. UU. (OFAC) hizo algo sin precedentes: sancionó software. No a una persona, no a una empresa, sino a un conjunto de contratos inteligentes autónomos y sin dueño llamado Tornado Cash. En marzo de 2025, esos mismos contratos fueron retirados discretamente de la lista. Esa ventana cerrada —exactamente 957 días, 6,79 millones de bloques de Ethereum, 1070 millones de transacciones— es el primer registro completo e inmutable de lo que ocurre cuando un Estado intenta sancionar una pieza de código permissionless.
Un equipo de la Universidad de Birmingham y la Universidad de Sídney (Liu, Ryan, Zhou y Berrang) midió esa ventana de principio a fin y publicó los resultados en «Evasion Under Blockchain Sanctions» (arXiv:2507.11721). Su hallazgo es una paradoja que todo equipo de cumplimiento debería asimilar: las sanciones funcionaron y fracasaron a la vez. El uso ordinario de Tornado Cash se desplomó más de un 70%. Mientras tanto, los delincuentes a los que apuntaban las sanciones apenas aflojaron el paso: blanquearon a través de los mismos contratos en el 78% de los grandes hackeos de Ethereum posteriores. Este artículo recorre el estudio completo: el método, las matemáticas, la evidencia on-chain y lo que todo ello significa para cualquiera que revise cripto por trabajo.
Qué puso realmente OFAC en la lista
La designación abarcó 170 direcciones de Ethereum que, en el momento de la sanción, sumaban 499 769 ETH —unos 983 millones de dólares—. Tornado Cash era el centro de gravedad: representaba el 44% de ese saldo inicial y, al final del periodo de observación, el 99% de lo que quedaba. Si quitas Tornado Cash, el resto de la lista cripto de OFAC es un error de redondeo. Para marzo de 2025, el conjunto sancionado había menguado hasta 145 579 ETH (unos 286 millones de dólares) a medida que los fondos se movían a direcciones nuevas y mediante ofuscación.
La dificultad es estructural. Tornado Cash no es una billetera que alguien pueda congelar. Es un conjunto de pools de mezcla de denominación fija: depositas 0,1, 1, 10 o 100 ETH y luego retiras la misma denominación a una dirección nueva, con una prueba de conocimiento cero que sustituye cualquier vínculo entre el depósito y el retiro. No hay operador al que citar ni bóveda que incautar. En total, Tornado Cash se ha usado para blanquear más de 7000 millones de dólares, incluidos más de 455 millones robados por el grupo norcoreano Lazarus. Sancionarlo fue menos como congelar una cuenta bancaria y más como declarar ilegal circular por un tramo de vía pública y esperar que el tráfico se detenga.
La idea central: de una lista negra a una puntuación de impurity
La principal contribución metodológica del estudio es abandonar la lista binaria de sí/no y sustituirla por una medida continua de cuán «sucia» está una dirección. Definen una impurity —la porción del saldo de una dirección que puede rastrearse hasta una fuente sancionada— y a partir de ella una puntuación de impurity entre 0 y 1:
φ(s, addr) = ℐ(s, addr)ℋ(s, addr)Aquí ℋ es el saldo de la dirección e ℐ la porción contaminada. Una puntuación de φ = 0 significa que no hay vínculo rastreable con fondos sancionados; φ = 1 significa que todo el saldo se remonta a ellos. Lo elegante es que esto encaja directamente en cómo ya funcionan las blockchains basadas en cuentas: la impurity se trata como una propiedad más del estado de una dirección, actualizada bloque a bloque. Cuando los fondos salen de una dirección, su impurity se reduce proporcionalmente; cuando llegan, el receptor hereda una parte proporcional:
ℐ(si+1, addrto) = ℐ(si, addrto) + ⌈ arecv · ℐ(si, addrfrom)ℋ(si, addrfrom) ⌉Como la actualización es incremental —se apoya en la función de transición de estado de Ethereum a medida que se procesa cada bloque—, corre en tiempo real. En hardware común, el algoritmo actualiza cada bloque nuevo en 0,07 ± 0,03 segundos y sostiene más de 1500 transacciones por segundo, cómodamente por delante del propio rendimiento de Ethereum. Esa velocidad es lo que convierte una curiosidad forense en algo que un área de cumplimiento podría ejecutar realmente en vivo.
La paradoja en un solo gráfico: el uso se hundió, el delito no
Las cifras de titular parecen una victoria limpia. Al comparar los 957 días posteriores a la sanción con un tramo igual de largo previo, cada métrica cayó con fuerza.
| Métrica | Acción | Pre-sanción | Post-sanción | Cambio |
|---|---|---|---|---|
| Transacciones | Depósito | 150 403 | 42 753 | −71,57% |
| Transacciones | Retiro | 139 404 | 44 283 | −68,23% |
| Direcciones únicas | Depósito | 39 397 | 9 175 | −76,71% |
| Direcciones únicas | Retiro | 58 567 | 20 734 | −64,60% |
| Volumen (ETH) | Depósito | 3,49M | 1,01M | −71,03% |
| Volumen (ETH) | Retiro | 3,27M | 1,08M | −66,80% |
El día de la designación hubo una estampida visible hacia la salida —el mayor día de retiros en la historia de la herramienta— cuando los usuarios comunes sacaron sus fondos en medio de la incertidumbre (el pico «P» de abajo).
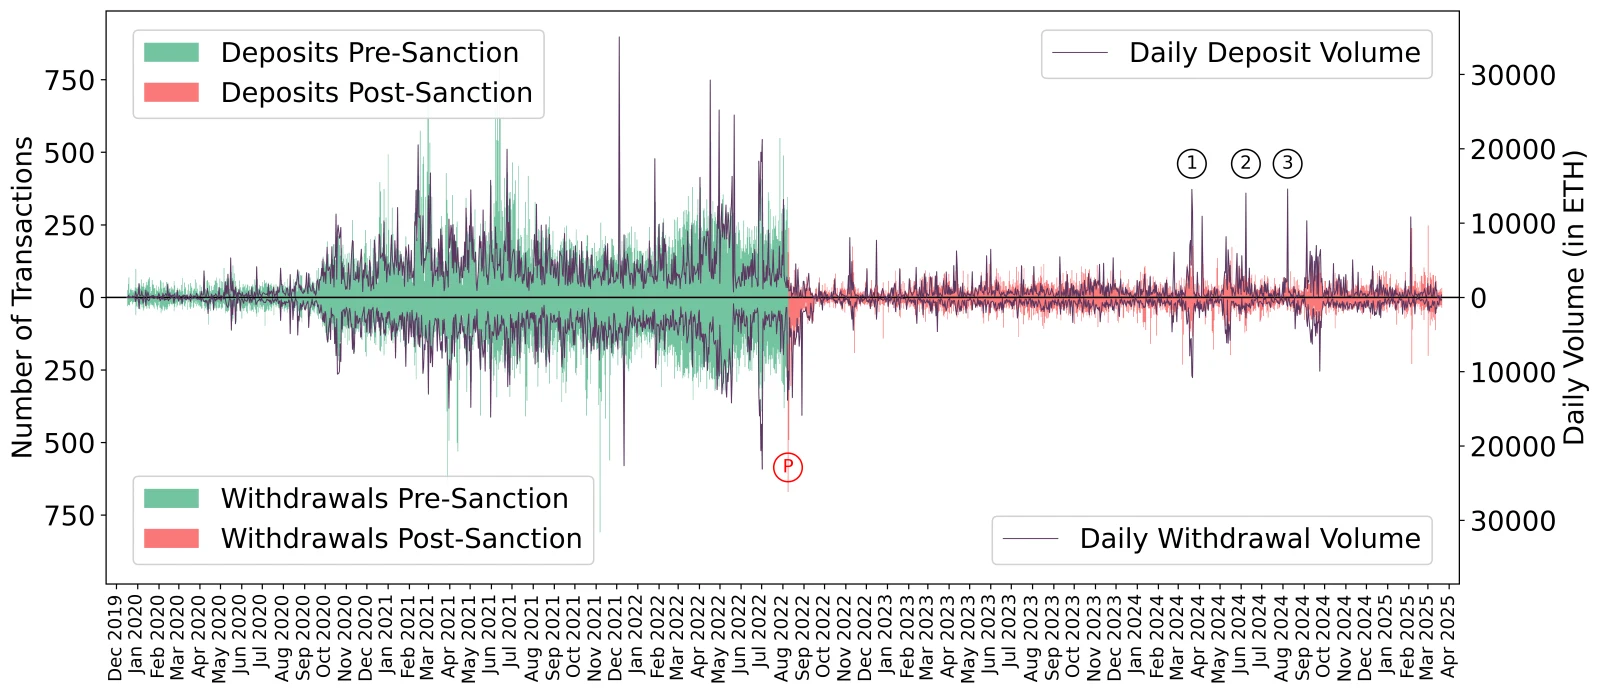
Ahora mira el lado derecho, tras el desplome. La actividad nunca llega a cero, y los picos más pronunciados posteriores no son ruido: cada uno es un solo actor. El pico ① es el atacante del puente Heco depositando 11 200 ETH en un día (77% del volumen de esa jornada). El pico ② es el atacante del puente Orbit con 12 930 ETH (92%). El pico ③ es el atacante del puente Nomad, cuyos 14 509 ETH supusieron el 99,5% del total del día. El mezclador se vació de usuarios legítimos y se rellenó con dinero robado.
Cruzar los datos con una base de grandes exploits de DeFi (pérdidas superiores a 100 000 USD) lo cuantifica. De 60 incidentes posteriores a la sanción con blanqueo activo, los atacantes enrutaron fondos por Tornado Cash en 47 —el 78,33%—. En aproximadamente la mitad de todos los incidentes maliciosos, el atacante además financió la operación inicial desde Tornado Cash, y en el 83% de esos casos las ganancias volvieron directamente allí. Para los actores a los que apuntaba la sanción, estar en la lista de OFAC no cambió casi nada.
Tres razones estructurales por las que una sanción a un contrato inteligente tiene fugas
El verdadero valor del estudio es diagnóstico. Aísla tres razones estructurales del fracaso de la aplicación, y cada una es una lección que va mucho más allá de un solo mezclador.
1. Una lista negra es binaria; el blanqueo es analógico
El modelo de OFAC es una lista de sí/no: una dirección está sancionada o no lo está. Esa binariedad se convierte trivialmente en arma mediante el dusting: enviar cantidades ínfimas de ETH contaminado a direcciones que no controlas, para que el cribado automático marque a personas inocentes. En las 48 horas siguientes a la designación, alguien retiró apenas 12 ETH del pool más pequeño de Tornado Cash y los roció sobre billeteras que en conjunto tenían más de 9 millones de ETH —un factor de amplificación superior a 750 000×—. Entre los objetivos estaban la Ethereum Foundation y grandes exchanges. El resultado inmediato fue una denegación de servicio sobre las herramientas de cumplimiento: front-ends como el de Aave, que usaban coincidencia ingenua de lista negra, empezaron a bloquear a usuarios sin culpa.
Los autores formalizan por qué cualquier esquema binario debe fallar aquí. Un clasificador útil necesita una regla de propagación: la contaminación debe propagarse de las direcciones sancionadas a aquellas a las que pagan. Pero una vez que existe esa regla, el dusting estratégico puede empujar el conjunto contaminado hacia toda la cadena:
lims→∞ | G(s) || ADDR | → 1Cuando casi toda dirección está «contaminada», la etiqueta pierde sentido, y a un servicio que cumple le queda una elección imposible: bloquear a todos (caída autoinfligida) o ignorar la lista (inútil). Una puntuación continua disuelve el problema. Una dirección que recibe 0,001 ETH de polvo frente a un saldo de 9000 ETH puntúa esencialmente cero; una que es 95% salida de mezclador puntúa cerca de uno. El artículo también muestra por qué los parches obvios —reglas por tiempo, por saltos, por umbral de valor o por umbral de porcentaje— tienen cada uno una evasión limpia o un ataque de dusting limpio. Solo una métrica continua ponderada por saldo resiste ambos.
2. La censura a nivel de bloque es parcial, y solo superficial
En teoría, los productores de bloques de Ethereum pueden negarse a incluir transacciones que toquen direcciones sancionadas. En la práctica, solo lo hace una minoría, y quienes lo hacen solo miran un salto de profundidad. De los 6,79 millones de bloques estudiados, solo el 19% fueron construidos por productores que aplicaban activamente OFAC, y hasta los estrictos filtraban únicamente depósitos y retiros directos.
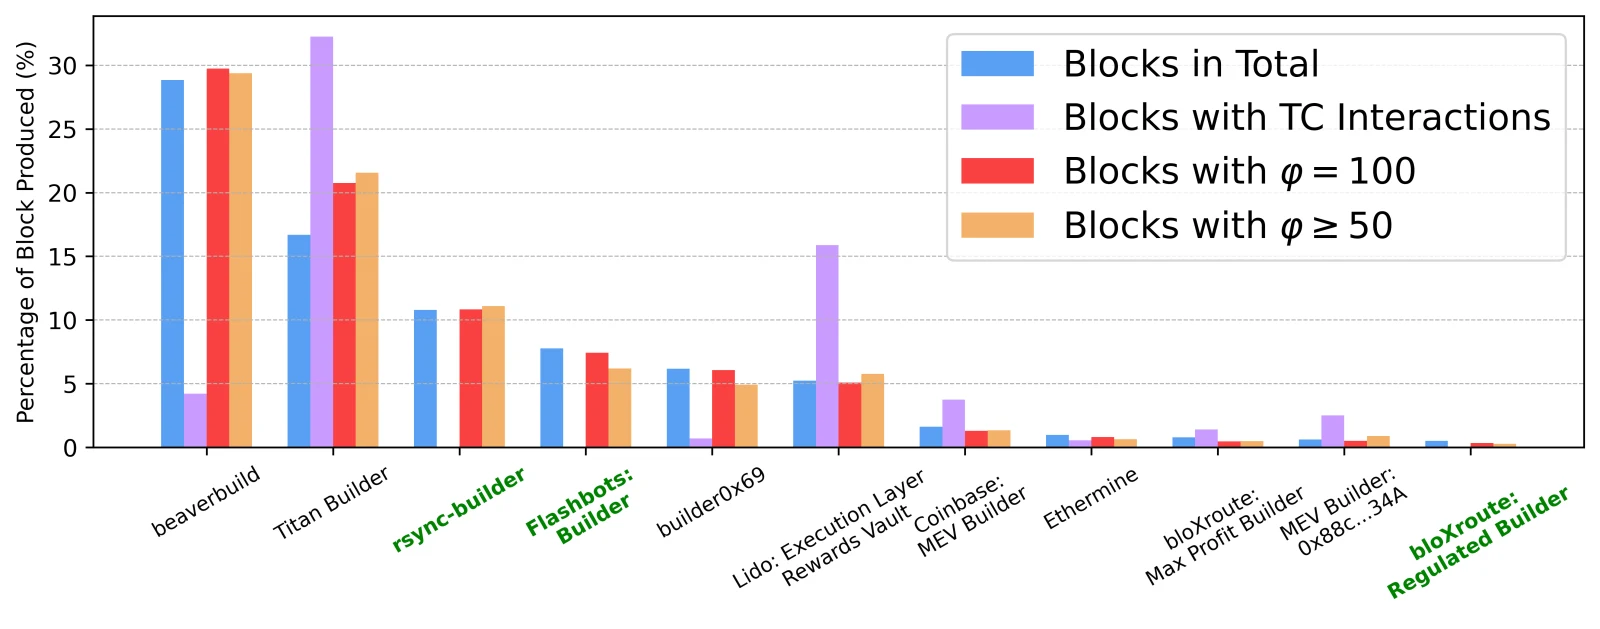
El caso más claro es rsync-builder, que produjo 734 343 bloques (10,81% de la muestra) sin una sola interacción directa con Tornado Cash —cumplimiento de manual—. Pero cuando los investigadores miraron los bloques con transacciones de direcciones que eran 100% salida contaminada del mezclador, rsync-builder los incluyó al 10,83% —básicamente su ritmo global de producción—. La misma historia con Flashbots y el constructor regulado de bloXroute. Bloquean rigurosamente el depósito en sí y luego dejan pasar cada transacción posterior que mueve el mismo dinero. Más de un millón de ETH fluyó por el mezclador sancionado mientras esta «aplicación» estaba nominalmente vigente. Parte incluso financió bots MEV que pagan a los constructores por el orden de las transacciones, es decir, a los constructores que cumplen se les pagó indirectamente con ganancias del mezclador.
3. La salida es todo un ecosistema, no una puerta
Una vez que el valor sale del mezclador, se dispersa por todo DeFi. Los investigadores cartografiaron adónde. Al analizar unas 67,94 millones de direcciones que podrían contener fondos derivados de Tornado Cash, hallaron que la contaminación es amplia pero superficial, y que lo que importa es la concentración.
| Puntuación impurity φ | N.º direcciones | Monto impurity ℐ | Saldo ℋ |
|---|---|---|---|
| 0% – 5% | 67 321 336 (99,08%) | 877 243 ETH (76,05%) | 127,7M ETH (99,62%) |
| 5% – 50% | 560 858 (0,83%) | 19 364 ETH (1,68%) | 224 988 ETH (0,18%) |
| 50% – 95% | 16 665 (0,02%) | 4 155 ETH (0,36%) | 5 833 ETH (0,00%) |
| 95% – 100% | 45 258 (0,07%) | 252 764 ETH (21,91%) | 252 813 ETH (0,20%) |
La conclusión de la tabla: el 99% de las direcciones expuestas lleva una contaminación insignificante (menos del 5%) —abrumadoramente billeteras calientes de exchanges que mezclan los fondos de todos—. Pero una porción diminuta —ese 0,07% que puntúa por encima del 95%— concentra casi el 22% de todo el valor contaminado. Una lista binaria te ahoga en el primer grupo; una puntuación de impurity te lleva directo al segundo.
¿Adónde va el dinero? Los exchanges descentralizados absorbieron alrededor del 27% del volumen contaminado, con dominio de Uniswap (33%) y 1inch (26%). Ambos publican políticas de cumplimiento de sanciones y filtran sus front-ends web, pero las llamadas directas a contratos on-chain pasan de largo esos filtros, y más del 86% de ese flujo se convirtió en stablecoins y tokens envueltos por fungibilidad.
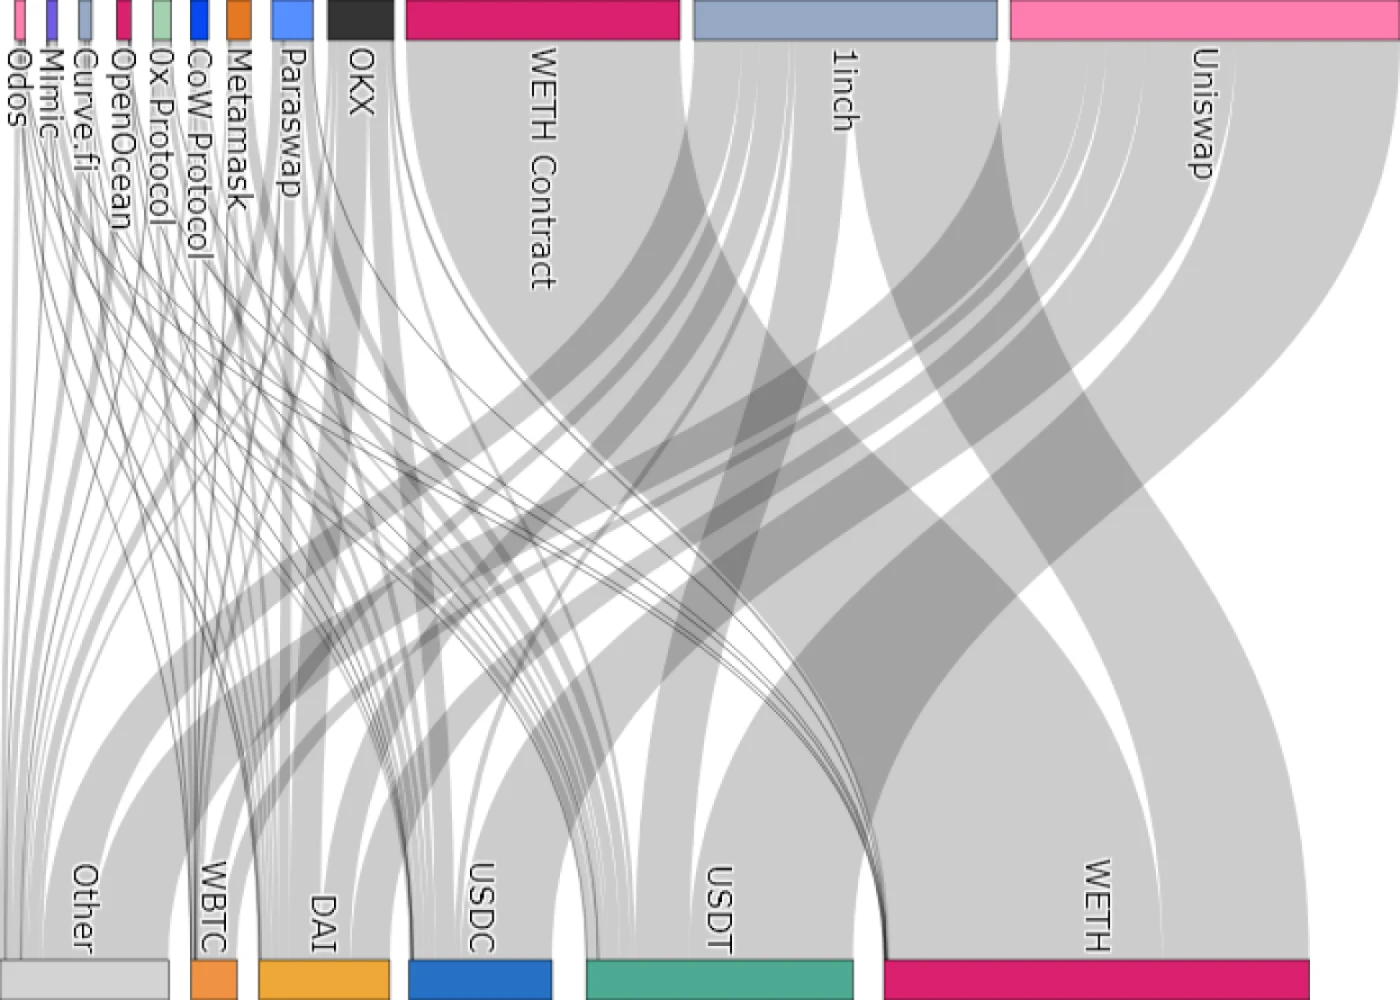
El detalle más incriminatorio tiene que ver con las stablecoins. USDT y USDC son emitidas por empresas estadounidenses y ambas contienen funciones blacklist on-chain capaces de congelar tenencias contaminadas. En todo el periodo, sobre todo el flujo de stablecoins derivado del mezclador que se rastreó, se congelaron exactamente 40 direcciones con USDT contaminado y 2 con USDC. Los blanqueadores trataron por igual los tokens congelables y los no congelables, porque supusieron correctamente que casi nunca se pulsaría el botón de congelación. La capacidad existía; la aplicación no.
Otro 32% del volumen contaminado salió de Ethereum por completo a través de puentes entre cadenas. Aquí el rastreo se vuelve genuinamente difícil: más de 20 puentes codifican las cadenas de destino y los destinatarios en metadatos inconsistentes y no estándar (la misma cadena la etiquetan de forma distinta puentes distintos), así que el equipo tuvo que construir parsers a medida para cada uno.
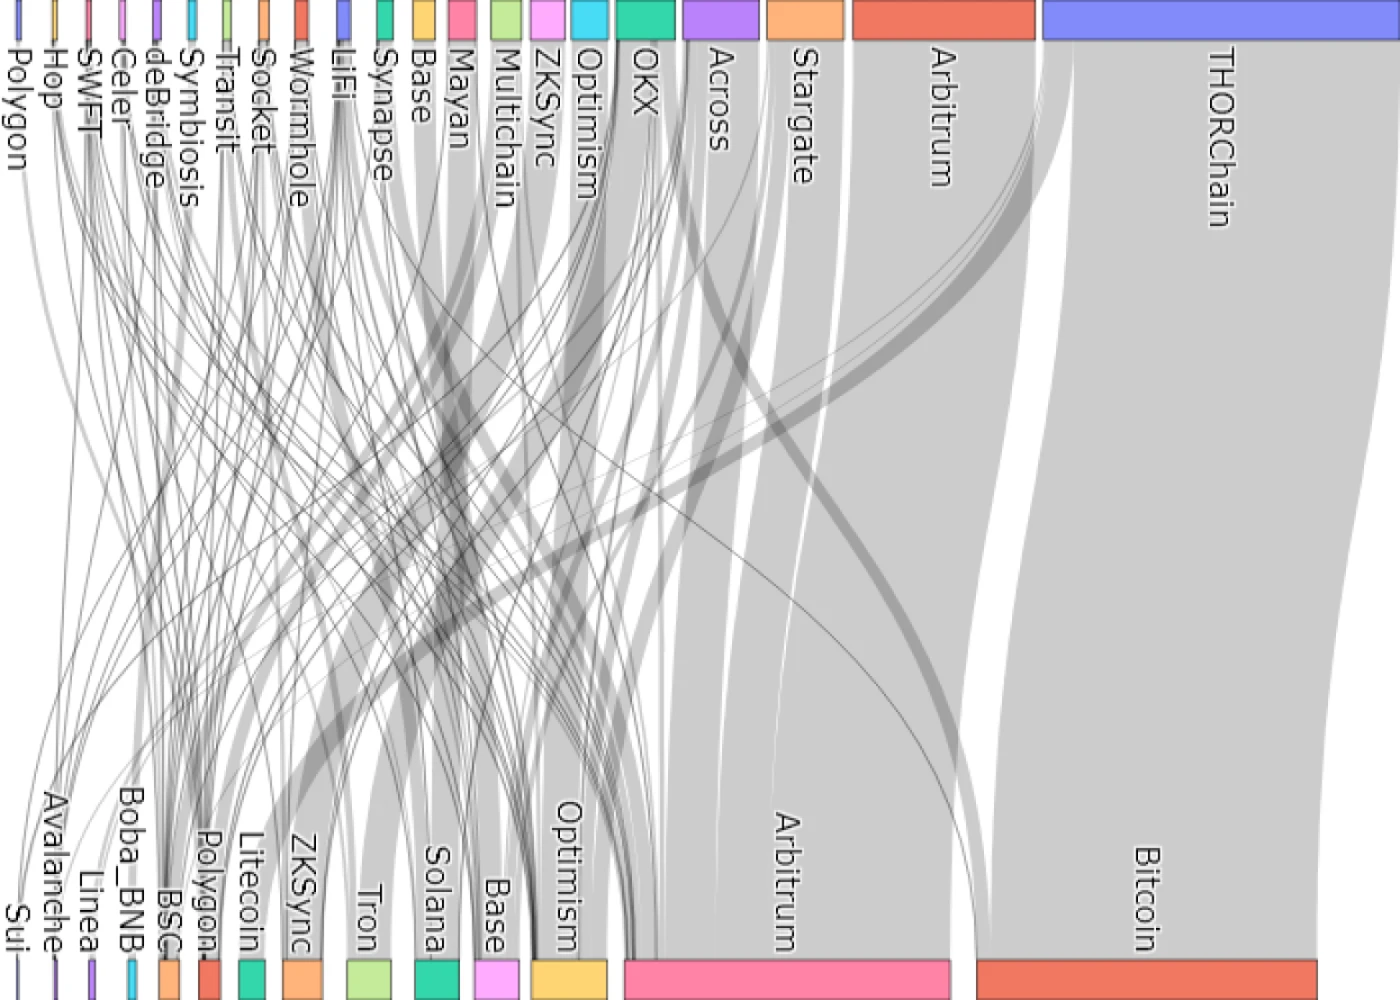
Bitcoin fue el principal destino individual (33% del volumen puenteado, el 96% de ello vía THORChain); más de la mitad fue a cadenas EVM y rollups Layer-2. Los motivos son prácticos: tolerancia al rollback (puentear hacia afuera reduce la probabilidad de una reversión del lado de Ethereum), ofuscación reforzada (cada salto y cada herramienta de privacidad multiplican la dificultad de rastreo —encadenar Ethereum → Bitcoin CoinJoin → de vuelta a Ethereum → Tornado Cash eleva exponencialmente el coste del rastreo de extremo a extremo—) y sencillamente comisiones más bajas y finalidad más rápida en las L2.
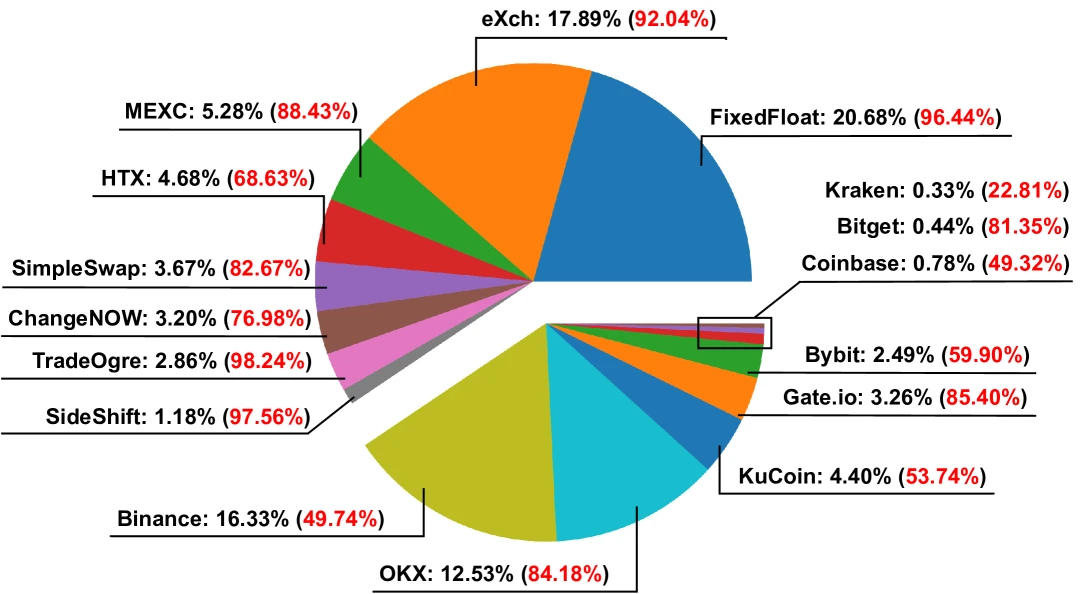
Los exchanges centralizados se llevaron alrededor del 10% del flujo contaminado. Dividir 16 CEX en grupos KYC y no-KYC reveló una señal clara: las plataformas no-KYC (FixedFloat, eXch, ChangeNOW y similares) no solo vieron grandes volúmenes contaminados, sino que recibieron depósitos con puntuaciones de impurity notablemente más altas, porque los controles de identidad débiles reducen las probabilidades de una congelación. Las plataformas reguladas en EE. UU. como Coinbase y Kraken mostraron la menor impurity, coherente con un cribado más estricto bajo la sanción.
Cómo se mueve realmente el dinero
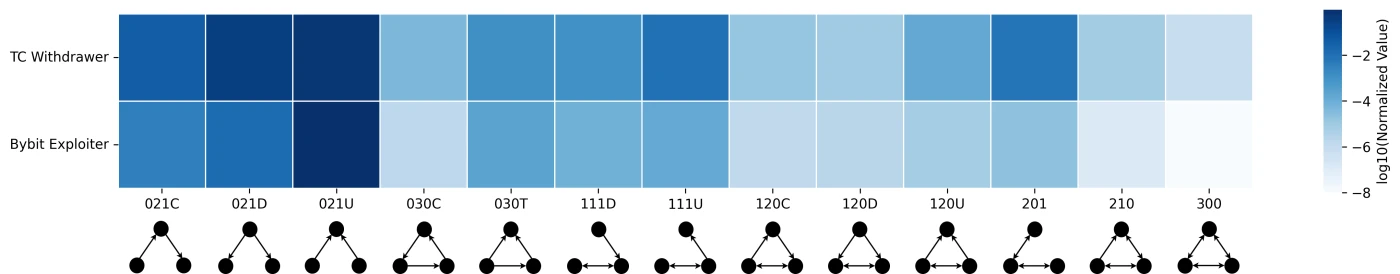
Como el estudio reconstruye los flujos de fondos en lugar de solo contar volumen, también saca a la luz las huellas de comportamiento del blanqueo, los patrones que un buen investigador aprende a reconocer.
El primero es split-and-merge (dividir y fusionar): los fondos se abren en abanico desde una dirección hacia muchas (motivo 021D), saltan por intermediarios de un solo uso (021C) y luego convergen de nuevo (021U). Está diseñado para derrotar el monitoreo que asume un número limitado de saltos o una ventana corta de blanqueo. Cuando los autores compararon los motivos de transacción de quienes retiran de Tornado Cash con los del atacante de Bybit —el mayor robo cripto registrado—, las huellas coincidieron.
El segundo es el depósito de prueba: antes de mover volumen real, el blanqueador envía una cantidad simbólica —digamos 0,1 ETH— a un exchange para ver si la cuenta queda marcada o los fondos congelados. Si no pasa nada, siguen transferencias mayores. Los investigadores hallaron este sondeo en una proporción llamativa de usuarios en plataformas con aplicación intensa: 39% en Binance, 49% en OKX, 48% en Gate.io, 47% en KuCoin, 75% en Railgun. En plataformas sin aplicación, los usuarios se saltaban la prueba y movían volumen de una sola vez. La propia cautela es una señal de detección: revela qué plataformas cree el blanqueador que están vigilando.
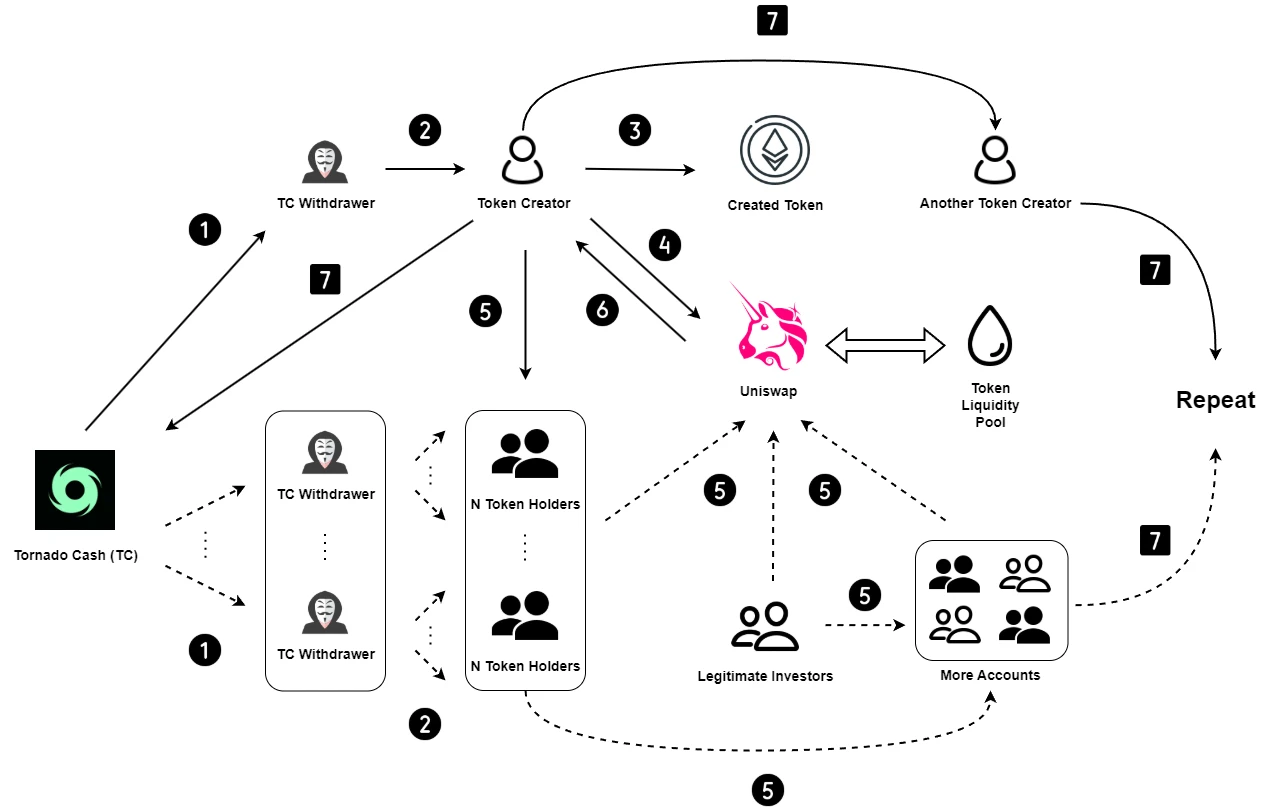
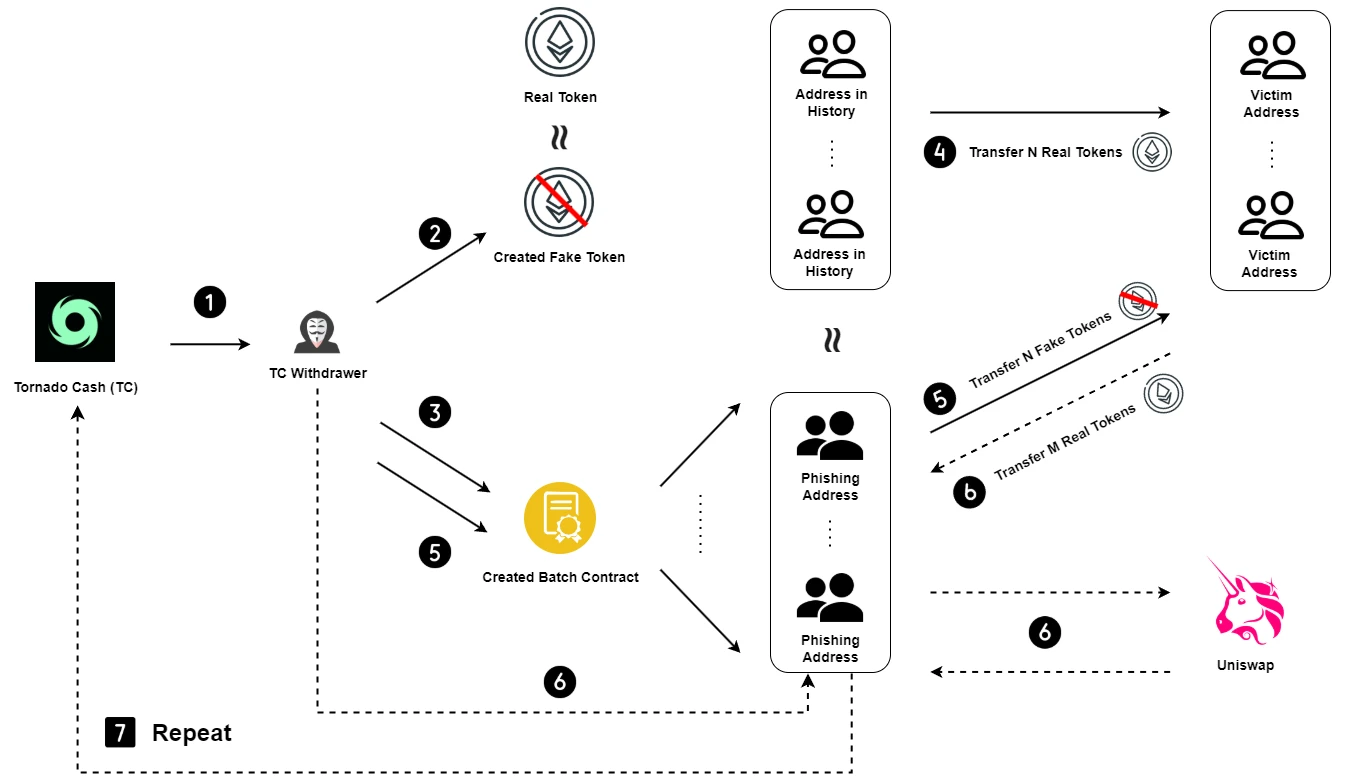
La misma liquidez contaminada alimenta también las estafas con tokens. El artículo documenta dos flujos completos construidos sobre retiros de Tornado Cash: los rug pulls (desplegar un ERC-20, sembrar un pool en Uniswap, atraer compradores y luego arrancar la liquidez —lo que además blanquea fondos al concentrarlos en una sola dirección—) y el phishing por envenenamiento de direcciones (desplegar tokens imitación y transacciones falsificadas para que la víctima copie una dirección maliciosa de su historial).
¿Funciona de verdad el rastreo? La prueba de Bybit
Un método de rastreo vale tanto como su precisión, así que los autores validaron el suyo contra el exploit de Bybit de febrero de 2025, usando una verdad de referencia aproximada de 12 394 direcciones vinculadas al atacante publicadas por Etherscan y Elliptic. Renderizado por su propia herramienta, el grafo de transacciones del exploit es la densa maraña roja de la portada de este artículo: no es caos artístico, sino miles de transferencias deliberadas diseñadas para agotar la paciencia de un analista.
| Verdad de referencia | Verdaderos positivos | Falsos pos. / Falsos neg. | Precisión | Exhaustividad |
|---|---|---|---|---|
| 12 210 direcciones | 9 045 | 221 / 3 165 | 97,61% | 74,08% |
Con un umbral conservador del 5%, el método alcanzó una precisión del 97,61% y una exhaustividad del 74,08%. Y los «falsos positivos» fueron instructivos: de 221, unos 118 eran contratos de servicio legítimos que el atacante utilizó, y los otros 103 eran direcciones nuevas del atacante ausentes de los conjuntos públicos, confirmadas a mano. En otras palabras, una vez corregida, la precisión efectiva se acerca al 100%, y la herramienta sacó a la luz direcciones del atacante que las listas de bloqueo comerciales habían pasado por alto.
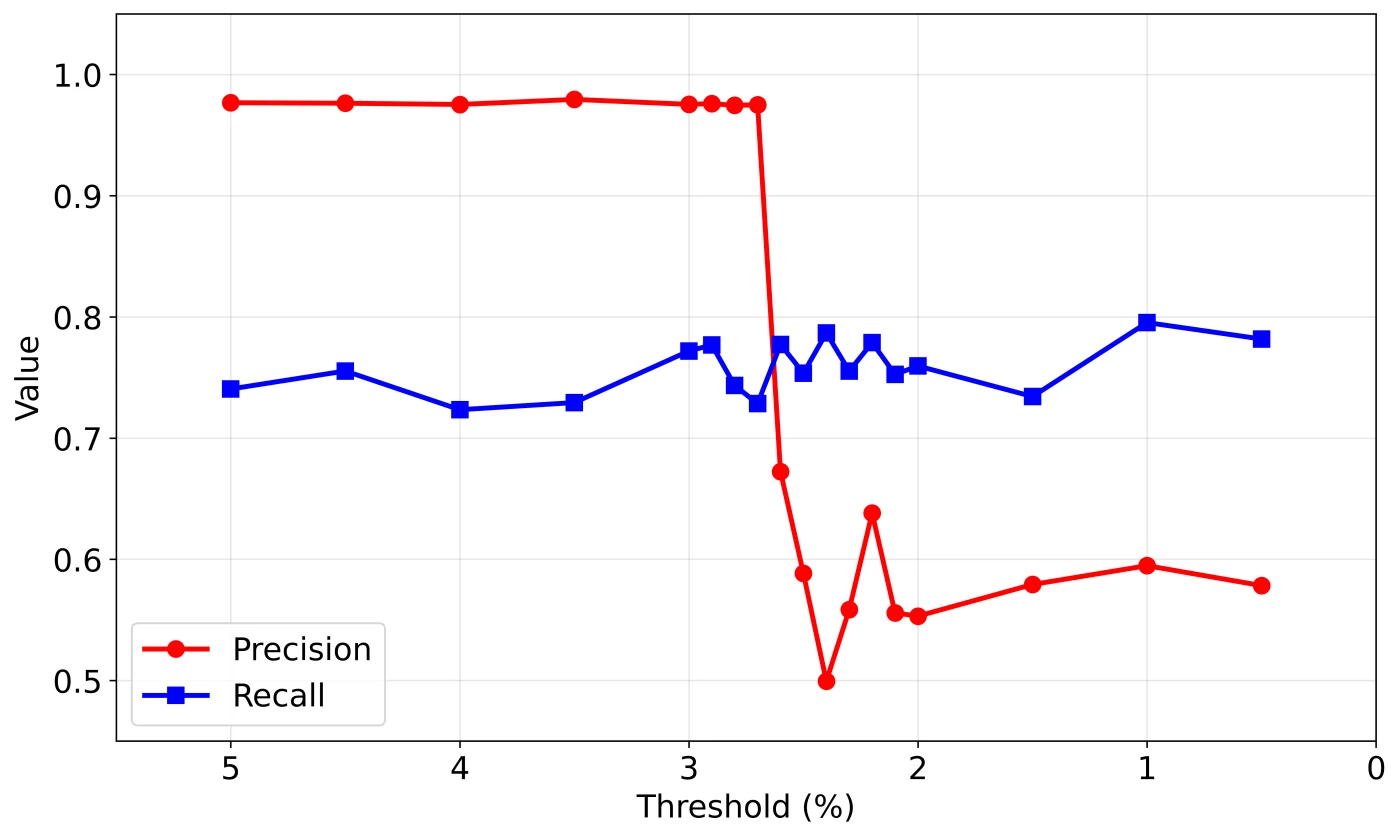
Los autores son francos sobre los límites. La exhaustividad del 74% refleja un umbral deliberadamente conservador y un enfoque en ETH nativo en lugar de tokens ERC-20, lo que deja una brecha para la evasión por «manipulación de saldo», en la que un actor cambia brevemente ETH contaminado por tokens a través de un pool de liquidez y de vuelta para diluir la puntuación. La cobertura entre cadenas depende de parsers escritos a mano que requieren mantenimiento a medida que evolucionan los puentes. Nada de esto socava el resultado central; solo traza la frontera para la próxima iteración.
Qué significa esto para los equipos de cumplimiento e investigación
Quítale el marco académico y el estudio se lee como un manual de campo de dónde se rompe el cribado. Cuatro conclusiones vale la pena llevar a la práctica.
- Sustituye las listas negras binarias por riesgo graduado. Una billetera no es «limpia» ni «sucia». Una puntuación de contaminación continua y ponderada por saldo resiste los ataques de dusting que rompen una lista de coincidencias, y permite fijar umbrales proporcionales en lugar de congelar a todos los que un duster decida envenenar.
- Criba el segundo salto, no solo el primero. Bloquear un depósito directo a un contrato sancionado es lo mínimo y, por sí solo, casi teatro. El blanqueo ocurre en lo que viene después del mezclador: los swaps, los puentes, las conversiones a stablecoins. Un monitoreo que se detiene en las interacciones directas vigila la puerta principal e ignora el pasillo.
- Trata lo entre cadenas como parte del alcance. Un tercio del flujo contaminado salió de Ethereum. Cualquier programa que no pueda seguir el valor a través de los puentes —analizando los metadatos idiosincrásicos de cada puente para recuperar la cadena y la dirección de destino— tiene un punto ciego justo donde apuntan los actores sofisticados.
- El comportamiento es evidencia. Los depósitos de prueba, los motivos split-and-merge, los picos repentinos de un solo actor hacia un mezclador «muerto»: son patrones reconocibles y cuantificables, no corazonadas. Integrados en el monitoreo, convierten una lista de congelación reactiva en detección proactiva.
La lección mayor es aleccionadora pero útil: sancionar un contrato inteligente puede suprimir el uso casual sin disuadir de verdad a los actores decididos a los que apunta, salvo que la aplicación se extienda aguas abajo y adopte un riesgo cuantitativo basado en la trazabilidad en vez de una lista de nombres. Ese es precisamente el terreno para el que está hecho el forense on-chain: puntuar la exposición, seguir los fondos por servicios y cadenas y reconstruir los flujos que una lista negra pasa por alto.
Match Systems trabaja este problema para exchanges, fondos y víctimas de robos cada día. Si tu equipo se enfrenta a un incidente activo o necesita rastrear adónde han ido los fondos, puedes enviar un caso a Match Systems.
Fuente: Endong Liu, Mark Ryan, Liyi Zhou, Pascal Berrang. «Evasion Under Blockchain Sanctions» (arXiv:2507.11721). Figuras y datos reproducidos del artículo con fines de comentario y análisis.
Populares
- Investigaciones Initia sufre una brecha de $3,27M debido a credenciales en la nube comprometidas
- Investigaciones TraitorTrader de Corea del Norte detrás del hackeo de $6.3 mil millones a Binance
- Investigaciones BitMart pierde $391,000 en medio de desafíos de personal y seguridad
- Investigaciones zkLink sufre una pérdida de $783,000 debido a un exploit de mensajes cross-chain
- Noticias El FBI vincula el robo a Binance con Corea del Norte
- Noticias Chainalysis revela acceso a datos de clientes
- Noticias Binance dice haber reservado US$6.340 millones tras el hackeo
- Investigaciones Chainalysis utiliza IA para rastrear $387M robados de Bitget
- Noticias Binance estima un incidente de seguridad de US$6.300 millones
- Investigaciones El hacker del puente Cysic envió $744K a Tornado Cash tras recibir una recompensa del 10%