


أجرى مختصّو Match Systems تحقيقًا في قضية أرسل فيها الضحية، نتيجة “هجوم غبار” (dandruff attack)، 50 ألف رمز USDT عن غير قصد إلى عنوان العملة المشفّرة للمحتال. ويمكن الاطّلاع على مزيد من المعلومات حول “هجمات الغبار” (dandruff attacks) في المقالة على الرابط.
عند تقدّم الضحية بالبلاغ، اتُّخذت أولًا تدابير عملية لوسم عنوان المهاجم بـ “stolen funds” في جميع محلّلات البلوكتشين الكبرى، وأُرسل أيضًا إخطار عاجل بانتماء عنوان المهاجم لأنشطة غير قانونية إلى جميع منصات تداول العملات المشفّرة الكبرى. وتزيد هذه التدابير من فرصة الحجب المؤقّت للأموال المسروقة عند إرسالها إلى المنصّات. إضافةً إلى ذلك، وُضع عنوان المهاجم، الذي أُرسلت إليه أموال الضحية، تحت مراقبة خاصة من Match Systems.
وبعد أيام قليلة من السرقة، بدأ المهاجم في تحريك الأموال المسروقة من عنوان سبق أن تلقّى وسم “stolen funds” بنسبة 100% نتيجة الإجراءات العملية لـ Match Systems.
ويوضّح التصوّر المخطّط العام لحركة الأموال المسروقة.
لنستعرضه بالترتيب.
1. من العنوان الأساسي، أرسل المهاجم الـ 50 ألف USDT المسروقة إلى العنوان التالي، الذي بدأت منه الحركة الدائرية للأموال المسروقة إلى 5 عناوين جديدة للمهاجم. وهكذا، حرّك المهاجم الأموال المسروقة تدريجيًا بين 5 عناوين في دائرة أكثر من 20 مرة. وبعد ذلك، خرجت الأموال المسروقة من حدود هذه الدائرة، متّجهةً إلى العنوان الجديد التالي.
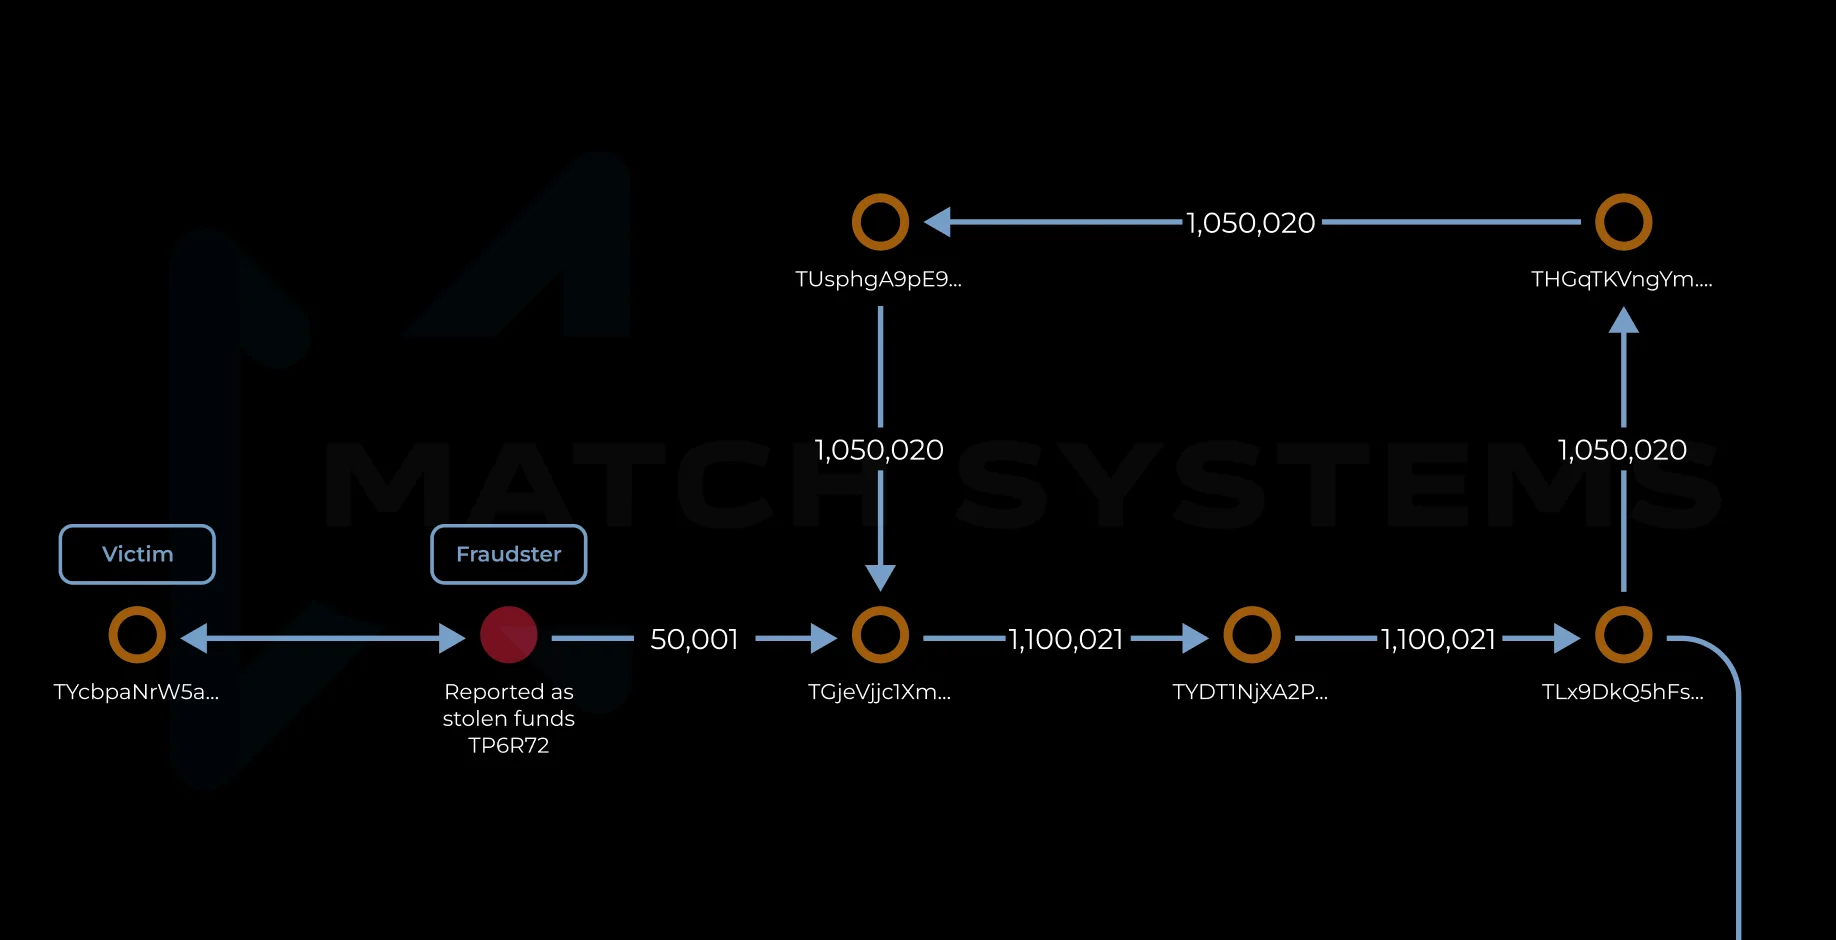
لم تُتِح الأفعال المذكورة أعلاه للمهاجم “غسل” الأموال المسروقة. فتركيب الأموال المستلَمة على العنوان بعد الخروج من “الدائرة” هو 100% “stolen funds”.
2. بعد الخروج من “الدائرة”، أرسل المهاجم الـ 50 ألف USDT المسروقة إلى سلسلة معاملات مغلقة طويلة مكوّنة من 50 عنوانًا جديدًا. وفي الجولة الثانية، حوّل المهاجم الأموال إلى المرحلة التالية.
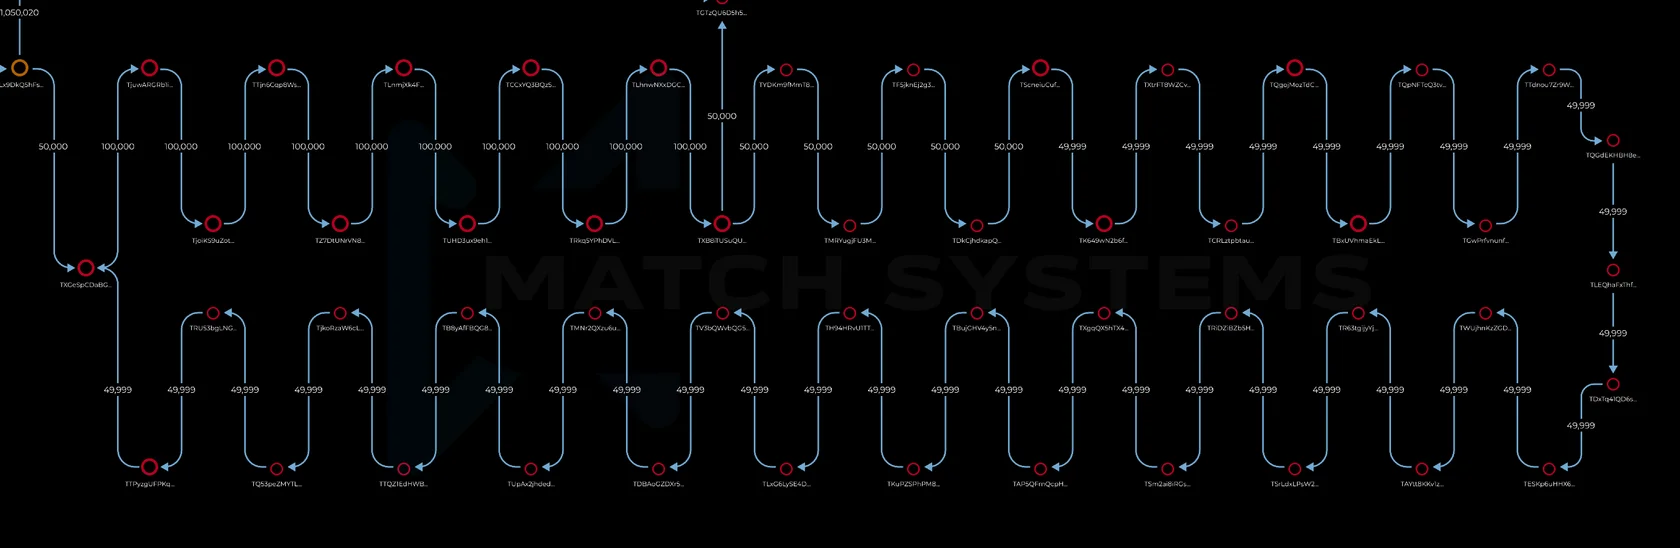
الأفعال المذكورة أعلاه أيضًا لم تُتِح للمهاجم “غسل” الأموال المسروقة. فتركيب الأموال المستلَمة على العنوان بعد الخروج من سلسلة معاملات طويلة هو 100% “stolen funds”.
3. بعد الخروج من سلسلة معاملات طويلة، خلط المهاجم الـ 50 ألف USDT المسروقة مع 50 ألف USDT أخرى على عنوان جديد واحد. وبعدها أرسلها بشكل منفصل بمقدار 50 ألف USDT إلى عنوانين جديدين وخلطهما مجدّدًا. ثم خلط المهاجم 100 ألف USDT مع 100 ألف USDT أخرى على عنوان جديد واحد (بعد أن تلقّى 200 ألف USDT على عنوان واحد).
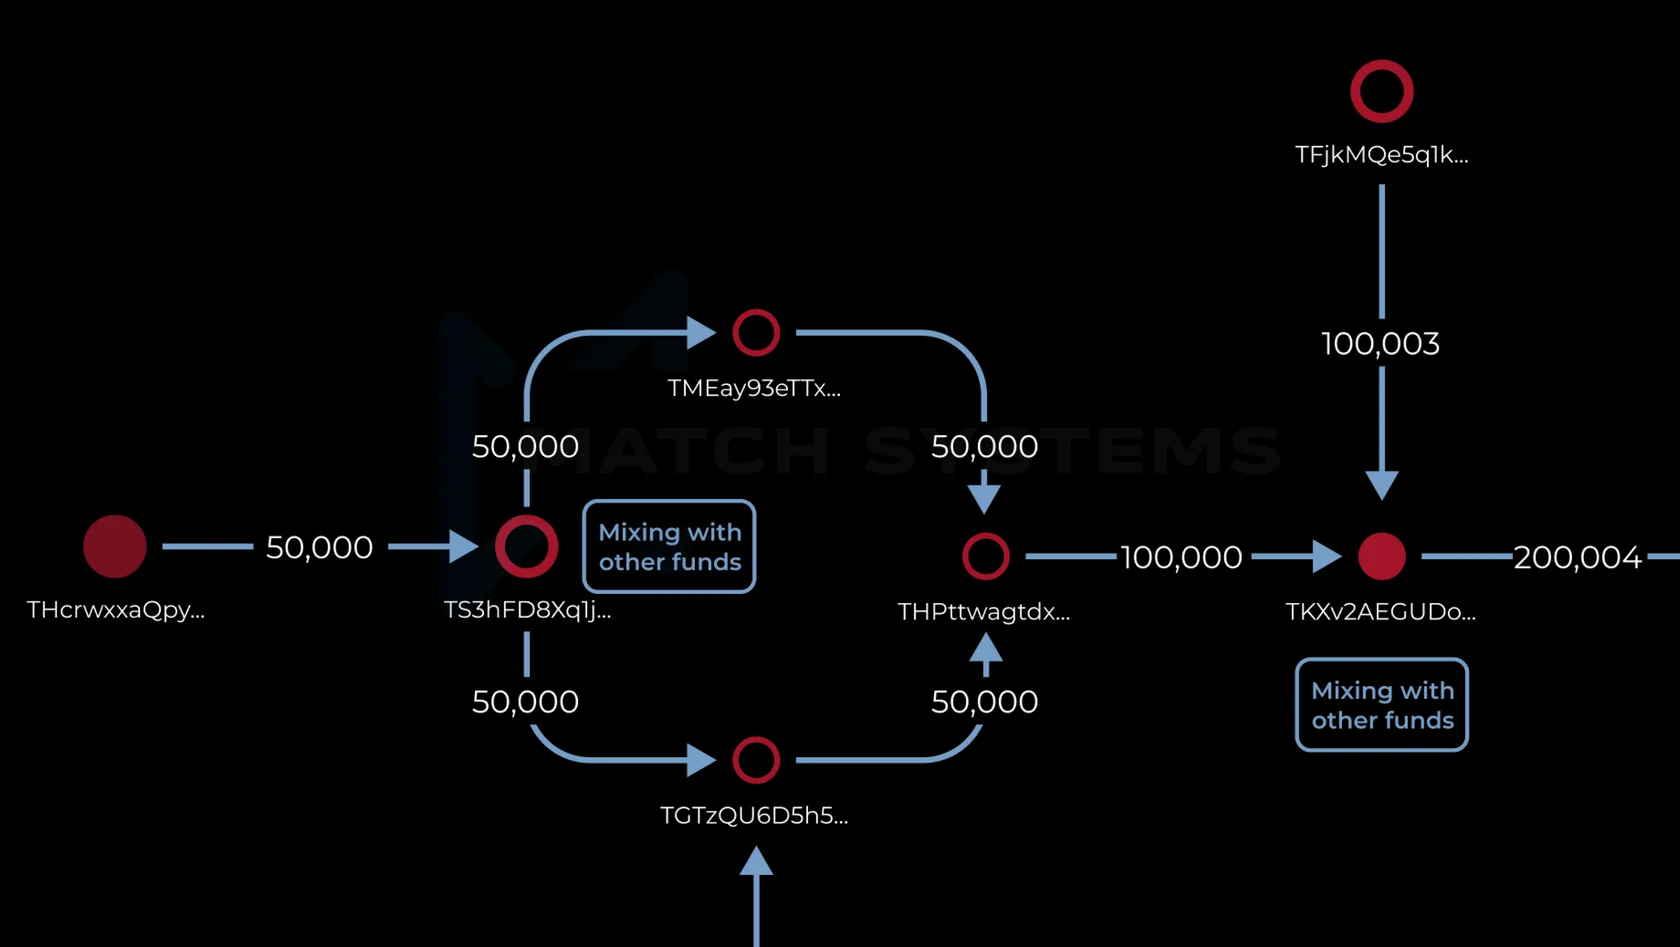
أتاحت الأفعال المذكورة أعلاه للمهاجم “غسل” الأموال المسروقة جزئيًا بدمجها مع أموال أخرى لم تكن موسومة بـ “stolen funds”. فتركيب الأموال المستلَمة على العنوان بعد الخروج من سلسلة المعاملات هذه هو 25% من “stolen funds”.
4. بعد الدمج، أُرسلت الـ 200 ألف USDT المستلَمة إلى بلوكتشين BitTorrent باستخدام “BitTorrent-Chain ERC20 Smart Contract”، حيث قُسّمت الأموال مجدّدًا إلى الـ 50 ألف USDT الأصلية وأُضيفت للخلط 150 ألف USDT، وأُعيد تحويلها إلى بلوكتشين Tron إلى عنوانين جديدين.
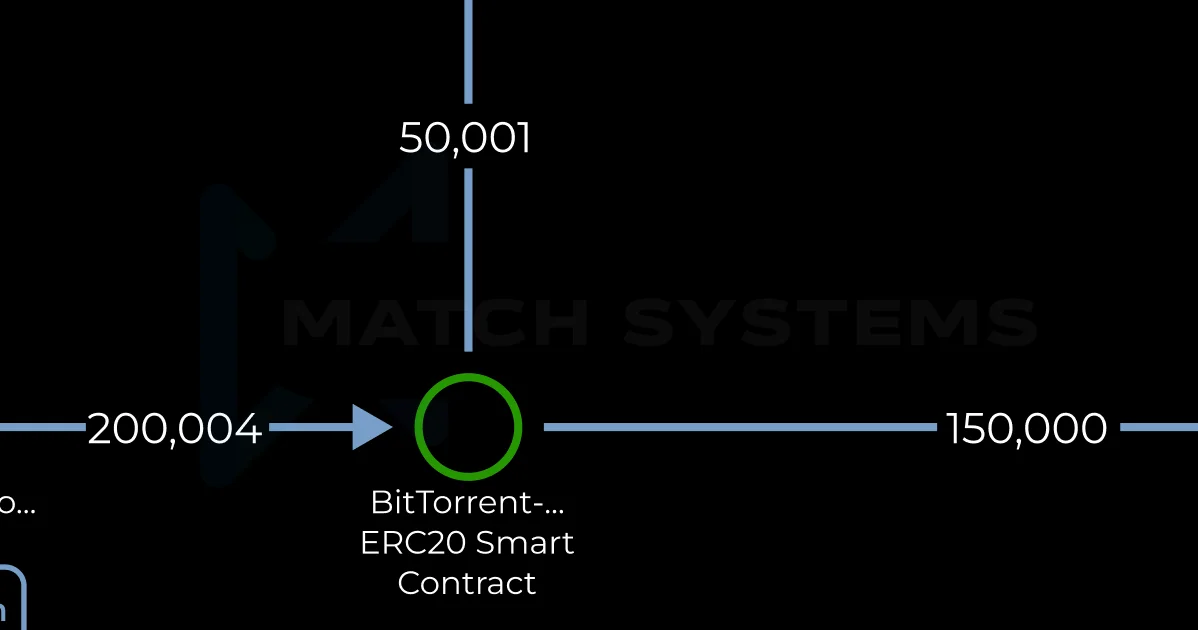
أتاحت الأفعال المذكورة أعلاه للمهاجم “غسل” الأموال المسروقة بالكامل بتمريرها عبر بلوكتشين آخر (وكثيرًا ما يستخدم المهاجمون هذه التقنية لإخفاء آثار الجريمة بسرعة). فتركيب الأموال المستلَمة على العنوان بعد الخروج من بلوكتشين BitTorrent هو 0% “stolen funds”.
5. بعد إتمام التحويل عبر السلاسل (بعد الخروج من جسر BitTorrent عائدًا إلى بلوكتشين Tron)، أرسل المهاجم الـ 50 ألف USDT المسروقة إلى دائرة واحدة مكوّنة من 5 عناوين جديدة، وبعدها خلطها مع 100 ألف USDT أخرى داخل الدائرة وأخرج 50 ألف USDT من الدائرة إلى عنوان جديد بشكل منفصل.
6. بعد الخروج من الجولة التالية من التحويلات، أُرسلت الـ 50 ألف USDT المسروقة إلى العنوان النهائي، حيث خُلطت الأموال مجدّدًا مع 150 ألف USDT أخرى كانت قد خرجت سابقًا من بلوكتشين BitTorrent (ذُكر ذلك في الفقرة 4). ثم أُرسلت الأموال بمقدار 200 ألف USDT إلى خدمة الإقراض للعملات المشفّرة “JustLend.org“.
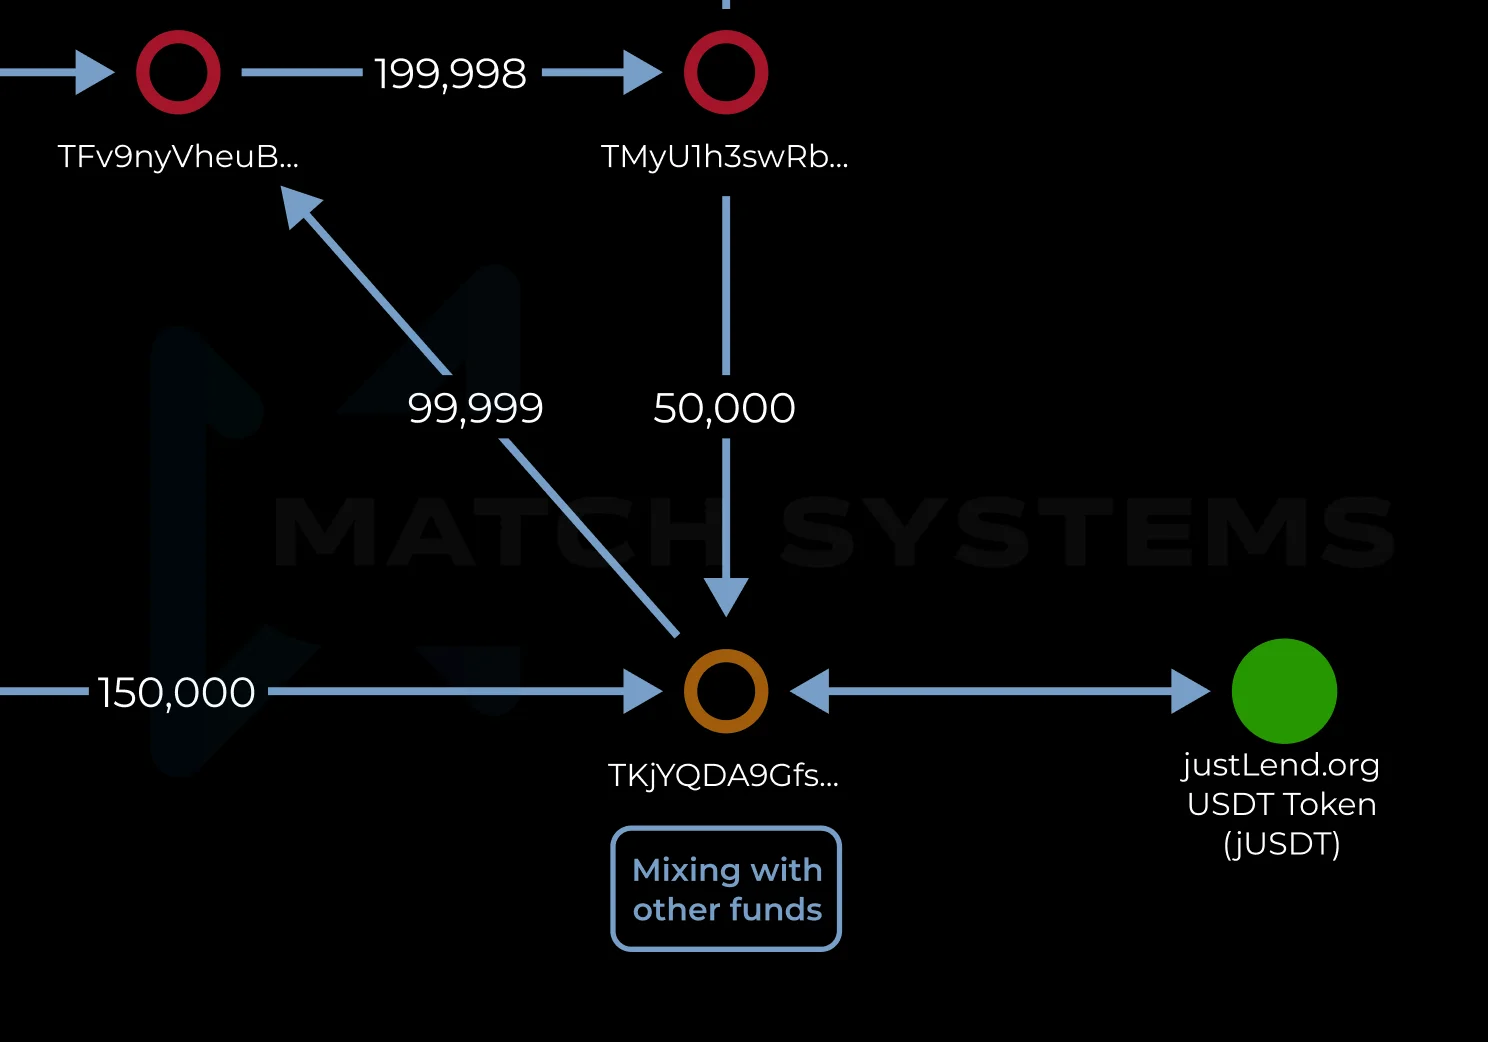
ونتيجةً لذلك، بقيت الأموال المسروقة “نظيفة”. فتركيب الأموال المستلَمة على العنوان بعد الخروج من سلسلة المعاملات هذه هو 0% “stolen funds”.
في هذه المقالة، وباستخدام مثال واقعي، جرى النظر في أساليب مختلفة يستخدمها المهاجمون في “غسل” الأموال المسروقة وسحبها. وهذه القائمة ليست شاملة، إذ توجد أساليب أخرى تنطوي على استخدام خلّاطات العملات المشفّرة، وخدمات المبادلة، وتمرير الأموال عبر منصات تداول العملات المشفّرة أو خدمات الصرف ذات المستوى المنخفض من رقابة AML، وغيرها. وتُقدَّم هذه المعلومات لأغراض إعلامية فقط ولا ينبغي استخدامها لأغراض غير قانونية. ولا يتحمّل كاتب المقالة مسؤولية الاستخدام والتطبيق اللاحق للمعلومات المقدَّمة.
الأكثر رواجًا
- التحقيقات OFAC يفرض عقوبات على 10 أشخاص بسبب سرقة 40 مليون دولار من أجهزة الصراف الآلي باستخدام العملات المشفرة
- مخططات الاحتيال جسر GIWA المزيف يسرق 2 مليون دولار من الإيثر من مستخدمي DYORSWAP
- المقالات كيف يساعد الذكاء الاصطناعي مفتوح الأوزان في اكتشاف ثغرات الشيفرة
- التحقيقات تطبيق FomoPeek على iOS سرق 579 ألف دولار من USDT عبر استغلالات في النواة
- الأخبار Bitget تؤكد اختراقًا بقيمة 351.6 مليون دولار
- التحقيقات كيف يغيّر الذكاء الاصطناعي الهجمات على خدمات العملات المشفرة
- الأخبار Bitget: تقارير عن اختراق محتمل بقيمة 170 مليون دولار
- التحقيقات هاكرز القبعات البيضاء يستغلون ثغرة في Liquid Network لسرقة 320 مليون دولار من BTC
- التحقيقات Symbiosis تستعيد 15 بيتكوين بعد اختراق جسر Bitcoin
- التحقيقات Blockstream يرفض دفع الفدية بعد اختراق شبكة Liquid وسرقة 320 مليون دولار