


بحلول أغسطس 2026، لم يعد استخدام الذكاء الاصطناعي في الهجمات على شركات العملات المشفرة تهديداً نظرياً. نرى ذلك مباشرة في عملنا التحقيقي: ما زالت بنية الحوادث كما هي، لكن إعداد الهجوم أصبح أقل تكلفة، والتواصل مع الضحية أكثر إقناعاً، والفترة بين أول اتصال وسحب الأصول أقصر.
الفكرة الأساسية التي نريد توضيحها هي أن الأمر لا يتعلق بتعلّم الذكاء الاصطناعي اختراق البلوكشين، بل بالأتمتة الصناعية للهجمات على الثقة والهوية وإجراءات الموافقة على العمليات. هذان أمران مختلفان جذرياً، والخلط بينهما يعيق بناء دفاع مناسب.
لماذا تُعد خدمات العملات المشفرة هدفاً ذا أولوية
تجمع شركات العملات المشفرة عدة خصائص تجعل الهجمات المدعومة بالذكاء الاصطناعي مربحة على نحو خاص.
أولاً، حجم الضرر المحتمل. قد يؤدي اختراق حساب واحد أو مفتاح واحد أو إجراء توقيع واحد إلى خسارة مئات الملايين من الدولارات. فقد بلغت سرقة منصة Bybit وحدها في فبراير 2025 نحو 1.5 مليار دولار، ونسب مكتب التحقيقات الفيدرالي المسؤولية عنها رسمياً إلى نشاط كوري شمالي.
ثانياً، اتساع دائرة الموظفين الذين يمكنهم الوصول إلى البنية التحتية الحرجة: المطورون، وفرق DevOps، ومهندسو الأمن، والخزانة، والامتثال، والدعم، والإدارة. كل منهم نقطة دخول مستقلة.
ثالثاً، الاعتماد على خدمات خارجية: المنصات السحابية وGitHub وSlack وTelegram وZoom ومزوّدو التوقيع المتعدد وحلول حفظ الأصول. كثيراً ما يأتي الهجوم عبر تكامل موثوق بدلاً من هجوم مباشر.
رابعاً، الفرق الموزعة والتوظيف عن بُعد، حيث تصبح الهوية الرقمية للموظف الدليل الرئيسي على هويته، وبالتالي الهدف الرئيسي.
خامساً، سرعة انتقال الأصول المسروقة. في عملنا، تقع أولى التحركات المهمة للأصول خلال ساعات من السرقة، بينما تضيق نافذة الاستجابة الفعلية إلى عشرات الدقائق، وهي مدة لا تتوافق مع إجراءات التصعيد اليدوية.
كيف يعمل الذكاء الاصطناعي داخل الهجوم نفسه
نادراً ما يحل الذكاء الاصطناعي محل التقنيات التقليدية؛ فهو يندمج في سلسلة الهجوم القائمة ويرفع كفاءة كل مرحلة تقريباً.
في مرحلة الاستطلاع، تجمع النماذج اللغوية خلال دقائق ملفاً منظماً عن الموظف: منصبه، ومسؤولياته، والتقنيات التي يستخدمها، ومستوى الوصول المحتمل، وزملاءه، وأسلوب تواصله. ولا يحصل المهاجم على ضحية مجردة، بل على وصف لسير عمل محدد يستطيع التسلل إليه.
في مرحلة الاختراق، نرى بصورة متزايدة أسلوب ClickFix: يُدفع الضحية إلى نسخ أمر وتنفيذه بنفسه في الطرفية، بذريعة «إصلاح» ميكروفون Zoom أو إتمام التحقق أو تثبيت تحديث. يتجاوز ذلك قسماً كبيراً من وسائل الحماية، لأن المستخدم نفسه ينفذ الإجراء الخبيث على جهاز موثوق. ويولّد الذكاء الاصطناعي هنا سياقاً تقنياً مقنعاً يدفع المهندس أو المطور إلى الاستجابة بمهنية بدلاً من الحذر.
وثمة تحول تقني آخر يتمثل في برمجيات خبيثة تستدعي نموذجاً لغوياً أثناء التنفيذ. فلا يكون جزء من منطقها مثبتاً في الشيفرة، بل يُطلب ديناميكياً: ما البيانات التي تُجمع، وما الأوامر التي تُنفّذ، وكيف تُعدّل شيفرتها الذاتية. والنتيجة العملية لخدمة العملات المشفرة مباشرة: يفقد الكشف القائم على التواقيع فعاليته لأن العينة تتغير من تشغيل إلى آخر. ويخلق ذلك أكبر خطر على محطات عمل المطورين وفرق DevOps ومشغّلي المحافظ.
ومن فئات الهجمات المهمة تجاوز المصادقة متعددة العوامل عبر سرقة رموز الجلسات. فكثيراً ما لا يحتاج المهاجم إلى كلمة المرور أو العامل الثاني؛ يكفي اعتراض جلسة نشطة بعد أن يكون الموظف قد أتم المصادقة. ثم تُنفّذ الإجراءات باسم حساب شرعي سبق التحقق منه، وتبدو اعتيادية للنظام.
الهوية الاصطناعية: التسلل عبر الثقة
نرى أن الاتجاه الأخطر هو الهوية الاصطناعية. تتيح الأدوات التوليدية إنشاء صور وفيديو وصوت ووثائق وملفات شخصية متكاملة تكفي لانتحال هوية مدير أو مستثمر أو عميل أو مرشح لوظيفة أو ممثل لطرف مقابل.
لا ينشأ الخطر الأساسي من عنصر منفرد، بل من الجمع بين القنوات: الانتقال من محادثة في تطبيق مراسلة إلى البريد الإلكتروني، ثم إلى مكالمة فيديو، ثم تأكيد صوتي ووثيقة مرفقة. تبدو كل إشارة موثوقة بمفردها، لكنها مجتمعة تصنع بيئة تواصل اصطناعية بالكامل. وفي التحقيقات في هذه الحوادث نرى أن الثقة لم تنشأ عن استغلال تقني، بل عن حساب مخترق لشخص حقيقي وبيئة اجتماع مرئي مقنعة، وصولاً إلى فيديو مولّد في الوقت الحقيقي يحاكي شخصاً يعرفه الضحية.
القاعدة العملية التي نوصي باعتمادها هي أن مكالمة الفيديو والصوت لم يعودا دليلاً مستقلاً على الهوية عند إجراء عمليات ذات أهمية مالية.
 هوية مزيفة
- المراسلة والبريد الإلكتروني
- مكالمة فيديو
- تأكيد صوتي
- مستند مرفق
 المراسلة والبريد الإلكتروني
 مكالمة فيديو
 تأكيد صوتي
 مستند مرفق
موظف اصطناعي بدلاً من موظف مخترق
يمتد المنطق نفسه إلى سيناريو يُستخدم فيه الذكاء الاصطناعي لا للخداع من الخارج، بل للحصول على وصول داخلي عبر التوظيف. يكون المشغّل في بلد ثالث، ويستخدم هوية مسروقة لمواطن من دولة أخرى، ويحصل على وظيفة عن بُعد بصلاحيات وصول مرتفعة في شركة غربية. وتُنشأ السيرة الذاتية وقصة التغطية والمقابلة التقنية وحتى التزييف العميق المباشر أثناء المقابلة وتُدار كلها بأدوات الذكاء الاصطناعي.
بعد التوظيف، يصبح هذا «الموظف» داخل النطاق الأمني بالفعل: لديه بيانات اعتماد شرعية ووصول إلى المستودعات البرمجية والبنية التحتية، وأحياناً إلى عمليات متعلقة بالمحافظ. ويُنفّذ الاختراق اللاحق من الداخل، ويبدو لأنظمة الأمن نشاطاً اعتيادياً لمتخصص جرى توظيفه.
إن التغيير في نموذج التهديد جوهري. يجب أن تراعي الشركة ليس فقط احتمال اختراق موظف، بل أيضاً احتمال أن يصبح المهاجم نفسه موظفاً. وبالنسبة لخدمة العملات المشفرة، يعني ذلك أن التوظيف لم يعد إجراءً يخص الموارد البشرية وحدها، بل أصبح جزءاً من النطاق الأمني.
الهجوم على عملية التوقيع
لا يرتبط الخطر الأساسي دائماً بسرقة المفتاح الخاص. فكثيراً ما يكون الهدف دفع موظف مخوّل إلى توقيع عملية خبيثة بنفسه. ويُستخدم الذكاء الاصطناعي هنا لمحاكاة الزملاء وتزوير المراسلات الداخلية وتبرير الاستعجال في التحويل وصنع سياق زائف للمعاملة.
أظهر حادث Bybit خطورة هذه الفئة من التهديدات: اختُرقت بنية تحتية مرتبطة بعملية توقيع متعدد، ثم تمكن المهاجم من تغيير منطق العملية وسحب الأصول من محفظة باردة. تقنياً، رأى الموقّع شيئاً على الشاشة، لكنه أجاز شيئاً آخر فعلياً؛ فقد حدث الاستبدال على مستوى عرض المعاملة، لا على مستوى المفتاح.
الخلاصة التي نعدّها الأهم هي أن التوقيع المتعدد يحمي من اختراق مفتاح واحد، لكنه لا يحمي تلقائياً من اختراق عملية اتخاذ القرار. وعلى الموقّع ألا يتحقق من وصف العملية الذي تعرضه الواجهة، بل من تمثيل مستقل لمعاملاتها الفعلية: عنوان المستلم والمبلغ والعقد المستدعى.
لماذا لم تعد المؤشرات المألوفة فعالة
فقدت مجموعة من العلامات التي اعتمدت عليها فرق الأمن تاريخياً موثوقيتها. لم تعد ركاكة لغة الرسالة مؤشراً. ولم يعد وجود اتصال فيديو دليلاً على الهوية. ولا يعني اجتياز المصادقة متعددة العوامل أن الموظف هو من يستخدم الجهاز. ولا يعني اجتياز التحقق بصورة ذاتية أن صاحب الوثيقة الحقيقي أمام النظام. ولا يعني استخدام حساب مؤسسي أن مالكه الشرعي هو من يتصرف.
تؤكد تحقيقاتنا ذلك: في معظم الحوادث الكبيرة خلال العام الماضي، لم تكن الثغرة التقنية الحلقة الحاسمة، بل كان استغلال الثقة هو الحلقة الحاسمة.
الذكاء الاصطناعي في جانب الدفاع
من الخطأ تصوير الذكاء الاصطناعي بوصفه أداة للمهاجم حصراً. فالتقنية نفسها التي توسّع نطاق الهجمات تمنح الدفاع قدرة لم تكن متاحة من قبل: بناء خط أساس للسلوك الطبيعي ورصد الانحرافات عنه في الوقت الحقيقي.
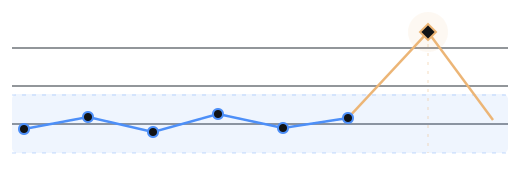
يعمل النموذج العملي على النحو التالي: يراقب نظام تعلّم آلي العمل الطبيعي للشركة لعدة أسابيع أو أشهر؛ متى يدخل الموظفون ومن أي أجهزة وشبكات ومناطق جغرافية، وما الترتيب المعتاد للإجراءات، وسرعة تنفيذ العمليات، وشكل الوصول المعتاد إلى واجهات API، ومن يبدأ التحويلات ومتى، وكيف تُعتمد المعاملات. ويتكوّن تدريجياً ملف سلوكي خاص بالمنظمة ولكل دور مهم فيها.
بعد ذلك يعمل النظام بصورة استباقية. وعند ظهور شذوذ، مثل دخول من جهاز جديد مباشرة بعد نجاح المصادقة متعددة العوامل، أو تسلسل غير معتاد لإجراءات في خدمة SaaS، أو وصول إلى بنية المحافظ في وقت غير مألوف، أو تغيير مفاجئ في إعدادات السحب أو قائمة الموقّعين، أو طفرة نشاط لحساب لا تتفق مع ملفه المعتاد، يُولَّد تنبيه ويمكن تعليق العملية الحرجة إلى حين التأكيد اليدوي.
تكمن قيمة هذا النهج تحديداً في أنه لا يحاول «اكتشاف الذكاء الاصطناعي» عند نقطة الدخول. بل يفترض أن المهاجم سيصل في نهاية المطاف إلى الداخل ببيانات اعتماد شرعية، وينقل نقطة الكشف إلى سلوك جلسة جرى توثيقها بالفعل. لا تهم هنا ركاكة الرسالة أو جودة التزييف العميق أو إقناع قصة التغطية؛ المهم فقط أن إجراءات الحساب انحرفت عن خطه التاريخي المعتاد.
ليس هذا بديلاً عن التدابير الإجرائية، بل تعزيزاً لها. تسد تحليلات السلوك تحديداً الفجوة التي تخلقها الهويات الاصطناعية والجلسات المسروقة: فهي لا ترى «من يدّعي أنه الشخص الذي يقول إنه هو»، بل «ما الذي يفعله هذا الحساب فعلياً، ومدى شبهه بسلوكه المعتاد».
 تنبيه

أين يحتفظ الدفاع بأفضليته
يغيّر الذكاء الاصطناعي أيضاً مرحلة ما بعد الاختراق: تُجزّأ الأصول المسروقة وتُحوّل، وتمر عبر جسور بين السلاسل ومنصات تداول لامركزية، وتصل إلى خدمات مركزية، ثم تُسحب إلى عملات تقليدية أو مستقرة. ومهمة المهاجم هي قطع الرابط الظاهر بين العنوان الأولي والمستلمين النهائيين، ويُسرّع الاختيار الآلي للمسارات هذه العملية.
لكن الجانب المدافع يحتفظ هنا بأفضلية أساسية. قد تخفي الهوية الاصطناعية من كان وراء الهجوم، لكنها لا تمحو سجل حركة الأموال الذي سُجّل بالفعل على البلوكشين. ويظل أثر المعاملات متاحاً للتحليل مهما كانت الهندسة الاجتماعية عند نقطة الدخول مقنعة.
في Match Systems، يقوم التحقيق على الجمع بين عدة أساليب: تجميع عناوين المهاجم وفق أنماط السلوك، والتتبع عبر الجسور والمنصات اللامركزية لإعادة بناء المسار حتى بعد تغيير الشبكة، وتحديد نقاط التفاعل مع الخدمات المركزية التي يمكن فيها التجميد، وبناء خط زمني موحد يربط حركة الأموال على السلسلة بأحداث الهجوم خارجها. من دون تحليل البلوكشين لا يمكن تحديد موقع الأصول، ومن دون التعاون مع المنصات لا يمكن إيقافها، ومن دون مواد موثقة على نحو صحيح لا يمكن إيصال القضية إلى جهات إنفاذ القانون. وغالباً ما تحسم الساعات الأولى الأمر: فكلما سُجّلت عناوين المستلمين وأُرسلت الطلبات إلى منصات التداول مبكراً، ارتفعت فرصة اعتراض الأموال قبل سحبها.
الخاتمة
الخطأ الرئيسي في تقييم هذا التهديد هو اعتبار الذكاء الاصطناعي نوعاً جديداً من البرمجيات الخبيثة. في الواقع، يعمل مسرّعاً عاماً للسلسلة الإجرامية بأكملها: يخفض تكلفة الاستطلاع والهندسة الاجتماعية وإنشاء الهوية والحصول على الوصول وتوسيع نطاق العملية.
هذا خطر على قطاع العملات المشفرة خصوصاً، لأن المرحلة الأخيرة من الهجوم قصيرة للغاية: هوية واحدة مخترقة، ومعاملة واحدة معتمدة، وربما مئات الملايين من الدولارات.
لذلك، ليس السؤال الصحيح لفريق الأمن «هل كتب الذكاء الاصطناعي هذه الرسالة؟»، بل: هل يستطيع مهاجم يستخدم هوية اصطناعية وبيانات اعتماد شرعية وهندسة اجتماعية الحصول على ثقة كافية لتنفيذ عملية مالية حرجة؟ إذا كانت الإجابة نعم، يصبح وجود الذكاء الاصطناعي أو غيابه في الهجوم المحدد أمراً ثانوياً.
التهديد الأكثر واقعية في السنوات المقبلة ليس ذكاءً خارقاً مستقلاً يخترق البلوكشين، بل منظمة إجرامية عالية الأتمتة تصنع أشخاصاً مقنعين، وتؤتمت التواصل، وتتسلل إلى الشركات، وتستولي على آليات الثقة القائمة. وعليه، يجب أن ينتقل الدفاع من نموذج «حماية البنية التحتية من البرمجيات الخبيثة» إلى نموذج يُتحقق فيه بصورة مستقلة من كل هوية حرجة، وكل إجراء ذي صلاحيات مميزة، وكل عملية مالية، بصرف النظر عن مدى إقناع مَن يبادر بها.
الأكثر رواجًا
- الأخبار Bitget: تقارير عن اختراق محتمل بقيمة 170 مليون دولار
- التحقيقات هاكرز القبعات البيضاء يستغلون ثغرة في Liquid Network لسرقة 320 مليون دولار من BTC
- التحقيقات Symbiosis تستعيد 15 بيتكوين بعد اختراق جسر Bitcoin
- التحقيقات Blockstream يرفض دفع الفدية بعد اختراق شبكة Liquid وسرقة 320 مليون دولار
- التحقيقات OFAC ووزارة العدل تجمدان 52 مليون دولار في شبكة غسل العملات الرقمية Xinbi
- التحقيقات OFAC يفرض عقوبات على Shelbit والشركات التابعة لها بسبب تدفقات عملات مشفرة بقيمة 6.3 مليار دولار
- التحقيقات أوقفت Cronos البلوكشين بعد اختراق DeFi بقيمة 75 مليون دولار لبروتوكول Tectonic
- التحقيقات EigenWallet ومقايضات BTC–XMR: كيف تُخفى العملات المشفرة المسروقة
- التحقيقات خسارة More Markets مبلغ 9.3 مليون دولار في استغلال Wrapped Flow على Flow EVM
- التحقيقات هل يمكن استرداد العملات المشفرة المسروقة؟ ما الذي يغير الفرص