


К августу 2026 года использование искусственного интеллекта в атаках на криптокомпании перестало быть теоретической угрозой. В нашей практике расследований мы видим это напрямую: структура инцидентов остается прежней, но подготовка атаки стала дешевле, коммуникация с жертвой - убедительнее, а промежуток между первым контактом и выводом активов - короче.
Главный тезис, который мы хотим зафиксировать: речь идет не о том, что ИИ научился взламывать блокчейн. Речь о промышленной автоматизации атак на доверие, идентичность и процессы согласования операций. Это принципиально разные вещи, и путаница между ними мешает выстраивать правильную защиту.
Почему криптосервисы - приоритетная цель
Криптокомпании сочетают несколько характеристик, которые делают атаки с применением ИИ особенно рентабельными.
Первое - размер потенциального ущерба. Компрометация одной учетной записи, одного ключа или одной процедуры подписания способна привести к потере сотен миллионов долларов. Только хищение у биржи Bybit в феврале 2025 года составило около $1,5 млрд, и ФБР официально возложило ответственность за него на северокорейскую активность.
Второе - широкий круг сотрудников с доступом к критической инфраструктуре: разработчики, DevOps, инженеры безопасности, казначейство, комплаенс, поддержка, руководители. Каждый - отдельная точка входа.
Третье - зависимость от внешних сервисов: облачные платформы, GitHub, Slack, Telegram, Zoom, провайдеры multisig и кастодиальные решения. Атака часто идет не в лоб, а через доверенную интеграцию.
Четвертое - распределенные команды и удаленный найм, где цифровая идентичность сотрудника становится основным подтверждением личности, а значит и основной мишенью.
Пятое - скорость перемещения похищенного. В нашей практике первые значимые перемещения активов происходят в течение нескольких часов после кражи, а окно для реального реагирования сжимается до десятков минут - величины, несовместимой с ручными процедурами эскалации.
Как ИИ работает внутри самого взлома
ИИ редко заменяет традиционные техники. Он встраивается в существующую цепочку атаки и повышает эффективность почти каждого этапа.
На стадии разведки языковые модели за минуты собирают и структурируют профиль сотрудника: должность, зону ответственности, технологический стек, вероятный уровень доступа, круг коллег, стиль коммуникации. На выходе злоумышленник получает не абстрактную жертву, а описание конкретного рабочего процесса, в который можно встроиться.
На стадии проникновения мы все чаще видим схему ClickFix: жертву подводят к тому, чтобы она сама скопировала и выполнила команду в терминале - под предлогом «починить» микрофон в Zoom, пройти верификацию или установить обновление. Это обходит значительную часть защит, потому что вредоносное действие выполняет сам пользователь на доверенном устройстве. ИИ здесь генерирует убедительный технический контекст, из-за которого инженер или разработчик реагирует профессионально, а не настороженно.
Отдельный технический сдвиг - вредоносное ПО, обращающееся к языковой модели прямо во время выполнения. Часть логики не зашита жестко в код, а запрашивается динамически: какие данные собрать, какие команды выполнить, как модифицировать собственный код. Практическое следствие для криптосервиса прямое - сигнатурная модель обнаружения теряет эффективность, потому что образец меняется от запуска к запуску. Наибольший риск это создает на рабочих станциях разработчиков, DevOps и операторов кошельков.
Важный класс атак - обход MFA через кражу сессионных токенов. Злоумышленнику часто не нужен пароль и второй фактор: достаточно перехватить активную сессию после того, как сотрудник сам прошел аутентификацию. Дальше действия идут от лица легитимной, уже подтвержденной учетной записи - и с точки зрения системы выглядят штатно.
Синтетическая личность: проникновение через доверие
Наиболее опасное направление, по нашей оценке, - синтетическая идентичность. Генеративные инструменты позволяют создавать фотографии, видео, голос, документы и полноценные профили, достаточные для имитации руководителя, инвестора, клиента, кандидата или представителя контрагента.
Ключевой риск создает не отдельный элемент, а комбинация каналов: переход от переписки в мессенджере к почте, затем к видеозвонку, затем к голосовому подтверждению и сопроводительному документу. По отдельности каждый сигнал выглядит достоверно, вместе они формируют полностью искусственную коммуникационную среду. В расследованиях таких инцидентов мы видим, что доверие обеспечивалось не техническим эксплойтом, а захваченным аккаунтом реального человека и правдоподобной средой видеоконференции - вплоть до сгенерированного в реальном времени видео, имитирующего знакомого жертве человека.
Практическое правило, которое мы рекомендуем принять: видеозвонок и голос больше не являются самостоятельным подтверждением личности при финансово значимых операциях.
 Поддельная личность
- Мессенджер и почта
- Видеозвонок
- Голосовое подтверждение
- Сопроводительный документ
 Мессенджер и почта
 Видеозвонок
 Голосовое подтверждение
 Сопроводительный документ
Синтетический сотрудник вместо взломанного
Развитие этой же логики - сценарий, при котором ИИ используется не для обмана снаружи, а для получения доступа внутрь организации через процедуру найма. Оператор находится в третьей стране, использует украденную личность гражданина другого государства и получает удаленную позицию с высоким уровнем доступа в западной компании. Резюме, легенда, техническое интервью и даже дипфейк в реальном времени во время собеседования - все это генерируется и поддерживается инструментами ИИ.
После трудоустройства такой «сотрудник» уже находится внутри периметра: у него легитимные учетные данные, доступ к репозиториям, инфраструктуре, иногда к процессам, связанным с кошельками. Дальнейший взлом производится изнутри, и с точки зрения систем безопасности он выглядит как обычная рабочая активность нанятого специалиста.
Изменение модели угрозы принципиально. Компания должна учитывать не только вероятность того, что сотрудника скомпрометируют, но и вероятность того, что злоумышленник сам станет сотрудником. Для криптосервиса это означает, что найм перестал быть исключительно HR-процессом и стал частью периметра безопасности.
Атака на процесс подписания
Ключевой риск не всегда связан с кражей приватного ключа. Часто цель - добиться того, чтобы уполномоченный сотрудник самостоятельно подписал вредоносную операцию. ИИ применяется здесь для имитации коллег, подделки внутренней переписки, обоснования срочности перевода и формирования ложного контекста транзакции.
Инцидент с Bybit показал критичность этого класса угроз: была скомпрометирована инфраструктура, связанная с операцией multisig, после чего злоумышленник получил возможность изменить логику операции и вывести активы с холодного кошелька. Технически подписант видел на экране одно, а фактически авторизовал другое - подмена происходила на уровне представления транзакции, а не ключа.
Вывод, который мы считаем главным: multisig защищает от компрометации одного ключа, но не защищает автоматически от компрометации процесса принятия решения. Подписант должен проверять не отображаемое интерфейсом описание операции, а независимо полученное представление фактических параметров транзакции - адрес получателя, сумму, вызываемый контракт.
Почему привычные индикаторы больше не работают
Ряд признаков, на которые исторически опирались службы безопасности, потеряли надежность. Плохой язык письма больше не индикатор. Наличие видеосвязи больше не доказательство личности. Успешное прохождение MFA не означает, что за устройством находится сотрудник. Пройденная селфи-верификация не означает, что перед системой реальный владелец документа. Использование корпоративного аккаунта не означает, что действует его законный владелец.
Наша практика расследований это подтверждает: в большинстве крупных инцидентов последнего года техническая уязвимость не была ключевым звеном. Ключевым звеном была эксплуатация доверия.
ИИ на стороне защиты
Было бы неверно представлять искусственный интеллект исключительно как инструмент атакующего. Та же технология, которая масштабирует атаки, дает защите инструмент, который раньше был недоступен, - способность строить поведенческую норму и замечать отклонения от нее в реальном времени.
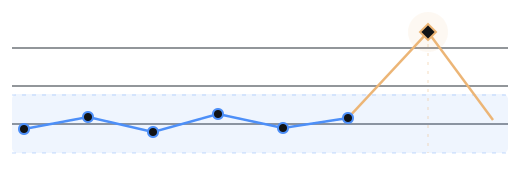
Практическая модель выглядит так. Система на основе машинного обучения в течение нескольких недель или месяцев наблюдает за нормальной работой компании: когда и с каких устройств заходят сотрудники, из каких сетей и географий, в какой последовательности обычно выполняются действия, с какой скоростью проходят операции, как выглядит типичное обращение к API, кто и когда инициирует переводы, как согласуются транзакции. Постепенно формируется индивидуальный поведенческий профиль организации и каждой значимой роли внутри нее.
После этого система работает на упреждение. Когда возникает аномалия - вход с нового устройства сразу после успешного прохождения MFA, нетипичная последовательность действий в SaaS, обращение к инфраструктуре кошельков в необычное время, внезапное изменение конфигурации выводов или состава подписантов, всплеск активности учетной записи, не соответствующий ее обычному профилю, - генерируется тревожный сигнал, и критическая операция может быть приостановлена до ручного подтверждения.
Ценность такого подхода именно в том, что он не пытается «детектировать ИИ» на входе. Он исходит из того, что злоумышленник рано или поздно окажется внутри с легитимными учетными данными, и смещает точку обнаружения на поведение уже аутентифицированной сессии. Плохой язык письма, качество дипфейка или убедительность легенды здесь не имеют значения - значение имеет только то, что действия учетной записи разошлись с ее исторической нормой.
Это не замена процедурным мерам, а их усиление. Поведенческая аналитика закрывает именно тот разрыв, который создают синтетические личности и украденные сессии: она видит не «кто утверждает, что он тот, за кого себя выдает», а «что эта учетная запись фактически делает и насколько это на нее похоже».
 Тревожный сигнал

Где у защиты сохраняется преимущество
ИИ меняет и стадию после компрометации: похищенные активы дробятся, конвертируются, проходят через кросс-чейн мосты и DEX, направляются на централизованные сервисы и далее выводятся в фиат или стейблкоины. Задача злоумышленника - разорвать видимую связь между первоначальным адресом и конечными получателями, и автоматизированный выбор маршрутов ускоряет этот процесс.
Но здесь у защищающейся стороны сохраняется принципиальное преимущество. Синтетическая личность может скрыть, кто стоял за атакой, но она не удаляет уже записанную в блокчейне историю движения средств. Транзакционный след остается доступным для анализа независимо от того, насколько убедительной была социальная инженерия на входе.
В работе Match Systems расследование строится на связке методов: кластеризация адресов злоумышленника по поведенческим паттернам, трейсинг через мосты и DEX для восстановления маршрута даже после смены сети, определение точек взаимодействия с централизованными сервисами, где возможна заморозка, и построение единого таймлайна, связывающего on-chain движение средств с off-chain событиями атаки. Без блокчейн-аналитики невозможно локализовать активы, без взаимодействия с площадками невозможно их остановить, без корректно оформленных материалов невозможно довести дело до правоохранительных органов. И решают, как правило, первые часы: чем раньше зафиксированы адреса-получатели и направлены обращения на биржи, тем выше шанс перехватить средства до вывода.
Заключение
Основная ошибка при оценке этой угрозы - воспринимать ИИ как новую разновидность вредоносного ПО. В действительности он работает как универсальный ускоритель всей криминальной цепочки: снижает стоимость разведки, социальной инженерии, создания личности, получения доступа и масштабирования операции.
Для криптоиндустрии это особенно опасно, потому что финальная стадия атаки предельно коротка: одна скомпрометированная идентичность, одна подтвержденная транзакция, потенциально сотни миллионов долларов.
Поэтому правильный вопрос для службы безопасности звучит не как «написано ли это письмо искусственным интеллектом», а иначе: может ли злоумышленник, используя синтетическую личность, легитимные учетные данные и социальную инженерию, получить достаточный уровень доверия для выполнения финансово критической операции. Если ответ утвердительный - наличие или отсутствие ИИ в конкретной атаке вторично.
Наиболее реалистичная угроза ближайших лет - не автономный сверхинтеллект, взламывающий блокчейн, а высокоавтоматизированная преступная организация, которая создает убедительных людей, автоматизирует коммуникацию, проникает внутрь компаний и захватывает уже существующие механизмы доверия. Соответственно, защита должна смещаться от модели «защищаем инфраструктуру от вредоносного ПО» к модели, где независимо проверяется каждая критическая идентичность, каждое привилегированное действие и каждая финансовая операция - вне зависимости от того, насколько убедительно выглядит инициатор.
Популярное
- Новости Bitget: сообщения о возможном взломе на $170 млн
- Расследования Белые хакеры эксплуатировали уязвимость Liquid Network и вывели $320M в BTC
- Расследования Symbiosis возвращает 15 BTC после взлома биткоин-моста
- Расследования Blockstream отказывается от выкупа после взлома Liquid на $320 млн
- Расследования OFAC и Минюст США заморозили $52 млн в криптовалютной отмывочной сети Xinbi
- Расследования OFAC вводит санкции против Shelbit и аффилированных лиц за отмывание $6,3 млрд в криптовалюте
- Расследования Cronos приостанавливает блокчейн после эксплойта Tectonic DeFi на $75 млн
- Расследования EigenWallet и атомарные свопы BTC–XMR: как скрывают украденную криптовалюту
- Расследования More Markets теряет $9,3 млн в результате эксплойта Wrapped Flow на Flow EVM
- Расследования Можно ли вернуть украденную криптовалюту: что влияет на шансы