


En agosto de 2026, el uso de la inteligencia artificial en ataques contra empresas de criptomonedas había dejado de ser una amenaza teórica. Lo observamos directamente en nuestras investigaciones: la estructura de los incidentes sigue siendo la misma, pero preparar un ataque resulta más barato, la comunicación con la víctima es más convincente y el intervalo entre el primer contacto y la retirada de los activos se ha acortado.
La idea principal que queremos dejar clara es esta: no se trata de que la IA haya aprendido a vulnerar la cadena de bloques. Se trata de la automatización industrial de ataques contra la confianza, la identidad y los procesos de aprobación de operaciones. Son cuestiones fundamentalmente distintas, y confundirlas impide construir una defensa adecuada.
Por qué los servicios de criptomonedas son un objetivo prioritario
Las empresas de criptomonedas reúnen varias características que hacen especialmente rentables los ataques asistidos por IA.
La primera es la magnitud del daño potencial. Comprometer una sola cuenta, una clave o un procedimiento de firma puede causar pérdidas de cientos de millones de dólares. Solo el robo a Bybit de febrero de 2025 ascendió a unos 1.500 millones de dólares, y el FBI lo atribuyó oficialmente a actividades norcoreanas.
La segunda es la amplia variedad de empleados con acceso a infraestructura crítica: desarrolladores, DevOps, ingenieros de seguridad, tesorería, cumplimiento normativo, soporte y directivos. Cada uno constituye un punto de entrada independiente.
La tercera es la dependencia de servicios externos: plataformas en la nube, GitHub, Slack, Telegram, Zoom, proveedores de multisig y soluciones de custodia. El ataque a menudo llega a través de una integración de confianza, no de forma directa.
La cuarta son los equipos distribuidos y la contratación remota, donde la identidad digital del empleado se convierte en la principal prueba de identidad y, por tanto, en el principal objetivo.
La quinta es la velocidad con la que se mueve lo robado. En nuestra experiencia, los primeros movimientos significativos se producen pocas horas después del robo, y la ventana para una respuesta efectiva se reduce a decenas de minutos: un plazo incompatible con procedimientos manuales de escalado.
Cómo actúa la IA dentro del propio ataque
La IA rara vez sustituye las técnicas tradicionales. Se integra en la cadena de ataque existente y mejora la eficacia de casi todas sus etapas.
Durante el reconocimiento, los modelos de lenguaje recopilan y estructuran en minutos el perfil de un empleado: puesto, responsabilidades, tecnologías utilizadas, nivel probable de acceso, compañeros y estilo de comunicación. El atacante obtiene no una víctima abstracta, sino la descripción de un proceso de trabajo concreto en el que puede introducirse.
En la fase de intrusión observamos cada vez más la técnica ClickFix: se induce a la víctima a copiar y ejecutar por sí misma un comando en el terminal, con el pretexto de «arreglar» el micrófono de Zoom, completar una verificación o instalar una actualización. Esto elude buena parte de las defensas porque es el propio usuario quien realiza la acción maliciosa en un dispositivo de confianza. La IA genera un contexto técnico convincente que lleva al ingeniero o desarrollador a reaccionar como profesional, en lugar de desconfiar.
Otro cambio técnico es el malware que consulta un modelo de lenguaje durante su ejecución. Parte de su lógica no está fijada en el código, sino que se solicita dinámicamente: qué datos recopilar, qué comandos ejecutar y cómo modificar su propio código. La consecuencia práctica para un servicio de criptomonedas es directa: la detección por firmas pierde eficacia porque la muestra cambia entre ejecuciones. El mayor riesgo recae en las estaciones de trabajo de desarrolladores, personal de DevOps y operadores de monederos.
Una clase importante de ataques elude la MFA mediante el robo de tokens de sesión. A menudo el atacante no necesita la contraseña ni el segundo factor: basta con interceptar una sesión activa después de que el empleado se haya autenticado. Las acciones posteriores se realizan desde una cuenta legítima, ya verificada, y el sistema las interpreta como normales.
Identidad sintética: entrar a través de la confianza
A nuestro juicio, la línea más peligrosa es la identidad sintética. Las herramientas generativas permiten crear fotografías, vídeo, voz, documentos y perfiles completos suficientes para hacerse pasar por un directivo, inversor, cliente, candidato o representante de una contraparte.
El riesgo principal no procede de un elemento aislado, sino de la combinación de canales: pasar de una conversación por mensajería al correo electrónico, después a una videollamada, luego a una confirmación de voz y a un documento adjunto. Cada señal parece fiable por separado; juntas construyen un entorno de comunicación completamente artificial. Al investigar estos incidentes vemos que la confianza no se generó mediante una vulnerabilidad técnica, sino mediante una cuenta secuestrada de una persona real y un entorno de videoconferencia creíble, incluso con vídeo generado en tiempo real que imitaba a alguien conocido por la víctima.
La regla práctica que recomendamos adoptar es que la videollamada y la voz ya no constituyen por sí solas una prueba de identidad para operaciones de relevancia financiera.
 Identidad falsa
- Mensajería y correo
- Videollamada
- Confirmación por voz
- Documento adjunto
 Mensajería y correo
 Videollamada
 Confirmación por voz
 Documento adjunto
Un empleado sintético en lugar de uno comprometido
La misma lógica se extiende al escenario en el que la IA no se utiliza para engañar desde fuera, sino para entrar en la organización a través de la contratación. El operador se encuentra en un tercer país, utiliza la identidad robada de un ciudadano de otro Estado y consigue un puesto remoto con un alto nivel de acceso en una empresa occidental. El currículum, la historia de cobertura, la entrevista técnica e incluso el deepfake en tiempo real durante la entrevista se generan y mantienen con herramientas de IA.
Tras ser contratado, ese «empleado» ya está dentro del perímetro: dispone de credenciales legítimas y acceso a repositorios, infraestructura y, en ocasiones, procesos relacionados con monederos. El ataque posterior se ejecuta desde dentro y, para los sistemas de seguridad, parece la actividad habitual de un especialista contratado.
El cambio en el modelo de amenazas es fundamental. La empresa debe contemplar no solo la posibilidad de que un empleado sea comprometido, sino también la de que el atacante se convierta en empleado. Para un servicio de criptomonedas, esto significa que la contratación ha dejado de ser exclusivamente un proceso de recursos humanos y forma parte del perímetro de seguridad.
El ataque al proceso de firma
El riesgo central no siempre está relacionado con el robo de una clave privada. A menudo el objetivo es conseguir que un empleado autorizado firme por sí mismo una operación maliciosa. La IA se utiliza para suplantar a compañeros, falsificar correspondencia interna, justificar la urgencia de una transferencia y crear un contexto falso para la transacción.
El incidente de Bybit demostró la gravedad de esta clase de amenazas: se comprometió infraestructura vinculada a una operación multisig, tras lo cual el atacante pudo alterar la lógica de la operación y retirar activos de un monedero frío. Técnicamente, el firmante veía una cosa en pantalla y autorizaba otra: la sustitución se producía en la representación de la transacción, no en la clave.
La conclusión que consideramos principal es que multisig protege frente al compromiso de una clave, pero no protege automáticamente el proceso de decisión. El firmante debe verificar no la descripción que muestra la interfaz, sino una representación obtenida de forma independiente de los parámetros reales de la transacción: dirección del destinatario, importe y contrato invocado.
Por qué los indicadores habituales ya no funcionan
Varios indicios en los que los equipos de seguridad se han apoyado históricamente han perdido fiabilidad. Un correo mal redactado ya no es un indicador. Una conexión de vídeo ya no demuestra la identidad. Superar la MFA no significa que haya un empleado detrás del dispositivo. Superar una verificación con selfie no significa que el sistema tenga delante al verdadero titular del documento. Utilizar una cuenta corporativa no significa que actúe su propietario legítimo.
Nuestra experiencia en investigaciones lo confirma: en la mayoría de los grandes incidentes del último año, una vulnerabilidad técnica no fue el eslabón decisivo. Lo fue la explotación de la confianza.
La IA del lado de la defensa
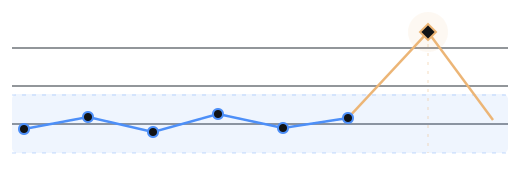
Sería incorrecto presentar la inteligencia artificial exclusivamente como una herramienta del atacante. La misma tecnología que amplía la escala de los ataques proporciona a la defensa una capacidad antes inaccesible: establecer un patrón de comportamiento normal y detectar desviaciones en tiempo real.
El modelo práctico funciona así. Durante varias semanas o meses, un sistema de aprendizaje automático observa la actividad normal de la empresa: cuándo acceden los empleados y desde qué dispositivos, redes y ubicaciones; en qué orden suelen realizar acciones; a qué velocidad se ejecutan las operaciones; cómo son las consultas habituales a las API; quién inicia transferencias y cuándo; y cómo se aprueban las transacciones. Gradualmente se forma un perfil de comportamiento individual de la organización y de cada función relevante.
A partir de entonces el sistema actúa de forma preventiva. Cuando aparece una anomalía —un acceso desde un dispositivo nuevo justo después de superar la MFA, una secuencia inusual de acciones en SaaS, un acceso a infraestructura de monederos a una hora atípica, un cambio repentino de la configuración de retiradas o de los firmantes, o un aumento de actividad de una cuenta que no concuerda con su perfil habitual— se genera una alerta y la operación crítica puede suspenderse hasta obtener confirmación manual.
El valor de este enfoque reside precisamente en que no intenta «detectar IA» en la entrada. Parte de que el atacante acabará accediendo con credenciales legítimas y desplaza la detección al comportamiento de una sesión ya autenticada. La mala redacción del correo, la calidad del deepfake o la credibilidad de la historia no importan aquí: importa que las acciones de la cuenta se hayan apartado de su patrón histórico.
No sustituye las medidas procedimentales: las refuerza. La analítica del comportamiento cubre precisamente la brecha que crean las identidades sintéticas y las sesiones robadas: no observa «quién afirma ser quien dice ser», sino «qué hace realmente esta cuenta y hasta qué punto se parece a su comportamiento habitual».
 Alerta

Dónde conserva la defensa su ventaja
La IA también modifica la fase posterior al compromiso: los activos robados se fragmentan, convierten y transfieren a través de puentes entre cadenas y DEX, llegan a servicios centralizados y después se retiran en dinero fiduciario o stablecoins. El objetivo del atacante es romper el vínculo visible entre la dirección inicial y los destinatarios finales, y la selección automatizada de rutas acelera este proceso.
Pero aquí la parte defensora conserva una ventaja fundamental. Una identidad sintética puede ocultar quién estuvo detrás del ataque, pero no borra el historial de movimientos ya registrado en la cadena de bloques. El rastro transaccional sigue disponible para el análisis, con independencia de lo convincente que fuera la ingeniería social inicial.
En Match Systems, la investigación combina varios métodos: agrupar direcciones del atacante según patrones de comportamiento; rastrear a través de puentes y DEX para reconstruir la ruta incluso después de cambiar de red; identificar puntos de interacción con servicios centralizados donde sea posible congelar activos; y construir una cronología unificada que relacione los movimientos on-chain con los sucesos off-chain del ataque. Sin analítica de blockchain no se pueden localizar los activos; sin cooperación con las plataformas no se pueden detener; sin documentación debidamente preparada no se puede llevar el caso a las autoridades. Las primeras horas suelen ser decisivas: cuanto antes se registren las direcciones receptoras y se envíen solicitudes a los exchanges, mayor será la posibilidad de interceptar los fondos antes de su retirada.
Conclusión
El principal error al evaluar esta amenaza es tratar la IA como una nueva clase de malware. En realidad, actúa como un acelerador universal de toda la cadena criminal: reduce el coste del reconocimiento, la ingeniería social, la creación de identidades, la obtención de acceso y la ampliación de las operaciones.
Para el sector de las criptomonedas resulta especialmente peligroso porque la fase final del ataque es extremadamente breve: una identidad comprometida, una transacción aprobada y, potencialmente, cientos de millones de dólares.
Por ello, la pregunta correcta para un equipo de seguridad no es «¿ha escrito este correo la inteligencia artificial?», sino si un atacante puede obtener, mediante una identidad sintética, credenciales legítimas e ingeniería social, la confianza suficiente para ejecutar una operación financiera crítica. Si la respuesta es afirmativa, la presencia o ausencia de IA en un ataque concreto es secundaria.
La amenaza más realista de los próximos años no es una superinteligencia autónoma que vulnere cadenas de bloques, sino una organización criminal altamente automatizada que crea personas convincentes, automatiza las comunicaciones, se infiltra en empresas y toma el control de mecanismos de confianza existentes. La defensa debe, por tanto, pasar de «proteger la infraestructura contra el malware» a un modelo en el que se verifiquen de forma independiente cada identidad crítica, cada acción privilegiada y cada operación financiera, con independencia de lo convincente que parezca su iniciador.
Populares
- Noticias Bitget: reportan un posible hackeo de 170 millones de dólares
- Investigaciones Hackers white-hat explotan falla en Liquid Network para robar $320M en BTC
- Investigaciones Symbiosis recupera 15 BTC tras exploit en puente de Bitcoin
- Investigaciones Blockstream rechaza demanda de rescate tras el hackeo de $320M en Liquid
- Investigaciones OFAC y el DOJ congelan $52M en la red de отмывания криптовалюты Xinbi
- Investigaciones OFAC sanciona a Shelbit y afiliados por flujos cripto de $6.3 mil millones
- Investigaciones Cronos detiene la blockchain tras el exploit DeFi de Tectonic por $75M
- Investigaciones EigenWallet y los swaps BTC–XMR: cómo se ocultan criptomonedas robadas
- Investigaciones More Markets pierde $9,3 millones en Wrapped Flow tras exploit en Flow EVM
- Investigaciones ¿Se pueden recuperar criptomonedas robadas? Qué cambia las posibilidades