


En août 2026, l’utilisation de l’intelligence artificielle dans les attaques contre les entreprises crypto avait cessé d’être une menace théorique. Nous le constatons directement dans nos enquêtes : la structure des incidents reste la même, mais préparer une attaque coûte moins cher, les échanges avec la victime sont plus convaincants et le délai entre le premier contact et le retrait des actifs s’est raccourci.
Voici le point essentiel que nous souhaitons établir : il ne s’agit pas d’une IA qui aurait appris à pirater la blockchain. Il s’agit de l’automatisation industrielle des attaques contre la confiance, l’identité et les procédures d’approbation des opérations. Ce sont des phénomènes fondamentalement différents, et les confondre empêche de construire une défense adaptée.
Pourquoi les services crypto sont une cible prioritaire
Les entreprises crypto cumulent plusieurs caractéristiques qui rendent les attaques utilisant l’IA particulièrement rentables.
La première est l’ampleur des pertes potentielles. La compromission d’un seul compte, d’une seule clé ou d’une seule procédure de signature peut entraîner la perte de centaines de millions de dollars. Le seul vol subi par Bybit en février 2025 a atteint environ 1,5 milliard de dollars, et le FBI l’a officiellement attribué à une activité nord-coréenne.
La deuxième est la diversité des employés ayant accès à l’infrastructure critique : développeurs, DevOps, ingénieurs sécurité, trésorerie, conformité, assistance et dirigeants. Chacun constitue un point d’entrée distinct.
La troisième est la dépendance aux services externes : plateformes cloud, GitHub, Slack, Telegram, Zoom, fournisseurs de multisig et solutions de conservation. L’attaque passe souvent par une intégration de confiance plutôt que par une intrusion directe.
La quatrième est l’organisation en équipes distribuées et le recrutement à distance, où l’identité numérique d’un salarié devient la principale preuve de son identité et, par conséquent, la principale cible.
La cinquième est la vitesse de déplacement des actifs volés. Dans notre pratique, les premiers mouvements significatifs interviennent dans les heures qui suivent le vol, tandis que la fenêtre de réaction effective se réduit à quelques dizaines de minutes : un délai incompatible avec des procédures d’escalade manuelles.
Comment l’IA intervient dans l’attaque elle-même
L’IA remplace rarement les techniques traditionnelles. Elle s’insère dans la chaîne d’attaque existante et améliore l’efficacité de presque chacune de ses étapes.
Pendant la reconnaissance, les modèles de langage assemblent et structurent en quelques minutes le profil d’un employé : poste, responsabilités, technologies utilisées, niveau d’accès probable, collègues et style de communication. L’attaquant obtient non pas une victime abstraite, mais la description d’un processus de travail précis dans lequel s’insérer.
Au stade de l’intrusion, nous observons de plus en plus le scénario ClickFix : la victime est amenée à copier et exécuter elle-même une commande dans le terminal, sous prétexte de « réparer » son microphone Zoom, de passer une vérification ou d’installer une mise à jour. Cela contourne une part importante des protections, puisque l’action malveillante est exécutée par l’utilisateur sur un appareil de confiance. L’IA produit un contexte technique convaincant qui pousse l’ingénieur ou le développeur à réagir en professionnel plutôt qu’avec méfiance.
Une autre évolution technique concerne les logiciels malveillants qui interrogent un modèle de langage pendant leur exécution. Une partie de leur logique n’est pas codée en dur, mais demandée dynamiquement : quelles données collecter, quelles commandes exécuter et comment modifier leur propre code. La conséquence pratique pour un service crypto est directe : la détection par signatures perd en efficacité, car l’échantillon change d’une exécution à l’autre. Le risque est particulièrement élevé sur les postes des développeurs, des équipes DevOps et des opérateurs de portefeuilles.
Une catégorie importante d’attaques contourne la MFA par le vol de jetons de session. L’attaquant n’a souvent besoin ni du mot de passe ni du second facteur : il lui suffit d’intercepter une session active après l’authentification du salarié. Les actions suivantes sont effectuées au nom d’un compte légitime, déjà vérifié, et paraissent normales au système.
L’identité synthétique : pénétrer par la confiance
Selon notre évaluation, l’identité synthétique est la voie la plus dangereuse. Les outils génératifs permettent de créer des photographies, des vidéos, des voix, des documents et des profils complets suffisants pour imiter un dirigeant, un investisseur, un client, un candidat ou le représentant d’une contrepartie.
Le risque principal ne vient pas d’un élément isolé, mais de la combinaison des canaux : passer d’une messagerie à un e-mail, puis à une visioconférence, à une confirmation vocale et à un document d’accompagnement. Chaque signal paraît crédible séparément ; ensemble, ils constituent un environnement de communication entièrement artificiel. Dans nos enquêtes sur ces incidents, nous constatons que la confiance reposait non sur un exploit technique, mais sur le compte détourné d’une personne réelle et un environnement de visioconférence vraisemblable, jusqu’à une vidéo générée en temps réel imitant une personne connue de la victime.
La règle pratique que nous recommandons d’adopter est la suivante : un appel vidéo et une voix ne constituent plus, à eux seuls, une preuve d’identité pour une opération financière importante.
 Fausse identité
- Messagerie et courriel
- Appel vidéo
- Confirmation vocale
- Document joint
 Messagerie et courriel
 Appel vidéo
 Confirmation vocale
 Document joint
Un salarié synthétique plutôt qu’un salarié compromis
Le prolongement de cette logique est un scénario dans lequel l’IA sert non à tromper depuis l’extérieur, mais à entrer dans l’organisation par le recrutement. L’opérateur se trouve dans un pays tiers, utilise l’identité volée d’un ressortissant d’un autre État et obtient un poste à distance doté d’un niveau d’accès élevé dans une entreprise occidentale. Le CV, l’histoire de couverture, l’entretien technique et même un deepfake en temps réel pendant l’entretien sont générés et entretenus à l’aide d’outils d’IA.
Une fois recruté, ce « salarié » est déjà à l’intérieur du périmètre : il possède des identifiants légitimes et un accès aux dépôts de code, à l’infrastructure, parfois aux processus liés aux portefeuilles. L’attaque ultérieure est menée de l’intérieur et ressemble, pour les systèmes de sécurité, au travail habituel d’un spécialiste recruté.
Le changement de modèle de menace est fondamental. L’entreprise doit envisager non seulement qu’un salarié soit compromis, mais aussi que l’attaquant devienne lui-même salarié. Pour un service crypto, cela signifie que le recrutement a cessé d’être un processus exclusivement RH et fait désormais partie du périmètre de sécurité.
L’attaque contre le processus de signature
Le risque central n’est pas toujours le vol d’une clé privée. L’objectif consiste souvent à amener un salarié habilité à signer lui-même une opération malveillante. L’IA sert alors à imiter des collègues, falsifier des échanges internes, justifier l’urgence d’un transfert et créer un faux contexte de transaction.
L’incident Bybit a démontré la gravité de cette catégorie de menaces : l’infrastructure liée à une opération multisig a été compromise, donnant à l’attaquant la possibilité de modifier la logique de l’opération et de retirer des actifs d’un portefeuille froid. Techniquement, le signataire voyait une chose à l’écran et en autorisait une autre : la substitution portait sur la représentation de la transaction, pas sur la clé.
La conclusion que nous jugeons essentielle est que le multisig protège contre la compromission d’une clé, mais ne protège pas automatiquement contre celle du processus de décision. Le signataire doit vérifier non la description affichée par l’interface, mais une représentation obtenue indépendamment des paramètres réels de la transaction : adresse du destinataire, montant et contrat appelé.
Pourquoi les indicateurs habituels ne fonctionnent plus
Plusieurs indices sur lesquels les équipes de sécurité s’appuyaient historiquement ont perdu leur fiabilité. La mauvaise rédaction d’un e-mail n’est plus un indicateur. Une connexion vidéo n’est plus une preuve d’identité. Réussir la MFA ne signifie pas qu’un salarié se trouve derrière l’appareil. Réussir une vérification par selfie ne signifie pas que le système fait face au véritable titulaire du document. Utiliser un compte professionnel ne signifie pas que son propriétaire légitime agit.
Notre pratique des enquêtes le confirme : dans la majorité des incidents majeurs de l’année écoulée, une vulnérabilité technique n’était pas le maillon décisif. Le maillon décisif était l’exploitation de la confiance.
L’IA au service de la défense
Il serait erroné de présenter l’intelligence artificielle uniquement comme un outil de l’attaquant. La même technologie qui permet de démultiplier les attaques offre à la défense une capacité auparavant inaccessible : établir une norme comportementale et repérer en temps réel les écarts par rapport à celle-ci.
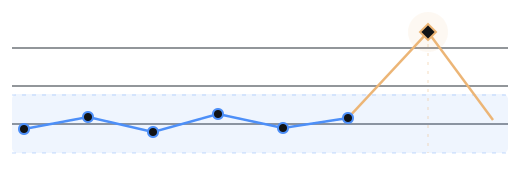
Le modèle pratique est le suivant. Pendant plusieurs semaines ou plusieurs mois, un système d’apprentissage automatique observe le fonctionnement normal de l’entreprise : quand les salariés se connectent, depuis quels appareils, réseaux et zones géographiques, dans quel ordre les actions sont habituellement réalisées, à quelle vitesse les opérations s’exécutent, à quoi ressemble un appel d’API typique, qui initie les transferts et quand, et comment les transactions sont approuvées. Un profil comportemental propre à l’organisation et à chaque rôle important se forme progressivement.
Le système agit ensuite de manière préventive. Lorsqu’une anomalie apparaît — connexion depuis un nouvel appareil juste après une MFA réussie, séquence inhabituelle d’actions dans un SaaS, accès à l’infrastructure des portefeuilles à une heure atypique, modification soudaine des paramètres de retrait ou des signataires, pic d’activité d’un compte incompatible avec son profil habituel — une alerte est générée et l’opération critique peut être suspendue dans l’attente d’une confirmation manuelle.
L’intérêt de cette approche tient précisément au fait qu’elle ne cherche pas à « détecter l’IA » à l’entrée. Elle suppose que l’attaquant finira par pénétrer avec des identifiants légitimes et déplace le point de détection vers le comportement d’une session déjà authentifiée. La mauvaise qualité rédactionnelle d’un e-mail, celle du deepfake ou la crédibilité de l’histoire ne comptent pas ici : seul compte l’écart entre les actions du compte et sa norme historique.
Ce n’est pas un remplacement des mesures procédurales, mais un renforcement. L’analyse comportementale comble précisément la brèche créée par les identités synthétiques et les sessions volées : elle observe non « qui prétend être celui qu’il affirme être », mais « ce que ce compte fait réellement et dans quelle mesure cela correspond à son comportement habituel ».
 Alerte

Là où la défense conserve un avantage
L’IA transforme également la phase suivant la compromission : les actifs volés sont fractionnés, convertis, transférés via des ponts interchaînes et des DEX, envoyés vers des services centralisés, puis retirés en monnaie fiduciaire ou en stablecoins. L’objectif de l’attaquant est de rompre le lien visible entre l’adresse initiale et les destinataires finaux, et le choix automatisé des itinéraires accélère ce processus.
La défense conserve pourtant ici un avantage fondamental. Une identité synthétique peut masquer qui se cachait derrière l’attaque, mais elle n’efface pas l’historique des mouvements déjà inscrit dans la blockchain. La trace transactionnelle reste disponible pour l’analyse, quelle que soit la force de persuasion de l’ingénierie sociale à l’entrée.
Chez Match Systems, l’enquête associe plusieurs méthodes : regroupement des adresses de l’attaquant selon leurs schémas comportementaux, traçage à travers les ponts et les DEX pour reconstituer l’itinéraire même après un changement de réseau, identification des interactions avec les services centralisés où un gel est possible, et construction d’une chronologie unifiée reliant les mouvements on-chain aux événements off-chain de l’attaque. Sans analyse blockchain, impossible de localiser les actifs ; sans coopération avec les plateformes, impossible de les arrêter ; sans dossiers correctement constitués, impossible de porter l’affaire devant les forces de l’ordre. Les premières heures sont généralement décisives : plus tôt les adresses destinataires sont consignées et les demandes adressées aux plateformes d’échange, plus les chances d’intercepter les fonds avant leur retrait sont élevées.
Conclusion
L’erreur principale dans l’évaluation de cette menace est de considérer l’IA comme un nouveau type de logiciel malveillant. En réalité, elle agit comme un accélérateur universel de toute la chaîne criminelle : elle réduit le coût de la reconnaissance, de l’ingénierie sociale, de la création d’identités, de l’obtention d’accès et du passage à l’échelle.
Pour l’industrie crypto, le danger est particulièrement important, car l’étape finale de l’attaque est extrêmement courte : une identité compromise, une transaction approuvée et, potentiellement, des centaines de millions de dollars.
La bonne question pour une équipe de sécurité n’est donc pas « cet e-mail a-t-il été écrit par une intelligence artificielle ? », mais plutôt : un attaquant utilisant une identité synthétique, des identifiants légitimes et l’ingénierie sociale peut-il obtenir assez de confiance pour exécuter une opération financière critique ? Si oui, la présence ou l’absence d’IA dans l’attaque considérée est secondaire.
La menace la plus réaliste des prochaines années n’est pas une superintelligence autonome piratant les blockchains, mais une organisation criminelle hautement automatisée qui crée des personnes convaincantes, automatise les communications, s’infiltre dans les entreprises et s’empare des mécanismes de confiance existants. La défense doit donc passer du modèle « protéger l’infrastructure contre les logiciels malveillants » à un modèle où chaque identité critique, chaque action privilégiée et chaque opération financière sont vérifiées indépendamment, quel que soit le degré de crédibilité apparent de leur initiateur.
Populaires
- Actualités Bitget : un possible piratage de 170 millions de dollars signalé
- Investigations Des hackers white-hat exploitent une faille du Liquid Network pour dérober 320 millions $ en BTC
- Investigations Symbiosis récupère 15 BTC après l'exploit du pont Bitcoin
- Investigations Blockstream rejette la demande de rançon après le piratage de Liquid à hauteur de 320 M$
- Investigations OFAC et DOJ gèlent 52 M$ sur le réseau de blanchiment crypto Xinbi
- Investigations L’OFAC sanctionne Shelbit et ses affiliés pour 6,3 milliards $ de flux cryptos
- Investigations Cronos suspend la blockchain après une exploitation DeFi de Tectonic de 75M$
- Investigations EigenWallet et les swaps BTC–XMR : comment les cryptos volées sont dissimulées
- Investigations More Markets perd 9,3 millions $ dans une attaque sur Wrapped Flow sur Flow EVM
- Investigations Peut-on récupérer des cryptomonnaies volées ? Ce qui change les perspectives