


1. تدعم Match Systems حاليًا عدة قضايا تتعلّق باختراق محفظة Atomic (أكبرها بقيمة 8 ملايين دولار أمريكي).
وقد فُتحت بالفعل قضايا جنائية لبعضها، بما في ذلك في كازاخستان وإستونيا (رقم القضية 23221000007). ومن المعروف وجود قضايا جنائية في 5 ولايات قضائية مختلفة على الأقل. ومن المعروف أيضًا أول دعوة لاستجواب مسؤولي محفظة Atomic من قِبل الشرطة في كازاخستان.
2. لغسل الأموال المسروقة، استُخدمت بنشاط خدمات لا تملك إجراءات KYC وAML للمعاملات:
- خدمات المبادلة والمنصّات عبر السلاسل، سواء المعروفة (Uniswap و1inch وغيرها) أو الجديدة نسبيًا (SimpleSwap وSunSwap وSwftSwap وغيرها)؛
- الجسور والبلوكتشينات (Avalanche-C وKlaytn وOrbit)، التي تكون المعاملات عبرها حاليًا غير قابلة للتتبّع في أفضل محلّلات البلوكتشين وتتطلّب مستكشفات بلوكتشين أصلية للتحليل؛
- خلّاط Sinbad.io.
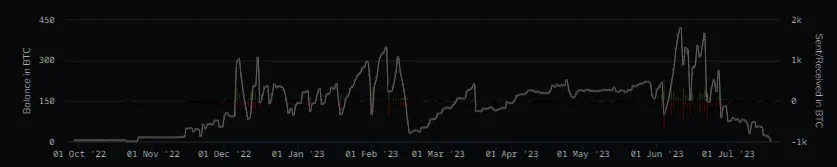
منذ اختراق محفظة Atomic، رأينا زيادة كبيرة في حجم الأموال التي مرّت عبر هذه الخدمات. فعلى سبيل المثال، تضاعفت أحجام خلّاط Sinbad (بيانات من Chainalysis) أكثر من ثلاث مرات في يونيو:
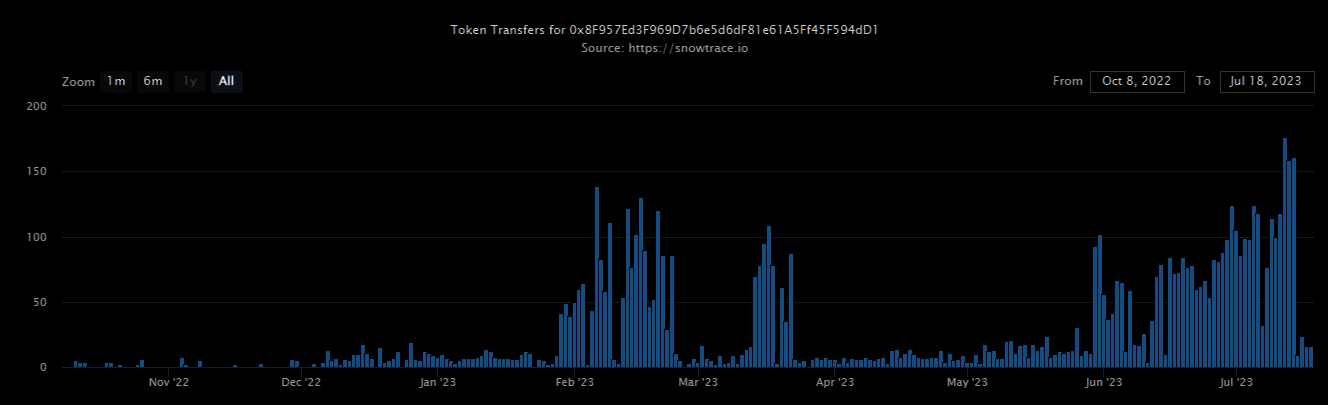
وعدد المعاملات على العنوان التشغيلي لخدمة SwftSwap نما بمقدار رتبة قدرية في يونيو:
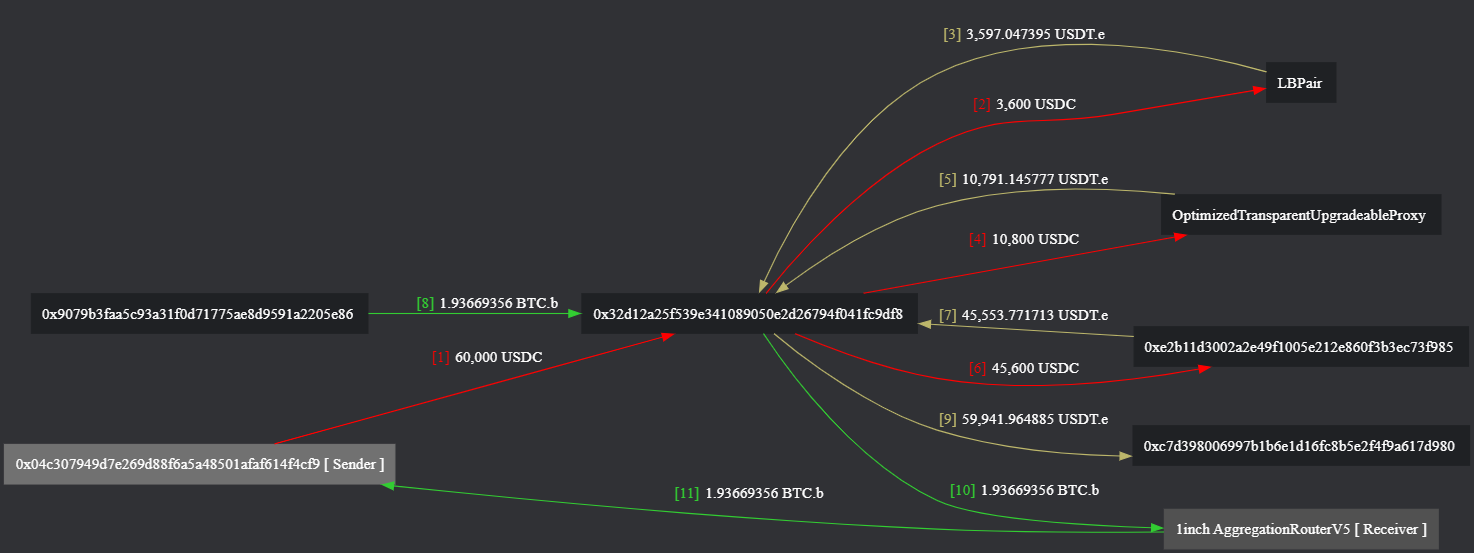
يستخدم المهاجمون في مخططات غسل الأموال إجراءات مبادلة معقّدة ورموزًا “ملفوفة” (wrapped) مختلفة، لا تتاح للتحليل إلا باستخدام أدوات متخصّصة (مثل Phalcon):
وإجمالًا، ووفقًا للبيانات المعروفة فقط، غُسلت أموال العملات المشفّرة المسروقة من محافظ Atomic للضحايا عبر الخدمات المذكورة أعلاه (بتركيبات مختلفة) بقيمة إجمالية تتجاوز 100 مليون دولار أمريكي (وقد تكون الأرقام الحقيقية أعلى بكثير).
وهذه الخدمات ليست حاليًا على تواصل نشط وتمتنع عن أي تعليقات. إضافةً إلى ذلك، تعمل بعض خدمات المبادلة (وخاصةً SimpleSwap) باستخدام سيولة أفضل المنصّات (وفي المقام الأول Binance وHuobi) ولا تُوسَم ككيانات منفصلة في محلّلات البلوكتشين، ما يصعّب أيضًا تتبّع حركة الأموال المسروقة. وفي الواقع، باستخدام خدمات المبادلة هذه، تمرّ الأموال المسروقة عبر “المحفظة الساخنة” للمنصّة وتُغسَل بالكامل عند مغادرتها المنصّة.
وتجدر الإشارة إلى أن خدمات المبادلة المجهولة تُستخدم الآن أكثر فأكثر من قِبل المحتالين عمليًا (ليس فقط في القضايا المتعلّقة بـ اختراق محفظة Atomic)، إذ تتيح غسل الأموال “القذرة” دون استخدام AML وKYC. ولا يزال تنظيم هذا القطاع من سوق الكريبتو في مستوى جنيني.
3. ربما نتج الوضع الحالي للاختراق عن عدم كفاية مستوى الأمان في بناء بنية المحفظة. فمن مصادر مفتوحة تبيّن أن نسخًا من المفاتيح الخاصة لمحافظ مستخدمي Atomic ربما نُقلت إلى خادم شركة Atomic wallet. كما أن خادم شركة Atomic Wallet ربما استضاف عبارات استرداد للمحافظ لم تكن عشوائية بما يكفي، ما قد يكون أدّى أيضًا إلى السرقة.
وهكذا، ربما كان لموظّفي ومسؤولي Atomic Wallet وصول إلى المفاتيح الخاصة للمستخدمين وعبارات استرداد المحافظ. ولا تتواصل إدارة محفظة Atomic ولا تساعد بشكل سليم في عملية التحقيق في الاختراق، بما في ذلك مع جهات إنفاذ القانون. ويشير ممثّلو محفظة Atomic إلى التفاعل مع Chainalysis، وهي شريك رسمي في التحقيق في الحادثة.
الأكثر رواجًا
- التحقيقات مجموعة TraitorTrader الكورية الشمالية وراء اختراق Binance بقيمة 6.3 مليار دولار
- التحقيقات بيت مارت تخسر 391,000 دولار وسط تحديات التوظيف والأمن
- التحقيقات خسارة zkLink بقيمة 783,000 دولار بسبب استغلال رسالة عبر السلاسل
- الأخبار FBI ينسب سرقة أصول Binance إلى كوريا الشمالية
- الأخبار Chainalysis تكشف وصولاً غير مصرح به إلى بيانات عملاء
- الأخبار Binance تعلن تخصيص 6.34 مليارات دولار بعد الاختراق
- التحقيقات تشيناليسيس تستخدم الذكاء الاصطناعي لتتبع 387 مليون دولار مسروقة من بيتجت
- الأخبار Binance تقدّر حجم حادث أمني بنحو 6.3 مليارات دولار
- التحقيقات هاكر جسر Cysic حوّل 744 ألف دولار إلى Tornado Cash بعد مكافأة 10%
- التحقيقات هاكرز استغلال Drift نقلوا 109 مليون دولار من ETH إلى خلاط Tornado Cash